
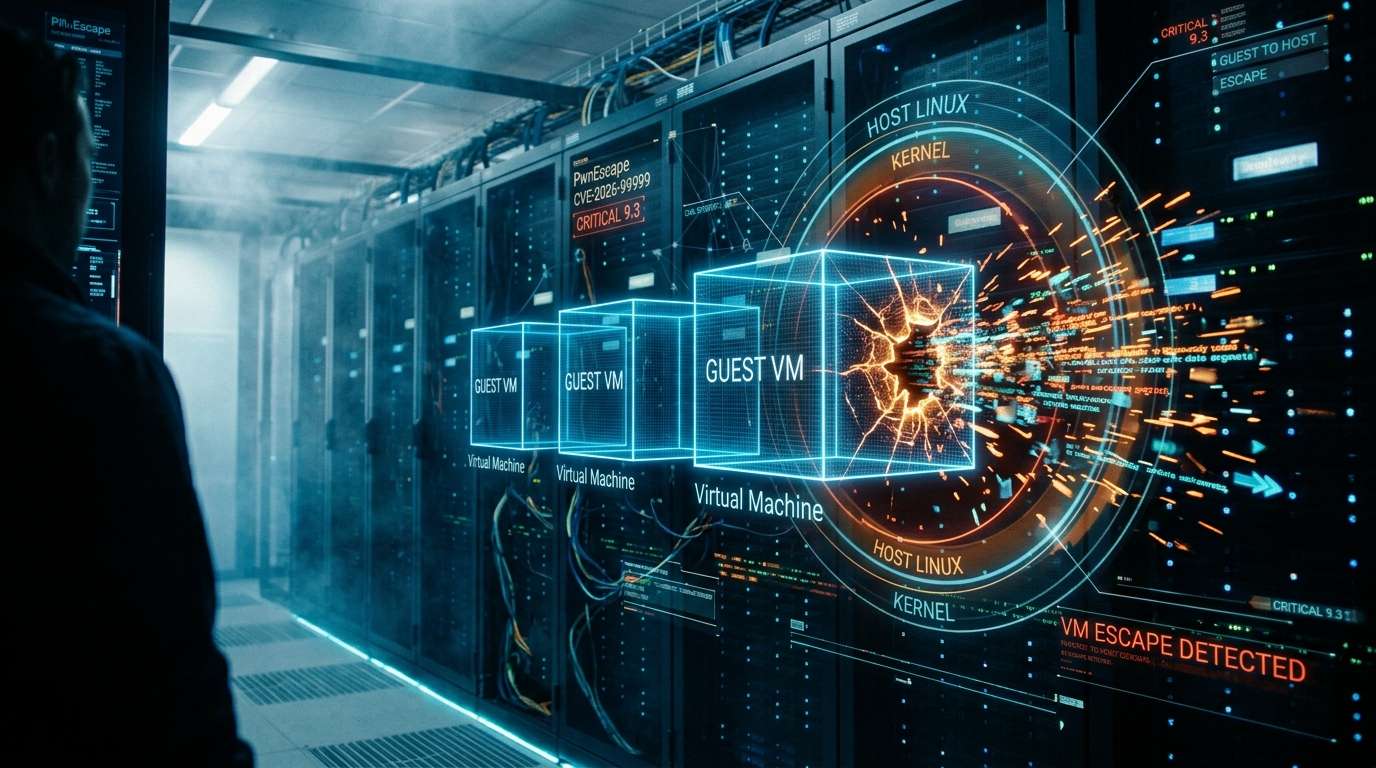
نُشرت في أكتوبر 2026 معلومات عن ثغرة «PwnEscape» في نواة Linux (CVE-2026-99999). وقد تتيح لمهاجم داخل آلة افتراضية تنفيذ شيفرة خبيثة على نظام تشغيل Linux لدى المضيف خارجها. وتبلغ درجة خطورتها 9.3 على مقياس من 1 إلى 10، وتصنَّف ضمن أعلى فئة: «Critical».
شرخ في «جدار» الآلة الافتراضية
تتيح تقنية الآلات الافتراضية إنشاء بيئات مستقلة متعددة للمستخدمين على خادم مادي واحد. وتعتمد عليها خدمات كثيرة، مثل VPS والخوادم المستأجرة والخدمات السحابية. ونستخدم هذه الخدمات مطمئنين على أساس أن بيئة المستخدم المجاور لا يمكن رؤيتها أو الوصول إليها.
تستهدف ثغرة PwnEscape ذلك الجدار نفسه. فإذا أمكن الخروج من الآلة الافتراضية لدى الضيف والوصول إلى Linux لدى المضيف، فقد يتضرر مستخدمون آخرون يتشاركون الخادم المادي نفسه، بل وأنظمة مزود الخدمة أيضًا. ويمكن تشبيه الأمر بدخول غرفة الإدارة باستخدام مفتاح شقتك.
ثغرة في فحص بيانات الاتصال تفتح الباب للهجوم
نُشر الشرح التقني في رسالة أُرسلت إلى قائمة المراسلة «Openwall» المخصصة لخبراء الأمن. ويوضح أن السبب يكمن في معالجة الشبكات في نواة Linux، حيث كانت البيانات المرتبطة بـ«المجموع الاختباري» (checksum)، المستخدم للتحقق من سلامة بيانات الاتصال، قابلة للتغيير على يد المهاجم.
في الوضع الطبيعي، يجري الوثوق بترويسة IPv4 التي تحققت منها النواة — وهي الجزء الذي يتضمن معلومات مثل وجهة الاتصال — ثم تتابع المعالجة. لكن هذا الخلل أتاح استبدال بيانات المجموع الاختباري بالترويسة التي جرى التحقق منها. واستُخدم ذلك نقطة انطلاق لتعطيل المسار الطبيعي لمعالجة الشبكات، وتنفيذ عمليات قراءة وكتابة في مواضع من الذاكرة لا يمكن الوصول إليها عادةً. ويُقال إن الباحثين تمكنوا في بيئة اختبارية من بلوغ مرحلة تنفيذ شيفرة على نظام Linux لدى المضيف.
يحمل عنوان الرسالة عبارة «Guest-to-Host KVM Escape»، في إشارة إلى بيئة KVM، وهي ميزة المحاكاة الافتراضية في Linux. لكن بما أن السبب يقع في معالجة الشبكات، وهي جزء أساسي من النواة، يُعتقد أن الهجوم قد يكون ممكنًا في بيئات أخرى غير KVM، مثل بيئات الحاويات.
ما ثبت حتى الآن، والهجمات التي قد تلوح في الأفق
ما عُرض حتى الآن يقتصر على إثبات عملي في بيئة بحثية. ولا يعني ذلك أن هجمات فعلية تنتشر حاليًا.
في المقابل، تشير الرسالة إلى أن قطاع الأمن سيستخدم هذه المعلومات للتحقق من تأثير الثغرة على برامج إدارة الآلات الافتراضية الأخرى (hypervisors). كما تتوقع ظهور شيفرات هجومية تستهدف التكوينات ضعيفة الحماية خلال أسابيع، وشيفرات تعمل على برامج إدارة الآلات الافتراضية بإعداداتها الافتراضية خلال شهر.
هذه ليست حقائق مؤكدة، بل توقعات. لكن بعد الكشف عن المؤشرات التقنية، من الواقعي التصرف على أساس أن الوقت المتاح ليس طويلًا.
على المستخدمين متابعة استجابة مزودي الخدمة
تحتاج الجهات التي تقدم آلات Linux الافتراضية بوصفها خدمة إلى اتخاذ تدابير عاجلة على وجه الخصوص. فقد يتمكن مستخدم خبيث من الخروج من آلته الافتراضية ومهاجمة مستخدمين آخرين أو أنظمة مزود الخدمة.
حتى بعد ظهر 17 أكتوبر 2026 في اليابان، أعلنت Sakura Internet تعليق تلقي الطلبات الجديدة لبعض الخدمات، بما فيها «Sakura VPS» و«Sakura Rental Server»، وبدء اتخاذ تدابير لمواجهة المشكلة. أما AWS، فتقول إن خدمات الحوسبة والحاويات المُدارة، مثل Amazon EC2 وAWS Lambda وAWS Fargate، غير متأثرة، وإن المستخدمين لا يحتاجون إلى اتخاذ أي إجراء.
حتى خدمات «آلات Linux الافتراضية» تتأثر أو لا تتأثر بحسب مزود الخدمة وطريقة تقديمها. ومن الحكمة ألا تفترض الشركات والأفراد الذين يستخدمون VPS أو الخوادم المستأجرة أو الخدمات السحابية أن الخدمة آمنة لمجرد اسمها، بل أن يتحققوا مما يوضحه مزود الخدمة بشأن نطاق التأثير والإجراءات المتخذة. فأمان المحاكاة الافتراضية لا يعتمد على إعدادات المستخدم وحدها، بل يتأثر أيضًا بإجراءات الجهة التي تدير البنية التحتية.









コメント