
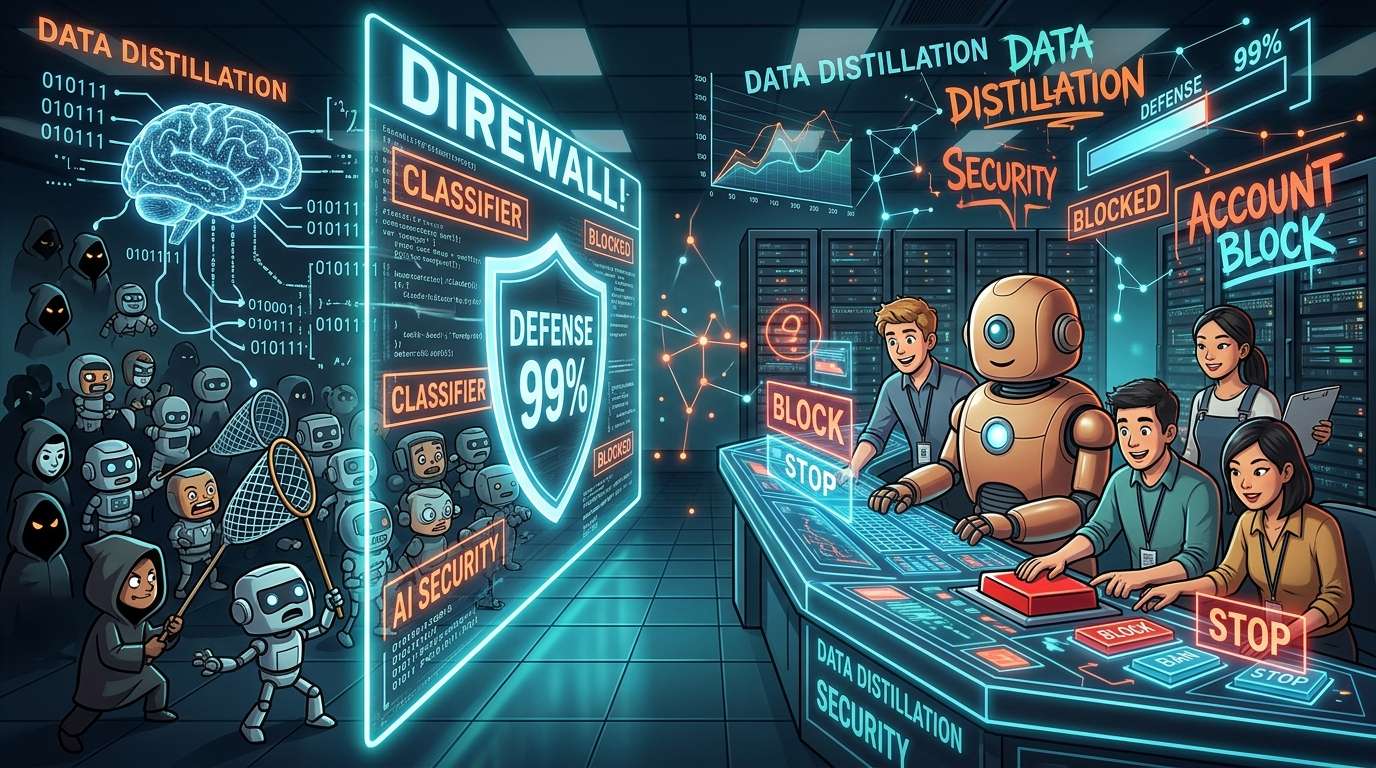
Anthropic mengatakan telah memperkuat perlindungan terhadap upaya mengambil informasi dalam jumlah besar yang menunjukkan proses penalaran AI percakapan Claude (token penalaran), sehingga volume yang berhasil diekstrak turun 90–99%. Selain membatasi akses ke informasi penalaran, perusahaan juga mengaktifkan pengklasifikasi untuk mendeteksi tanda-tanda ekstraksi dan menerapkan sistem yang otomatis menangguhkan akun terkait. Sejauh ini, puluhan ribu akun telah ditangguhkan.
Bagaimana mencegah akses massal ke Claude
Yang melatarbelakangi masalah ini adalah “distilasi”, yakni metode melatih model lain yang lebih kecil menggunakan keluaran model AI yang kuat sebagai bahan ajar. Pada dasarnya, teknik ini sah untuk meringankan model milik sendiri. Namun, teknik yang sama juga dapat disalahgunakan dengan mengajukan banyak pertanyaan kepada model milik perusahaan lain, lalu menjadikan jawabannya sebagai petunjuk untuk menyalin seluruh kemampuannya. Yang menjadi perhatian Anthropic adalah ekstraksi terorganisasi seperti yang terakhir.
Menurut penjelasan perusahaan, pihak yang melakukan serangan menggunakan jaringan yang terdiri dari ratusan ribu akun palsu. Setiap akun dibuat agar tampak seperti pengguna biasa, sementara secara keseluruhan jaringan tersebut mengumpulkan respons dalam jumlah sangat besar. Taktik ini bisa dibilang bukan perang tenaga manusia, melainkan “perang akun”.
Yang menjadi sasaran adalah token penalaran, yaitu tahapan berpikir internal yang dilalui model hingga menghasilkan jawaban. Jika bukan hanya jawaban akhirnya, tetapi juga alur berpikirnya berhasil diperoleh, model lain dapat diajari “cara berpikir”. Ibarat masakan, ini bukan sekadar meniru rasa hidangan jadi, melainkan membawa kabur seluruh petunjuk resepnya.
Langkah yang diambil Anthropic terdiri atas tiga hal utama: membatasi akses ke tahapan penalaran internal Claude; menjalankan pengklasifikasi untuk mendeteksi upaya ekstraksi; serta otomatis menangguhkan akun yang dinilai mencurigakan.
Efektivitas langkah yang ditunjukkan angka dan batasannya
Anthropic menyebut volume token penalaran yang berhasil diekstrak turun 90–99% setelah sistem perlindungan mulai beroperasi. Perusahaan juga mengatakan jumlah keberhasilan distilasi merosot tajam setelah langkah-langkah tersebut diterapkan. Angkanya memiliki rentang yang lebar, tetapi klaimnya menunjukkan bahwa volume ekstraksi berhasil ditekan hingga setidaknya di bawah sepersepuluh.
Efek samping yang diakui perusahaan sendiri juga tak boleh diabaikan. Menurut Anthropic, pengguna yang sah terkadang ikut terjaring oleh sistem deteksi. Semakin rapat jaring untuk menyaring penyalahgunaan, semakin besar kemungkinan pengguna atau perusahaan yang menggunakannya secara normal ikut tersangkut. Dilema yang melekat pada langkah keamanan ini juga berlaku pada layanan AI.
Perilaku pengembang yang menggunakan layanan secara intensif atau sistem operasional yang dilengkapi alat otomatisasi terkadang dapat terlihat mirip dengan tanda-tanda ekstraksi. Ke depannya, keseimbangan antara ketatnya langkah antikecurangan dan pengoperasian yang tidak menghambat penggunaan normal akan memengaruhi kemudahan penggunaan layanan.
Apa arti tudingan yang menyebut nama perusahaan
Kali ini, Anthropic menyebut perusahaan China Zhipu (智譜) dan Moonshot sebagai pihak yang terlibat. Menurut klaim perusahaan, Zhipu mengambil kemampuan terkait siber dari model-model utama AS dan memanfaatkannya untuk GLM-5.3 miliknya. Sementara itu, Anthropic menuding Moonshot diam-diam merutekan pertanyaan ke Claude. Semua ini merupakan klaim Anthropic; pandangan kedua perusahaan tersebut belum dapat dikonfirmasi dari materi yang dirilis kali ini.
Anthropic juga menyinggung kemungkinan bahwa kemampuan yang diambil dengan cara tersebut dapat masuk ke sistem militer atau pengawasan negara asing. Yang menarik, perusahaan menempatkan masalah ini bukan sekadar sebagai peniruan demi kepentingan bisnis, melainkan juga sebagai persoalan keamanan nasional.
Dalam langkah lain, perusahaan menyerukan agar pengembang AI lainnya juga menerapkan langkah perlindungan serupa. Sebab, memperkuat pertahanan satu perusahaan saja tidak banyak berarti jika informasi tetap dapat diambil melalui pintu masuk lain. Kemampuan seluruh industri untuk menyelaraskan langkah akan diuji.
Persaingan AI generatif mulai meluas: bukan lagi sekadar adu membuat model yang cerdas, melainkan juga adu kemampuan untuk mengetahui siapa yang menggunakan model tersebut dan bagaimana cara mereka menggunakannya, lalu mengendalikan penggunaannya. Teknologi perlindungan yang tidak mencolok, seperti mendeteksi akun palsu dan membatasi akses, tampaknya akan semakin menentukan daya saing perusahaan AI.
コメント