
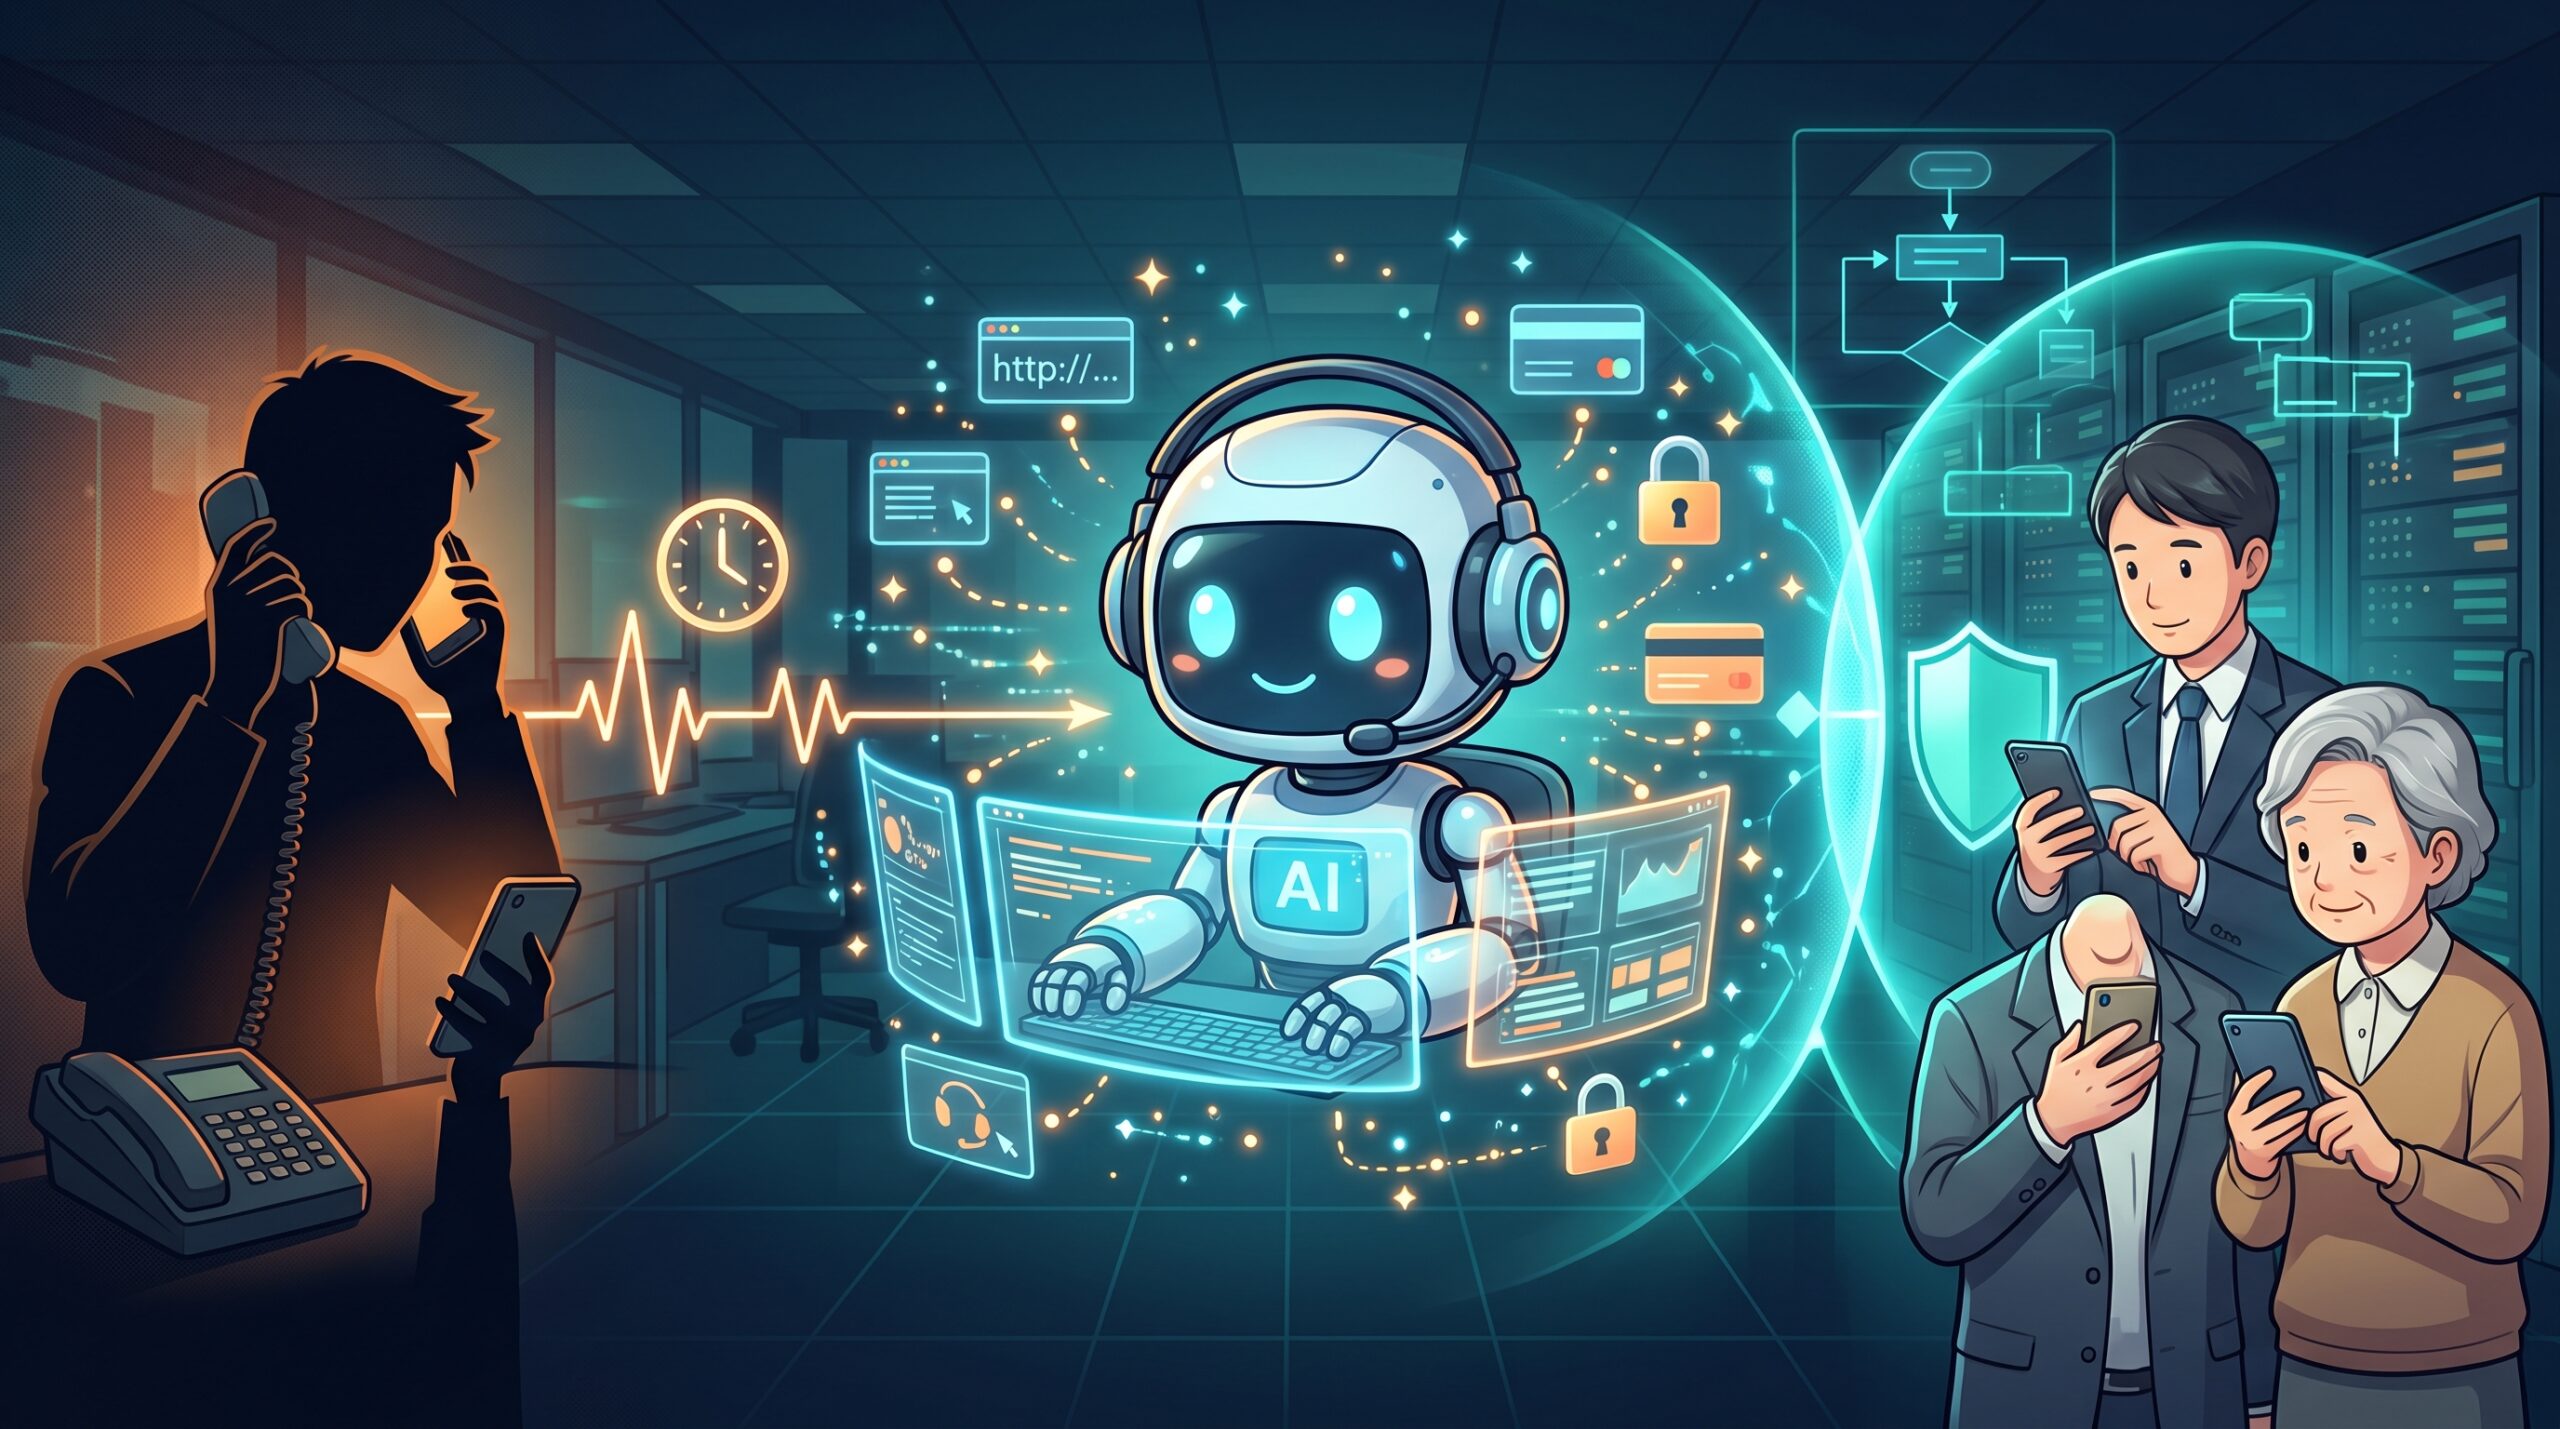
A australiana Apate desenvolve e opera bots de IA que prolongam chamadas e trocas de mensagens com burlões. O sistema faz-se passar por uma vítima e consome o tempo dos interlocutores, enquanto recolhe informações como sites fraudulentos e dados de contas para transferências.
Não desligar as chamadas fraudulentas e roubar tempo aos burlões
Perante uma chamada suspeita, o mais seguro para uma pessoa é desligar imediatamente. A IA da Apate desempenha o papel inverso. Não cede à burla, mas demonstra interesse suficiente para que o interlocutor queira continuar a tentar convencê-la, prolongando a conversa.
O objetivo é consumir o tempo que os burlões usariam para contactar a próxima pessoa. Ao contrário das medidas que protegem os utilizadores bloqueando chamadas, esta abordagem procura dificultar o trabalho de quem tenta perpetrar a burla. No entanto, o tempo gasto a prolongar as conversas não corresponde, por si só, à redução dos prejuízos.
Dali Kaafar, fundador e CEO, explica que não é raro as chamadas com os bots durarem mais de duas horas. Os bots têm personalidades, capacidades linguísticas e perfis diferentes; não se limitam a atender o telefone, podendo também dizer que falam mais tarde e desligar. Não responder sempre da mesma forma é uma das estratégias para tornar mais difícil perceber que se trata de uma IA.
Uma conversa concebida para demonstrar desconfiança, mas continuar a ouvir
O essencial do diálogo não é fazer-se passar por alguém que acredita em tudo. O bot mostra desconfiança, mas não interrompe a conversa, deixando margem para que o burlão pense que ainda pode convencer a pessoa. A conceção leva o interlocutor a continuar a explicar-se, alternando entre cautela e interesse.
Quando a WIRED experimentou uma demonstração pública, fazendo-se passar por um burlão, a IA recusou investir, apesar de lhe terem recomendado durante cerca de seis minutos um investimento fictício em criptomoedas. Na avaliação, o ritmo das respostas e o desenrolar da conversa foram considerados naturais. No entanto, tratou-se de uma experiência numa demonstração, não de um teste que medisse até que ponto é possível prevenir burlas reais.
Sites fraudulentos e destinatários de transferências recolhidos nas conversas
Outro objetivo é recolher informações. Se o interlocutor continuar a tentar aliciar a vítima, a conversa pode revelar URLs para os quais a encaminha ou dados para transferências bancárias, entre outras informações usadas na execução da burla. O sistema não se limita a fazê-lo perder tempo: transforma também a interação em material para investigação.
Kaafar refere uma escala de cerca de 350 mil bots e mais de 250 mil informações recolhidas. Estas incluem URLs de sites fraudulentos, contas usadas para movimentar fundos e dados relacionados com bancos. São números divulgados pela própria empresa e não resultados de uma verificação independente.
A atividade não se limita às chamadas. Segundo a empresa, os bots respondem a mensagens de texto e infiltram-se também em grupos de conversação online usados para burlas. O serviço é utilizado por bancos e conta com o apoio de empresas de telecomunicações. Por outro lado, os materiais fornecidos não identificam clientes concretos nem indicam quantas contas ou sites foram encerrados com base nas informações recolhidas.
A IA que mantém os atacantes envolvidos também é usada em sistemas falsos
A técnica de atrair deliberadamente atacantes para observar o seu comportamento já é usada há muito tempo na ciberdefesa. Um exemplo conhecido são os honeypots: sistemas concebidos para parecerem reais, que permitem investigar os métodos dos intrusos ou fazê-los perder tempo.
Mark Vero, investigador de doutoramento na ETH Zurique, e os seus colegas estudam honeypots que integram modelos de linguagem de grande escala, usados, entre outras coisas, para gerar texto. No estudo apresentado, os agentes de IA que lançavam ataques mantiveram-se envolvidos durante mais tempo e foram menos propensos a identificar o sistema como um chamariz do que quando interagiam com sistemas cujas respostas eram previsíveis.
Enquanto a Apate cria conversas semelhantes às humanas, esta outra abordagem gera respostas de sistemas que parecem reais. O que têm em comum é a utilização da IA não apenas para detetar comportamentos suspeitos, mas também para interagir diretamente com os interlocutores. No entanto, este estudo incidiu sobre IA do lado dos atacantes e os seus resultados não podem ser equiparados à eficácia contra burlões humanos.
Os resultados das chamadas prolongadas não são o mesmo que os resultados na redução dos prejuízos
Para avaliar esta medida, não basta contabilizar a duração das conversas ou o número de bots. É necessário verificar separadamente até que ponto dificultou o trabalho dos interlocutores, se as informações recolhidas levaram ao encerramento de contas ou sites e se, em última análise, os prejuízos diminuíram.
Se bancos, empresas de telecomunicações, operadores de redes sociais e autoridades de investigação puderem partilhar informações, as pistas obtidas nas conversas poderão contribuir para outras medidas. Por outro lado, os burlões também recorrem a chamadas automáticas em grande escala e a centros de operação organizados; manter alguns interlocutores ocupados em chamadas longas pode não ser suficiente para travar a atividade no seu conjunto.
Os materiais fornecidos apresentam a escala das operações da Apate, o número de informações recolhidas e exemplos de conversas prolongadas. Não incluem dados sobre a percentagem de redução dos prejuízos nem sobre quanto diminuiu a taxa de sucesso das burlas.

コメント