
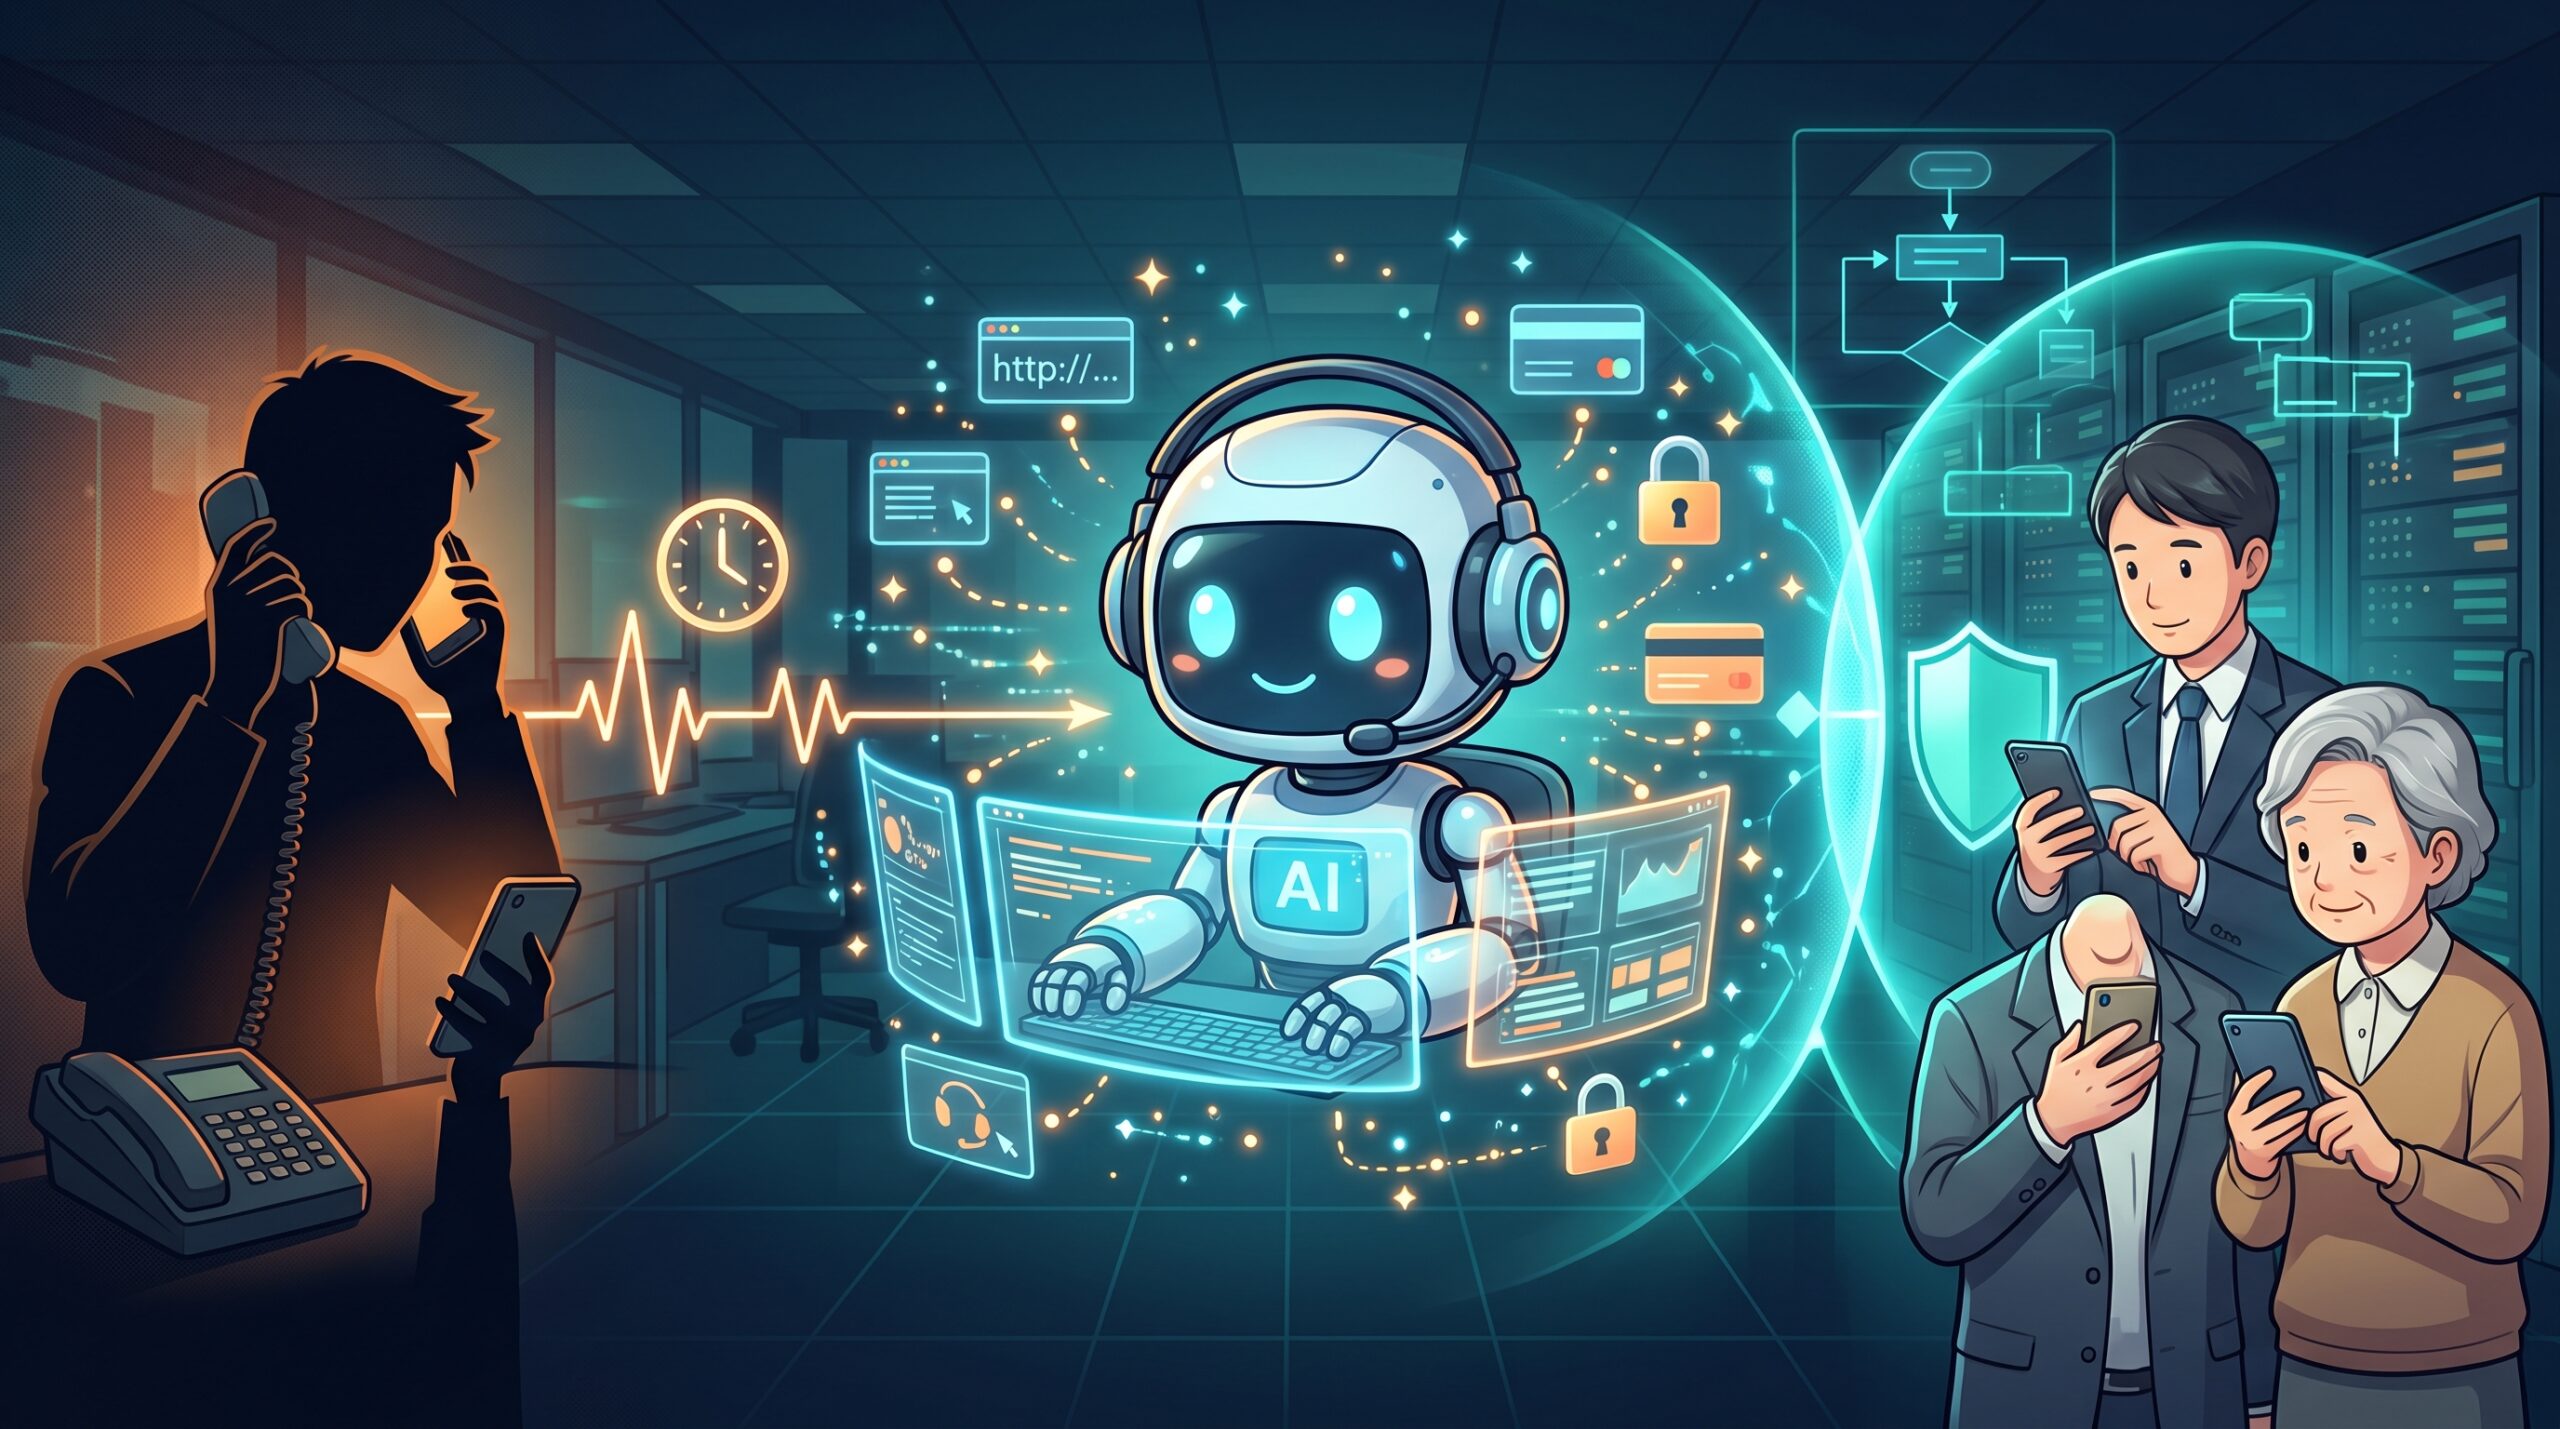
L’entreprise australienne Apate développe et exploite un bot IA qui prolonge les appels et les échanges de messages avec les escrocs. Le système consiste à se faire passer pour une victime afin de leur faire perdre du temps, tout en collectant des informations comme les sites frauduleux ou les comptes destinataires des transferts d’argent.
Ne pas raccrocher aux appels frauduleux pour faire perdre du temps à l’interlocuteur
Face à un appel suspect, la mesure de sécurité consiste à raccrocher immédiatement. L’IA d’Apate joue le rôle inverse : elle ne donne pas suite à l’arnaque, mais manifeste suffisamment d’intérêt pour inciter l’interlocuteur à poursuivre son démarchage et faire durer la conversation.
L’objectif est de prendre aux escrocs le temps qu’ils auraient consacré à leur prochaine cible. Contrairement aux mesures qui protègent les utilisateurs en bloquant les appels, cette approche vise à perturber le travail des fraudeurs. Toutefois, la durée des conversations ne correspond pas directement à une réduction des préjudices.
Dali Kaafar, fondateur et PDG de l’entreprise, explique qu’il n’est pas rare que les appels avec les bots dépassent deux heures. Ceux-ci ont des personnalités, des compétences linguistiques et des profils différents. Ils ne se contentent pas de répondre au téléphone : il leur arrive aussi de dire qu’ils rappelleront plus tard avant de raccrocher. Le fait de ne pas toujours réagir de la même manière aide également à éviter d’être démasqués comme des IA.
Des conversations conçues pour écouter tout en se montrant méfiant
L’essentiel n’est pas de jouer un personnage qui croit tout ce qu’on lui dit. Le bot manifeste des doutes sans mettre fin à la conversation, laissant à l’escroc l’impression qu’il peut encore convaincre son interlocuteur. En oscillant entre prudence et intérêt, il l’incite à poursuivre ses explications.
Lors d’une démonstration publique, WIRED a essayé le système en se faisant passer pour un escroc : l’IA a refusé d’investir, malgré près de six minutes de promotion d’un placement fictif en cryptomonnaie. Le test a jugé naturels le rythme des réponses et le déroulement de la conversation. Il s’agissait toutefois d’une démonstration, et non d’un essai mesurant la capacité du système à prévenir les arnaques dans la pratique.
Les sites frauduleux et les coordonnées de paiement collectés au fil des conversations
La collecte d’informations constitue un autre objectif. Si l’interlocuteur poursuit son démarchage, des informations utiles à la mise en œuvre de l’arnaque, comme l’URL vers laquelle il cherche à diriger sa cible ou les coordonnées bancaires du bénéficiaire, apparaissent dans la conversation. Le système ne se contente donc pas de faire perdre du temps : il transforme les échanges en éléments utiles aux enquêtes.
Kaafar fait état d’environ 350 000 bots et de plus de 250 000 informations collectées. Celles-ci comprennent des URL de sites frauduleux, des comptes servant au transfert de fonds et des détails liés aux banques. Ces chiffres ont été communiqués par l’entreprise et ne font pas l’objet d’une vérification indépendante.
L’activité ne se limite pas aux appels téléphoniques. Les bots répondent aux SMS et s’infiltreraient également dans des groupes de discussion en ligne utilisés par des escrocs. Le service est utilisé par des banques et bénéficie du soutien d’entreprises de télécommunications. En revanche, les documents fournis ne précisent ni les organisations qui l’ont adopté ni le nombre de comptes ou de sites fermés grâce aux informations collectées.
Une IA qui retient les attaquants, y compris dans de faux systèmes
Attirer volontairement les attaquants pour observer leur comportement est une méthode utilisée depuis longtemps en cybersécurité. Les pots de miel en sont un exemple classique : on met en place des systèmes qui semblent authentiques afin d’étudier les techniques des intrus ou de leur faire perdre du temps.
Mark Vero, doctorant à l’École polytechnique fédérale de Zurich, et ses collègues étudient des pots de miel intégrant des grands modèles de langage, capables notamment de générer du texte. Dans l’étude présentée, les agents d’IA menant des attaques sont restés plus longtemps en interaction avec ces systèmes et les ont moins souvent identifiés comme des leurres que ceux qui répondaient de façon prévisible.
Alors qu’Apate génère des conversations qui paraissent humaines, cette autre approche produit des réponses qui donnent l’impression de provenir de systèmes authentiques. Leur point commun est d’utiliser l’IA non pas simplement pour détecter des comportements suspects, mais pour interagir directement avec l’interlocuteur. Cette étude portant sur des IA d’attaque, ses résultats ne peuvent toutefois pas être assimilés à l’efficacité du système face à des escrocs humains.
Les longues conversations ne prouvent pas à elles seules une réduction des préjudices
Pour évaluer cette approche, il ne suffit pas de connaître la durée des conversations ou le nombre de bots. Il faut mesurer séparément dans quelle mesure le travail des escrocs a été perturbé, si les informations collectées ont conduit à la fermeture de comptes ou de sites, et si les préjudices ont finalement diminué.
Si les banques, les entreprises de télécommunications, les réseaux sociaux et les services d’enquête peuvent partager leurs informations, les indices recueillis au cours des conversations pourraient alimenter d’autres mesures. Toutefois, les escrocs ont eux aussi recours à des campagnes d’appels automatisées à grande échelle et à des centres organisés : retenir quelques interlocuteurs au téléphone ne suffira pas nécessairement à enrayer l’ensemble du phénomène.
Les documents fournis présentent l’ampleur du déploiement d’Apate, le nombre d’informations collectées et des exemples de conversations prolongées. Ils ne contiennent pas de données sur la baisse du montant des préjudices ni sur la diminution du taux de réussite des escroqueries.

コメント