
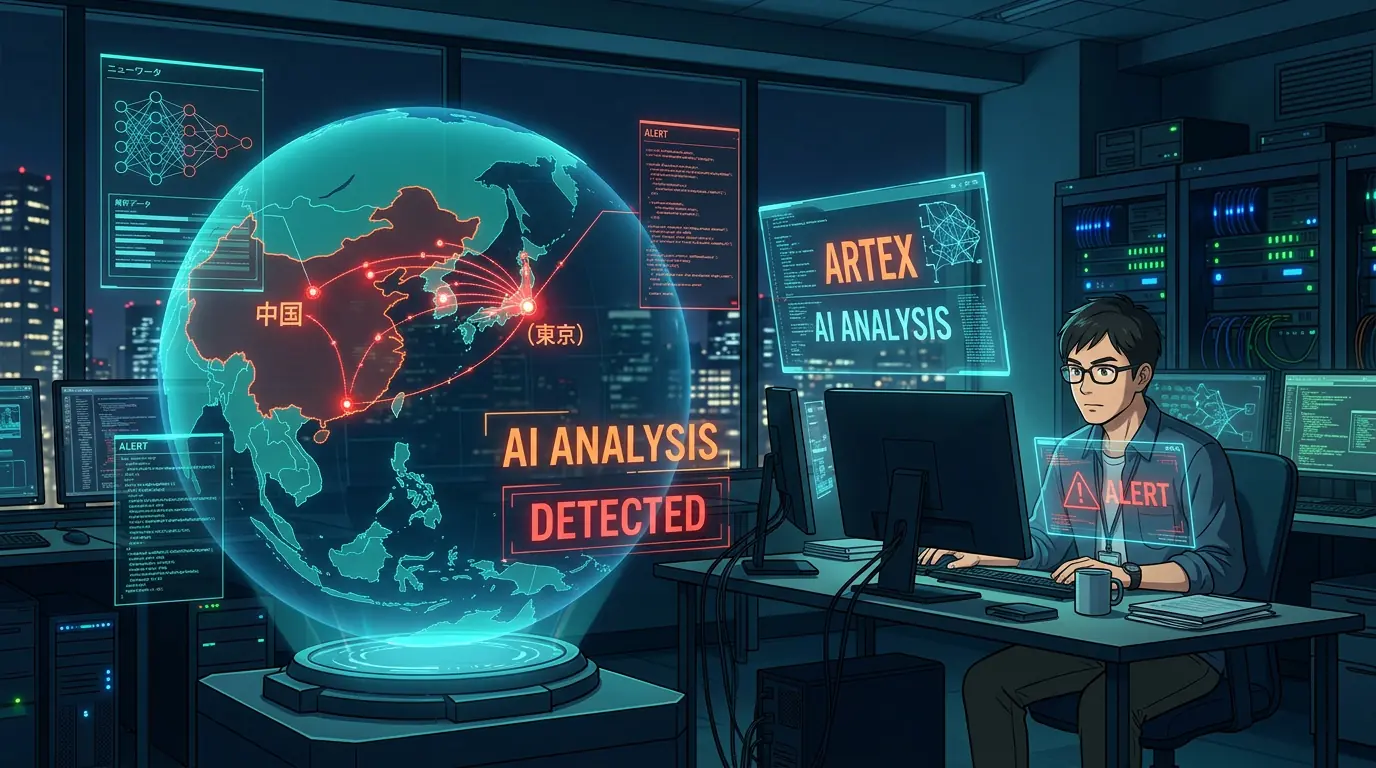
東京・渋谷に拠点を置くGMOインターネットグループのGMOサイバーセキュリティ by イエラエは19日、国内への不正アクセス事案を調べた結果、中国のエンジニアが開発したAIソフト「ARTEX」が使われていたことを確認したと、同社のブログで発表しました。
ARTEXは韓国の金融機関へのサイバー攻撃で使われたとされ、日本向けの攻撃での使用が明らかになるのは初めてとみられます。
日本の攻撃現場に現れたARTEX
発表の主は、GMOインターネットグループ傘下のGMOサイバーセキュリティ by イエラエです。東京・渋谷に拠点を置く日本のセキュリティ企業で、同社はブログで、国内への不正アクセス事案の調査を通じてARTEXの使用を確認したと明らかにしました。調査にあたったのは福森大喜氏です。
ARTEXは、中国のエンジニアが開発したAIソフトとされています。AIというと、文章づくりや画像生成のような身近な道具を思い浮かべる方が多いかもしれません。ただ、道具である以上、使い手が変われば目的も変わります。今回の発表は、その当たり前の事実が日本国内の攻撃調査の現場で確認された、という点に重みがあります。
韓国の金融機関で使われたとされるソフトが日本へ
ARTEXは、韓国の金融機関へのサイバー攻撃で使われたとされるソフトです。同じ名前のソフトが海を越えて日本向けの事案でも確認されたことになり、攻撃に使われる道具が国境を意識せずに広がっている様子がうかがえます。
一方で、韓国と日本の両事案が同じ攻撃者によるものか、手口がどこまで重なるのかは、今回の発表内容からは示されていません。ここは線引きしておきたいところです。共通するのは、同じソフトが使われたという点です。
AIの名前より調査の中身に目を向けたい
「AIが攻撃に使われた」という見出しは、どうしても強い印象を残します。ただ、AIという言葉だけが先行すると、どのソフトが、どの事案で使われたのかという大切な部分がぼやけてしまいます。今回の発表の価値は、特定のソフト名が国内の不正アクセス調査で確認されたという具体性にあります。
セキュリティ企業が攻撃の痕跡からソフトを特定し、公開する意味も小さくありません。ソフト名が分かれば、同業他社や企業の情報システム担当者が自社の警戒点を見直す手がかりになります。日本企業にとっては、海外の事例を対岸の火事として眺めるのではなく、自社の守りを点検するきっかけになりそうです。
コメント