
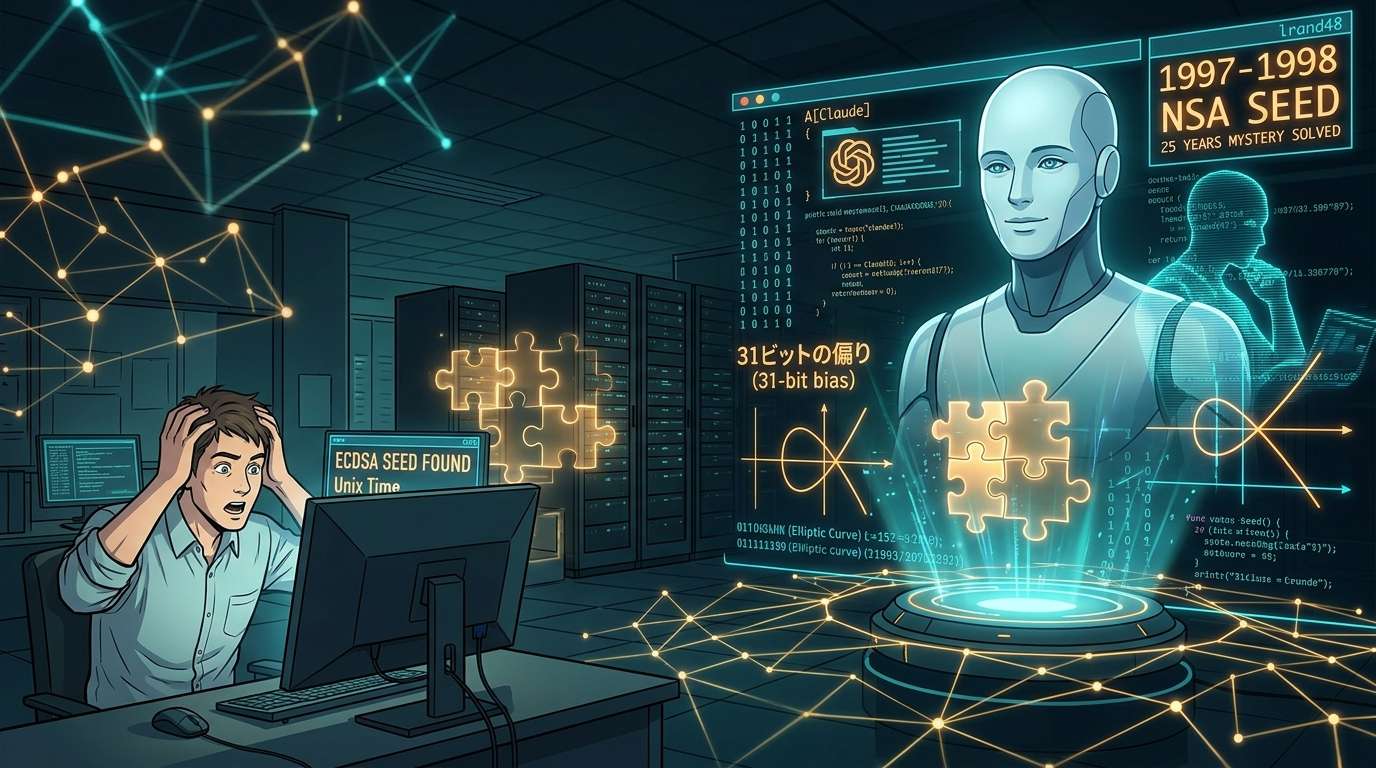
अमेरिकी राष्ट्रीय मानक एवं प्रौद्योगिकी संस्थान (NIST) ने 2000 में ECDSA से जुड़े एक elliptic curve को मानकीकृत किया था। इस curve के लिए अमेरिकी राष्ट्रीय सुरक्षा एजेंसी (NSA) द्वारा उपलब्ध कराए गए ‘seed’ की उत्पत्ति लगभग 25 वर्षों तक अज्ञात रही। बताया गया है कि Anthropic के AI ‘Claude’ ने 30 मिनट से भी कम समय में इसे बनाने के तरीके का सुराग खोज लिया। यह क्रिप्टोग्राफी तोड़ने की कहानी नहीं, बल्कि एक सेटिंग मान की उत्पत्ति स्पष्ट होने का मामला है।
क्रिप्टोग्राफी नहीं तोड़ी, उत्पत्ति का रहस्य सुलझाया
जब सुनते हैं कि AI ने क्रिप्टोग्राफी का रहस्य सुलझा लिया, तो अक्सर कुंजी तोड़ने जैसा कोई नाटकीय दृश्य मन में आता है। लेकिन इस बार मामला कुछ अलग था। यहां क्रिप्टोग्राफी की सुरक्षा को नहीं, बल्कि इस सवाल को सुलझाया गया कि “यह संख्या आई कहां से?”—यानी उसकी उत्पत्ति का पता लगाया गया।
इस खबर की दिलचस्पी दरअसल इसी बात में है। AI ने गणना की ताकत से जोर-आजमाइश करके रास्ता नहीं बनाया, बल्कि डेटा में मौजूद एक छोटे-से झुकाव को सुराग मानकर संभावित परिकल्पनाओं को छांटा। इस तरह AI के इस्तेमाल ने लगभग 25 साल से लंबित सवाल का जवाब दिया।
रहस्यमय ‘seed’ ने संदेह को जन्म दिया
ECDSA elliptic curve पर आधारित डिजिटल हस्ताक्षर की एक व्यापक रूप से इस्तेमाल होने वाली मानक प्रणाली है। इस मानक में उपयोग किए जाने वाले curve के पैरामीटर बनाने के शुरुआती बिंदु के रूप में काम करने वाले मान को ‘seed’ कहा जाता है, और इसे NSA ने उपलब्ध कराया था। लेकिन यह मान कैसे बनाया गया, इस बारे में कोई स्पष्टीकरण नहीं दिया गया था।
इसकी तुलना बिना रेसिपी वाली किसी गुप्त चटनी से की जा सकती है। उसका स्वाद भरोसेमंद हो सकता है, लेकिन अगर पता न हो कि उसमें क्या है, तो कुछ लोगों को लग सकता है कि उसमें जानबूझकर कुछ मिलाया गया है। ऐसी सेटिंग के मान, जिनकी उत्पत्ति स्पष्ट न हो, इस संदेह को जन्म देते हैं कि उनमें कोई जानबूझकर रखा गया बैकडोर (पिछला दरवाज़ा) छिपा हो सकता है। इस मुद्दे पर इनाम घोषित किए गए और स्वयंसेवियों ने जांच भी की।
NSA के दिवंगत पूर्व कर्मचारी Jerry Solinas ने संकेत दिया था कि शायद ‘seed’ किसी हास्यपूर्ण वाक्यांश को हैश (निश्चित नियम से किसी दूसरे मान में बदलना) करके बनाया गया हो, लेकिन यह सही नहीं था।
31-बिट का झुकाव बना सुराग
Claude ने देखा कि कुछ ‘seed’ में ऊपरी बिट व्यवस्थित रूप से शून्य हैं। ‘seed’ बनाने के लिए C भाषा का सरल random number generator ‘lrand48’ इस्तेमाल किया गया था। बताया जाता है कि प्रारंभिक मान के तौर पर मई 1997 से अप्रैल 1998 के बीच का Unix time इस्तेमाल हुआ था—यानी 1 जनवरी 1970 से बीते सेकंडों की संख्या।
निर्णायक सुराग ‘lrand48’ के इस गुण से मिला कि इसका आउटपुट केवल 31-बिट का होता है। अगर 32-बिट की जगह में केवल 31-बिट का मान हो, तो सबसे ऊपरी बिट के शून्य होने की प्रवृत्ति रहती है। इस झुकाव को किसी असामान्य पैटर्न के बजाय एक खास random number generator की फिंगरप्रिंट के रूप में समझा गया।
30 मिनट से कम का समय भी ध्यान खींचता है। लेकिन यह सिर्फ काम में लगे समय का अनुमान है; इसे वर्षों से चली आ रही जांच और चर्चाओं की पृष्ठभूमि को नज़रअंदाज़ करके नहीं देखना चाहिए। मेरी नज़र में, AI की ताकत यह थी कि उसने उस सुराग पर बिना पूर्वधारणा के ध्यान दिया, जिसे इंसान वर्षों तक नहीं देख पाए थे।
उत्पत्ति का पता चलना सुरक्षा का प्रमाण नहीं
बताया गया है कि Anthropic ने कहा कि इस स्पष्टीकरण से जानबूझकर रखे गए बैकडोर की संभावना कम हो जाती है। लेकिन “संभावना कम होना” और “उसके मौजूद न होने का प्रमाण मिलना” अलग बातें हैं। ‘Seed’ बनाने का तरीका पहचानना एक अहम प्रगति है, लेकिन इससे अकेले पूरे curve की सुरक्षा की गारंटी नहीं मिलती।
क्रिप्टोग्राफी पर भरोसा सिर्फ उसकी मजबूती पर ही नहीं, बल्कि इस बात पर भी निर्भर करता है कि तीसरे पक्ष सेटिंग के मानों की उत्पत्ति की जांच कर सकते हैं या नहीं। इस मामले ने एक बार फिर दिखाया कि “ऐसी संख्या जिसकी व्याख्या नहीं की जा सकती” लंबे समय तक संदेह का कारण बनी रह सकती है।
वैसे, इस रहस्य पर रखे गए 36,864 डॉलर के इनाम को Anthropic गैर-लाभकारी संस्था Internet Security Research Group (ISRG) को दान करने वाली है।
コメント