
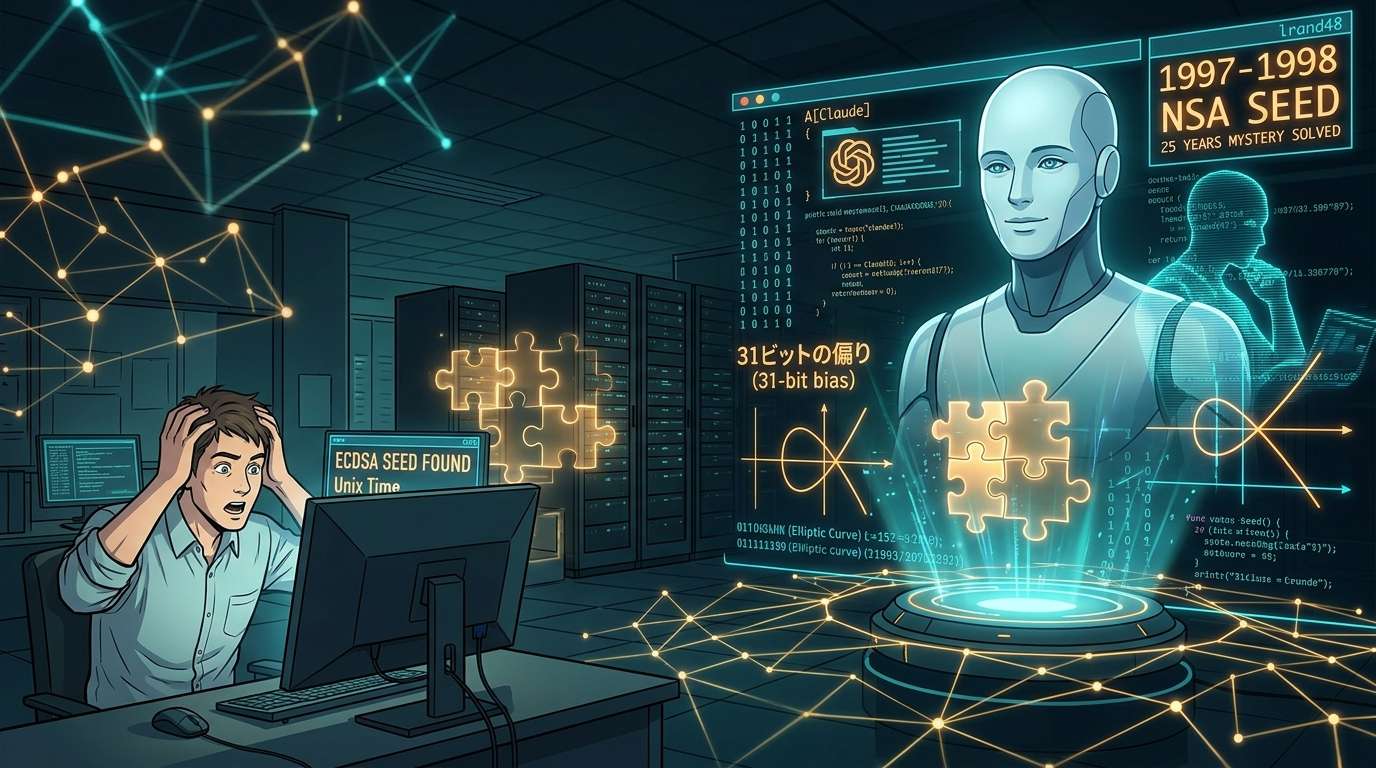
L’origine de la « graine » fournie par l’Agence de sécurité nationale américaine (NSA) pour des courbes elliptiques liées à l’ECDSA, normalisées en 2000 par l’Institut national américain des normes et de la technologie (NIST), est restée inconnue pendant près de 25 ans. Selon certaines informations, Claude, l’IA d’Anthropic, aurait trouvé en moins de 30 minutes un indice sur la manière dont cette graine avait été générée. Il ne s’agit pas d’un décryptage, mais d’un cas où l’historique d’une valeur de configuration a été éclairci.
Pas un décryptage, mais une enquête sur l’origine
Quand on entend qu’une IA a résolu une énigme cryptographique, on imagine facilement une scène spectaculaire où elle casse une clé. Mais cette fois, il en va un peu autrement. Ce qui a été élucidé, ce n’est pas la sécurité du chiffrement lui-même, mais l’origine de cette valeur : « D’où vient ce nombre ? »
C’est plutôt là que réside l’intérêt de l’histoire. L’IA n’a pas forcé le passage grâce à sa puissance de calcul : elle a affiné ses hypothèses à partir de légères irrégularités présentes dans les données. Une telle utilisation de l’IA a ainsi permis de répondre à une question en suspens depuis près de 25 ans.
Une graine mystérieuse qui a éveillé les soupçons
L’ECDSA est une norme largement utilisée pour les signatures numériques fondées sur les courbes elliptiques. La « graine » est la valeur de départ utilisée pour créer les paramètres des courbes de cette norme, et c’est la NSA qui l’avait fournie. Or, aucune explication n’avait été donnée sur la manière dont cette valeur avait été générée.
Pour prendre une image culinaire, c’est comme une sauce secrète dont la recette n’a pas été révélée. Même si le goût est bon, l’absence d’informations sur ses ingrédients peut faire naître le soupçon qu’on y a ajouté quelque chose. Des valeurs de configuration dont l’origine est inconnue ont ainsi alimenté la crainte qu’une porte dérobée ait été dissimulée intentionnellement, ce qui a donné lieu à des récompenses et à des enquêtes menées par des bénévoles.
Jerry Solinas, ancien employé de la NSA aujourd’hui décédé, avait avancé que la graine pourrait être le hachage — une transformation d’une valeur en une autre selon une règle donnée — d’une formule humoristique. Mais cette hypothèse s’est révélée fausse.
Un biais sur 31 bits a fourni un indice
Claude a relevé que, pour certaines graines, les bits de poids fort étaient systématiquement à zéro. La génération des graines faisait appel à lrand48, un générateur de nombres aléatoires rudimentaire du langage C. Les valeurs initiales auraient été des horodatages Unix compris entre mai 1997 et avril 1998 — autrement dit, le nombre de secondes écoulées depuis le 1er janvier 1970.
L’indice décisif tenait à une caractéristique de lrand48 : ses résultats se limitent à 31 bits. Si une case de 32 bits ne contient qu’une valeur sur 31 bits, le bit de poids fort tend à être nul. Claude a ainsi interprété ce biais non comme un motif anormal, mais comme la signature d’un générateur de nombres aléatoires précis.
La rapidité — moins de 30 minutes — retient également l’attention. Mais ce chiffre indique seulement le temps consacré à la tâche ; il ne faudrait pas oublier les années de recherches et de débats qui l’ont précédée. À mes yeux, l’un des atouts de l’IA a été sa capacité à remarquer, sans idées préconçues, un indice que les humains n’avaient pas repéré pendant des années.
Élucider l’origine ne prouve pas la sécurité
Selon certaines informations, Anthropic a déclaré que cette explication rendait moins probable l’existence d’une porte dérobée intentionnelle. Mais « moins probable » ne signifie pas « prouvée inexistante ». Identifier la méthode de génération de la graine constitue une avancée importante, mais ne suffit pas à garantir la sécurité de l’ensemble de la courbe.
La confiance dans la cryptographie repose non seulement sur la robustesse des systèmes, mais aussi sur la possibilité pour des tiers de vérifier l’origine des valeurs de configuration. Cette affaire montre une nouvelle fois que des « nombres impossibles à expliquer » peuvent nourrir les soupçons pendant des années.
La récompense de 36 864 dollars promise pour résoudre cette énigme devrait, selon les informations disponibles, être versée par Anthropic à l’association à but non lucratif Internet Security Research Group (ISRG).
コメント