
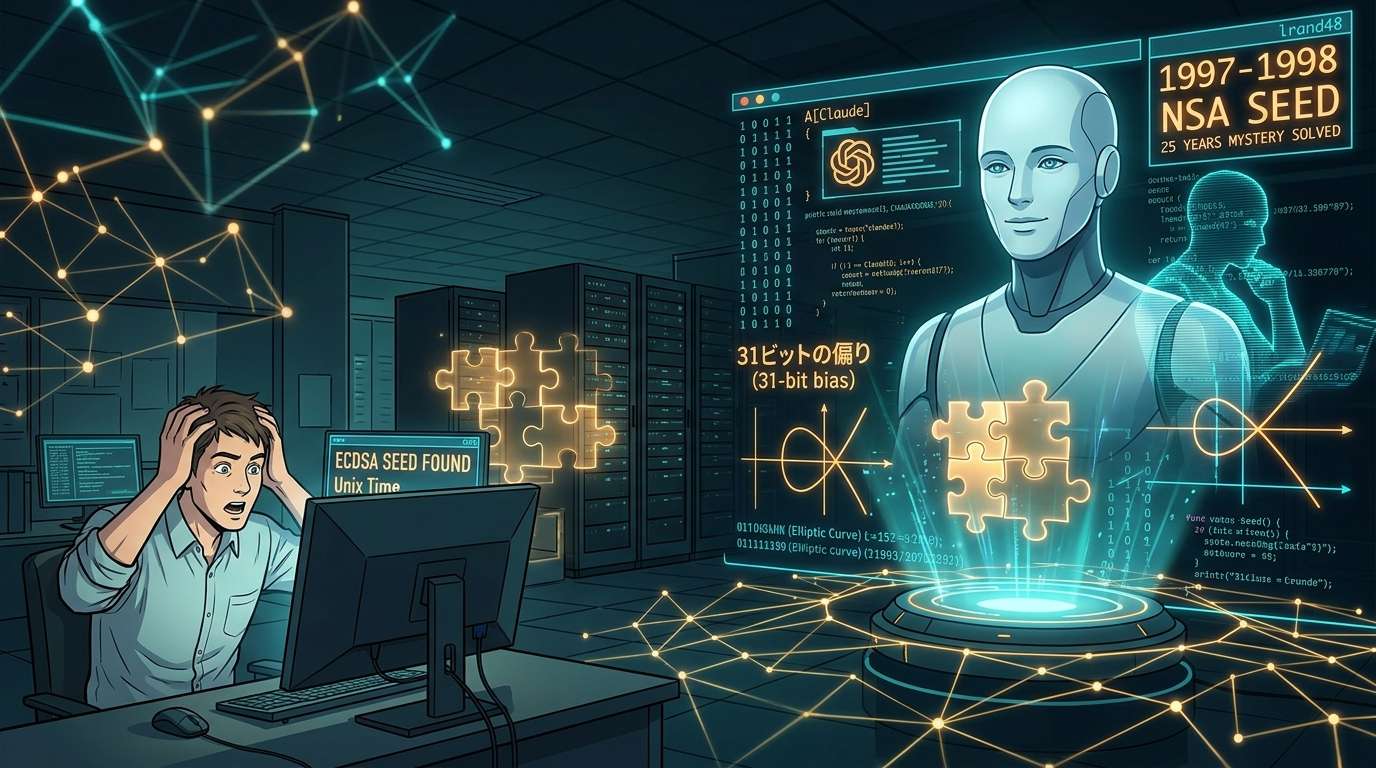
Bei elliptischen Kurven im Zusammenhang mit ECDSA, die das US-amerikanische National Institute of Standards and Technology (NIST) im Jahr 2000 standardisierte, blieb die Herkunft des von der US-amerikanischen National Security Agency (NSA) bereitgestellten „Seeds“ rund 25 Jahre lang ungeklärt. Anthropic zufolge fand die KI Claude in weniger als 30 Minuten Hinweise darauf, wie er erzeugt wurde. Es geht nicht darum, dass eine Verschlüsselung geknackt wurde, sondern darum, dass die Herkunft eines Konfigurationswerts aufgeklärt wurde.
Nicht die Kryptografie geknackt, sondern die Herkunft geklärt
Wenn man hört, dass eine KI ein Rätsel der Kryptografie gelöst hat, stellt man sich leicht einen spektakulären Moment vor, in dem ein Schlüssel geknackt wird. Doch diesmal liegt der Fall etwas anders. Gelöst wurde nicht die Frage nach der Sicherheit der Kryptografie selbst, sondern die nach der Herkunft: „Woher stammt diese Zahl?“
Genau darin liegt das eigentlich Interessante an der Nachricht. Die KI hat sich nicht mit Rechenleistung gewaltsam einen Weg gebahnt, sondern anhand einer kleinen, in den Daten sichtbaren Verzerrung Hypothesen eingegrenzt. So hat eine bestimmte Art, KI einzusetzen, eine seit rund 25 Jahren offene Frage beantwortet.
Ein rätselhafter Seed nährte den Verdacht
ECDSA ist ein weit verbreiteter Standard für digitale Signaturen auf Basis elliptischer Kurven. Der Wert, der als Ausgangspunkt für die Parameter der in diesem Standard verwendeten Kurven dient, wird „Seed“ genannt. Die NSA hatte diesen bereitgestellt. Eine Erklärung dazu, wie der Wert erzeugt wurde, gab es jedoch nicht.
Man könnte es mit einer geheimen Soße vergleichen, für die es kein Rezept gibt. Sie mag zwar gut schmecken, doch wenn niemand weiß, was darin steckt, kommen manche auf den Gedanken, dass etwas hineingemischt worden sein könnte. Konfigurationswerte unbekannter Herkunft weckten den Verdacht, dass eine absichtliche Hintertür verborgen sein könnte. Deshalb wurden Prämien ausgelobt und Untersuchungen von Freiwilligen durchgeführt.
Der inzwischen verstorbene frühere NSA-Mitarbeiter Jerry Solinas hatte angedeutet, der Seed könne aus einem humorvollen Spruch gehasht worden sein – das stellte sich jedoch als falsch heraus.
Eine Verzerrung bei den 31 Bits gab den entscheidenden Hinweis
Claude fiel auf, dass bei einigen Seeds die höherwertigen Bits systematisch null waren. Für die Erzeugung der Seeds wurde der einfache Zufallszahlengenerator „lrand48“ aus der Programmiersprache C verwendet. Als Startwerte dienten offenbar Unix-Zeitstempel aus dem Zeitraum von Mai 1997 bis April 1998 – also die Zahl der Sekunden seit dem 1. Januar 1970.
Ausschlaggebend war die Eigenschaft von lrand48, nur 31-Bit-Ausgaben zu liefern. Wenn ein 32-Bit-Feld nur einen 31-Bit-Wert enthält, ist das höchstwertige Bit zwangsläufig meist null. Claude deutete diese Verzerrung nicht als ein unnatürliches Muster, sondern als Fingerabdruck eines bestimmten Zufallszahlengenerators.
Auch die Dauer von weniger als 30 Minuten fällt auf. Sie gibt jedoch lediglich an, wie lange die konkrete Arbeit gedauert hat; man sollte dabei nicht die jahrzehntelange vorausgehende Forschung und Debatte außer Acht lassen. Ich glaube, die Stärke der KI lag darin, einen Hinweis ohne Vorannahmen aufgreifen zu können, den Menschen jahrelang übersehen hatten.
Die Herkunft zu klären, ist kein Sicherheitsnachweis
Anthropic soll erklärt haben, dass diese Erkenntnis die Wahrscheinlichkeit einer absichtlichen Hintertür verringere. „Weniger wahrscheinlich“ bedeutet jedoch nicht, dass ihre Abwesenheit bewiesen wäre. Die Methode zur Erzeugung des Seeds zu identifizieren, ist ein wichtiger Fortschritt. Damit ist aber nicht die Sicherheit der gesamten Kurve garantiert.
Vertrauen in Kryptografie hängt nicht nur von ihrer Stärke ab, sondern auch davon, ob Dritte die Herkunft von Konfigurationswerten überprüfen können. Der aktuelle Fall zeigt einmal mehr, dass „unerklärte Zahlen“ über lange Zeit Anlass zu Misstrauen geben können.
Die für das Rätsel ausgelobte Prämie von 36.864 US-Dollar soll Anthropic an die gemeinnützige Organisation Internet Security Research Group (ISRG) spenden.
コメント