
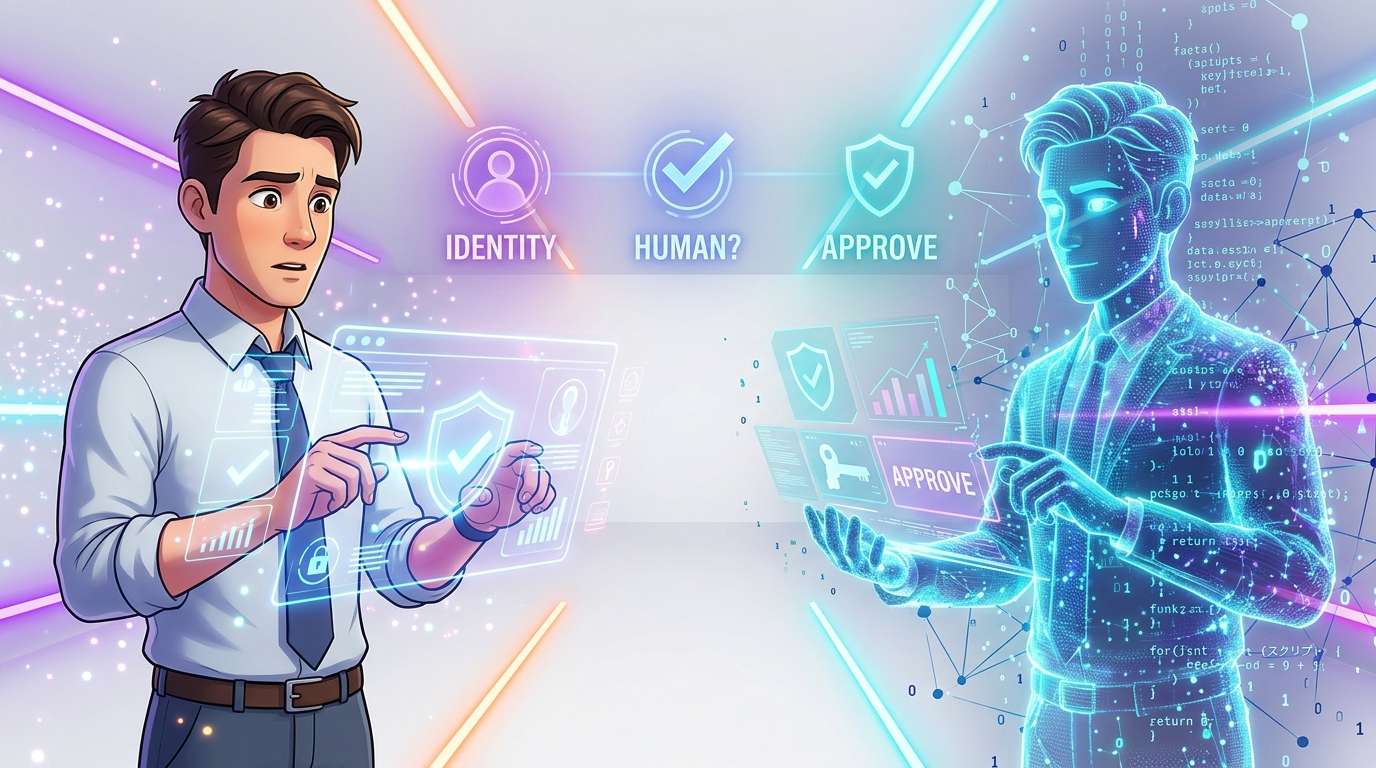
जनरेटिव AI और AI एजेंट अब टेक्स्ट, आवाज़ और तस्वीरें बना सकते हैं और कई सेवाओं के बीच काम भी कर सकते हैं। ऑनलाइन सेवाओं के लिए यह पहचानना मुश्किल होता जा रहा है कि सामने कोई वास्तविक इंसान है, स्वचालित प्रोग्राम है या इंसान से अधिकार प्राप्त AI।
ZDNET Japan में प्रकाशित एक लेख में कहा गया है कि कंपनियों के लिए ज़रूरी “सत्यापन (प्रमाणीकरण)” की अवधारणा को इस आधार पर नए सिरे से व्यवस्थित करने की ज़रूरत है कि पुष्टि किस चीज़ की करनी है।
मानव-जैसा स्वचालन प्रमाणीकरण की बुनियाद को चुनौती देता है
इंटरनेट लंबे समय से इस मौन धारणा पर काम करता आया है कि स्क्रीन के दूसरी ओर कोई इंसान है। बॉट और अनधिकृत पहुंच पहले भी मौजूद थे, लेकिन इंसान जैसी बातचीत जारी रखने, स्वाभाविक आवाज़ या तस्वीरें बनाने और कई सेवाओं में काम करने के लिए पर्याप्त लागत और तकनीकी कौशल की ज़रूरत होती थी। जनरेटिव AI और AI एजेंट इस बाधा को काफ़ी कम कर रहे हैं।
आंकड़ों में भी यह बदलाव दिखता है। Cloudflare के डेटा के मुताबिक, वेब अनुरोधों में लगभग 57% स्वचालित बॉट ट्रैफ़िक है, जिसने पहली बार मानव गतिविधि को पीछे छोड़ दिया है। HUMAN Security के 2026 के बेंचमार्क में बताया गया है कि 2025 में AI एजेंटों से आने वाला ट्रैफ़िक पिछले साल की तुलना में 7851% बढ़ा। जापान में, राष्ट्रीय पुलिस एजेंसी ने बताया कि 2024 में सोशल मीडिया के ज़रिये किए गए निवेश और रोमांस घोटालों के 10,237 मामले दर्ज हुए और उनसे लगभग 127.2 अरब येन का नुकसान हुआ।
हालाँकि, इन आंकड़ों में सिर्फ़ AI का इस्तेमाल करके किए गए अपराध शामिल नहीं हैं। ध्यान देने वाली बात यह है कि ऑनलाइन बातचीत में “सामने वाला वास्तविक है या नहीं” और “क्या उस पर भरोसा किया जा सकता है” यह पक्का करना पूरे समाज के लिए चुनौती बनता जा रहा है। बात सिर्फ़ बॉट की संख्या बढ़ने की नहीं है; उनकी संख्या बढ़ने के साथ-साथ इंसान जैसा दिखने की उनकी क्षमता भी बेहतर हो रही है। मुझे लगता है कि इन दोनों बदलावों का एक साथ होना ही इस चर्चा का मूल है।
ऐसे हालात जिनमें सिर्फ़ पासवर्ड और बहु-कारक प्रमाणीकरण से सुरक्षा नहीं हो सकती
कंपनियों की सुरक्षा व्यवस्था अब तक खातों की सुरक्षा को केंद्र में रखकर विकसित हुई है। ID और पासवर्ड, बहु-कारक प्रमाणीकरण, डिवाइस प्रबंधन, सिंगल साइन-ऑन, ज़ीरो ट्रस्ट और पहुंच-अधिकार प्रबंधन—AI युग में भी इन सभी का महत्व बना हुआ है।
फिर भी, ये मुख्य रूप से क्रेडेंशियल, डिवाइस और पहुंच-अधिकार जैसी “अपने पास मौजूद चीज़ों” या “अधिकारों” की वैधता की पुष्टि करते हैं। प्रमाणीकरण की जानकारी चोरी हो जाए, तो हमलावर वैध उपयोगकर्ता की तरह व्यवहार कर सकते हैं। वीडियो कॉन्फ़्रेंस में जनरेटिव AI से आवाज़ या वीडियो की नकल करना वास्तविक जोखिम बन चुका है। वहीं, ई-कॉमर्स और ग्राहक सहायता में बॉट स्वाभाविक बातचीत करते हुए समीक्षाएँ पोस्ट कर सकते हैं, पूछताछ कर सकते हैं, खरीदारी और रद्दीकरण कर सकते हैं और कूपन हासिल कर सकते हैं।
AI एजेंट इस मामले को और जटिल बनाते हैं। पारंपरिक बॉट-रोधी उपायों का मुख्य उद्देश्य गैर-मानवीय पहुंच को रोकना था। लेकिन आगे चलकर ऐसे मामले बढ़ेंगे जिनमें उपयोगकर्ता अपनी ओर से AI को काम करने की ज़िम्मेदारी सौंपेंगे। “बॉट है, इसलिए मना करो” कहने से वैध प्रतिनिधि कार्रवाई भी रुक सकती है। कंपनियों को तय करना होगा कि कौन-से काम AI को सौंपे जा सकते हैं और किन कामों के लिए इंसान की मंज़ूरी ज़रूरी होगी।
क्या वह संबंधित व्यक्ति है, क्या वह इंसान है, और क्या कार्रवाई को मंज़ूरी मिली है?
यहाँ पुष्टि के उद्देश्य को तीन हिस्सों में बाँटकर देखना उपयोगी है।
पहला: कानूनी पहचान की पुष्टि
इसका उद्देश्य यह पक्का करना है कि “वह व्यक्ति कौन है”—यह एक पुरानी व्यवस्था है। वित्तीय लेन-देन, सरकारी प्रक्रियाओं, मोबाइल फ़ोन के अनुबंध और इलेक्ट्रॉनिक हस्ताक्षर जैसे मामलों में, जहाँ कानून या अनुबंध के तहत ज़िम्मेदारी जुड़ी होती है, नाम, पता और जन्मतिथि जैसी जानकारी से पहचान की पुष्टि करना अनिवार्य है।
दूसरा: यह पुष्टि करना कि सामने इंसान है
इसे “Proof of Human” कहा जाता है। इसमें सवाल यह होता है कि “क्या सामने कोई बॉट नहीं, बल्कि वास्तविक इंसान है?” सेवा के लिए उसका असली नाम जानना हमेशा ज़रूरी नहीं होता। असली नाम की ज़रूरत न होने वाले मामलों में—जैसे प्रति व्यक्ति एक बार भागीदारी, कई खाते बनाने पर रोक और यह दिखाना कि सामने वास्तविक इंसान है—यह उपयोगी हो सकता है।
तीसरा: इंसान की मंशा और मंज़ूरी की पुष्टि
इसमें यह पक्का किया जाता है कि AI एजेंट ने जो कार्रवाई की, वह इंसान की मंशा या मंज़ूरी पर आधारित थी या नहीं। जानकारी जुटाने या मसौदा तैयार करने का काम AI को सौंपा जा सकता है, लेकिन धन हस्तांतरण, अनुबंध करना, निजी जानकारी तक पहुंचना, बाहरी पक्ष को डेटा भेजना या प्रशासक के अधिकार बदलने जैसी उच्च जोखिम वाली कार्रवाइयों के लिए इंसान की मंज़ूरी का रिकॉर्ड ज़रूरी हो सकता है।
ये तीनों बातें एक जैसी लग सकती हैं, लेकिन इनके उद्देश्य अलग हैं। जहाँ कानूनी पहचान की पुष्टि ज़रूरी हो, वहाँ सिर्फ़ यह साबित करना काफ़ी नहीं कि सामने इंसान है। इसके उलट, जहाँ असली नाम की ज़रूरत नहीं है, वहाँ ज़रूरत से ज़्यादा पहचान-पुष्टि माँगने से उपयोगकर्ताओं पर बोझ और निजता का जोखिम बढ़ता है। AI की कार्रवाइयों के लिए मंज़ूरी की पुष्टि को भी पहचान-पुष्टि या बॉट की पहचान से अलग मुद्दे के रूप में देखना चाहिए। AI युग में “पहचान की पुष्टि की है, इसलिए सब सुरक्षित है” जैसी एकमुश्त सोच अब आसानी से काम नहीं करेगी।
AI को न रोकें; जोखिम भरी कार्रवाइयों में ही इंसान की मंज़ूरी लें
AI एजेंटों की उपयोगिता इस बात में है कि वे नियमित काम, जानकारी जुटाने, विकल्पों की तुलना करने, बुकिंग की तैयारी और पूछताछ के संदेश लिखने जैसे कार्यों को अधिक कुशल बना सकते हैं। हर कार्रवाई के दौरान कड़ी मानवीय पुष्टि अनिवार्य कर देने से स्वचालन का महत्व काफी कम हो जाएगा।
लेकिन उच्च जोखिम वाली कार्रवाइयों को बिना पुष्टि के अनुमति देने पर जिम्मेदारी तय करने, दुरुपयोग, ऑडिट और जवाबदेही जैसी समस्याएँ बनी रहती हैं। इसलिए जोखिम के अनुसार पुष्टि का स्तर तय करना अहम है। कम जोखिम वाले काम—जैसे जानकारी पढ़ना या मसौदा तैयार करना—यथासंभव बिना रुकावट आगे बढ़ने चाहिए, जबकि अधिक महत्वपूर्ण, भरोसे की ऊँची जरूरत वाले या महँगे कामों के लिए मनुष्य की स्पष्ट मंजूरी माँगी जानी चाहिए। माना जा रहा है कि यही डिज़ाइन सोच भविष्य की डिजिटल सेवाओं की विश्वसनीयता तय करेगी।
एक और पहलू जिसे नज़रअंदाज़ नहीं किया जा सकता, वह है डेटा का प्रबंधन। जहाँ अधिक मजबूत आश्वासन की जरूरत हो, वहाँ भी केवल निर्णय के लिए जरूरी जानकारी की पुष्टि करना और अतिरिक्त व्यक्तिगत जानकारी सहेजने से बचना महत्वपूर्ण है। पुष्टि को मजबूत करते समय अधिक जानकारी जुटाने का मन हो सकता है, लेकिन जुटाए गए डेटा की सुरक्षा की जिम्मेदारी भी पैदा होती है। मानवीय भागीदारी को प्रमाणित करना और साथ ही गैर-जरूरी डेटा न रखना—यही संतुलन AI एजेंटों के दौर में कंपनियों के सामने प्रमाणीकरण की प्रमुख चुनौती है।
コメント