
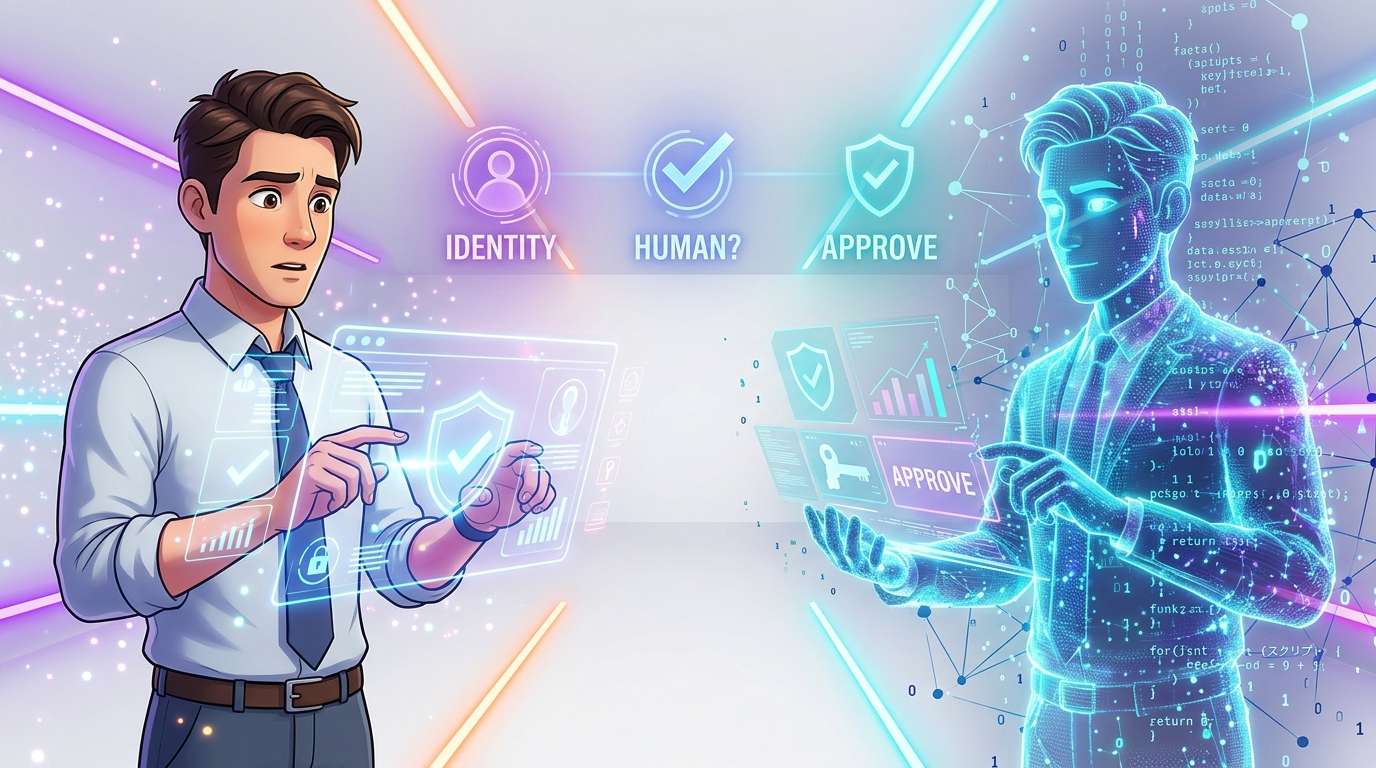
La IA generativa y los agentes de IA ya pueden crear textos, audios e imágenes, y ejecutar acciones en varios servicios. A los servicios en línea les resulta cada vez más difícil distinguir si quien está al otro lado es una persona real, un programa automatizado o una IA a la que una persona ha otorgado permisos.
Un artículo publicado por ZDNET Japan señala que las empresas deben replantearse cómo entienden la «verificación (autenticación)», distinguiendo qué es exactamente lo que se quiere comprobar.
La automatización de apariencia humana pone en entredicho los fundamentos de la autenticación
Durante mucho tiempo, internet ha funcionado con la premisa implícita de que al otro lado de la pantalla había una persona. Los bots y los accesos no autorizados ya existían, por supuesto, pero mantener conversaciones que parecieran humanas, crear voces e imágenes naturales o interactuar con varios servicios requería una inversión y unos conocimientos técnicos considerables. La IA generativa y los agentes de IA han rebajado enormemente ese umbral.
El cambio también se refleja en las cifras. Según datos de Cloudflare, cerca del 57 % de las solicitudes web corresponde a tráfico automatizado de bots, que por primera vez ha superado la actividad humana. El índice de referencia de HUMAN Security para 2026 indica que el tráfico generado por agentes de IA aumentó un 7851 % en 2025 con respecto al año anterior. En Japón, la Agencia Nacional de Policía anunció que en 2024 se registraron 10.237 casos de estafas de inversión y románticas a través de redes sociales, con unas pérdidas de aproximadamente 127.200 millones de yenes.
Sin embargo, estas cifras no contabilizan únicamente los fraudes que utilizan IA. Lo importante es que la dificultad de comprobar si alguien existe realmente y si es de fiar en las interacciones en línea empieza a convertirse en un problema para toda la sociedad. No se trata solo de que haya más bots: al mismo tiempo que aumenta su número, también mejora su capacidad para parecer humanos. Creo que la esencia del debate está en que ambos fenómenos avanzan a la vez.
Hay situaciones que no pueden resolverse solo con contraseñas y autenticación multifactor
La seguridad empresarial se ha desarrollado hasta ahora en torno a la protección de las cuentas. Identificadores y contraseñas, autenticación multifactor, gestión de dispositivos, inicio de sesión único, confianza cero y gestión de permisos de acceso: todas estas medidas siguen siendo igual de valiosas en la era de la IA.
Ahora bien, lo que verifican principalmente es la legitimidad de las «posesiones» o los «derechos», como las credenciales, los dispositivos y los permisos de acceso. Si roban las credenciales, un atacante puede hacerse pasar por un usuario legítimo. En las videoconferencias, las suplantaciones mediante voz e imágenes generadas por IA son ya un riesgo real; en el comercio electrónico y la atención al cliente, los bots pueden mantener conversaciones naturales y encargarse de publicar reseñas, hacer consultas, comprar, cancelar pedidos y obtener cupones.
Los agentes de IA complican aún más la situación. Hasta ahora, las medidas contra los bots se centraban en impedir el acceso a quienes no fueran humanos. Pero cada vez habrá más usuarios que deleguen tareas en una IA para que actúe en su nombre. «Rechazarla porque es un bot» podría bloquear también acciones legítimas realizadas por delegación. Las empresas tendrán que definir qué tareas puede realizar la IA y en cuáles debe solicitar la aprobación de una persona.
¿Es la persona quien dice ser, es humana y ha autorizado la acción?
En este contexto, resulta útil distinguir tres aspectos que se pueden querer verificar.
El primero es la verificación legal de la identidad
Consiste en comprobar «quién es esa persona» y es un marco que existe desde hace tiempo. En situaciones sujetas a responsabilidades legales o contractuales —como las transacciones financieras, los trámites administrativos, la contratación de un teléfono móvil o la firma electrónica— es indispensable verificar la identidad mediante datos como el nombre, la dirección y la fecha de nacimiento.
El segundo es comprobar que se trata de una persona
Es el concepto denominado «Proof of Human» (prueba de humanidad), que plantea la pregunta: «¿Es una persona real y no un bot?». No siempre es necesario que el servicio conozca su nombre real. Resulta útil en situaciones en las que no se exige revelar la identidad, como garantizar una participación por persona, limitar la creación de varias cuentas o indicar que el interlocutor es una persona real.
El tercero es comprobar la intención y la autorización de una persona
Se trata de verificar si las acciones realizadas por un agente de IA responden a la intención o a la aprobación de una persona. La IA puede encargarse de recopilar información o preparar borradores, pero las operaciones de alto riesgo —como transferir dinero, formalizar contratos, acceder a datos personales, enviar información a terceros o modificar permisos de administrador— pueden requerir un registro de aprobación humana.
Aunque estos tres aspectos se parezcan, sus objetivos son distintos. En los casos en que se exige una verificación legal de la identidad, comprobar únicamente que se trata de una persona puede no ser suficiente. Por el contrario, pedir una verificación de identidad excesiva cuando no hace falta conocer el nombre real aumenta tanto la carga para los usuarios como los riesgos para su privacidad. La aprobación de las acciones de la IA también debe abordarse como una cuestión distinta de la verificación de identidad o de la detección de bots. La idea de que «verificar la identidad garantiza la seguridad» resulta cada vez menos válida en la era de la IA.
No frenar la IA: reservar la intervención humana para las operaciones de riesgo
El valor de los agentes de IA reside en que pueden agilizar tareas como las labores rutinarias, la recopilación de información, la comparación de opciones, los preparativos de reservas y la redacción de consultas. Si se exige una confirmación humana rigurosa para cada operación, el sentido de la automatización se diluye considerablemente.
Por otro lado, permitir operaciones de alto riesgo sin ninguna comprobación deja pendientes cuestiones como la atribución de responsabilidades, el uso indebido, la auditoría y la rendición de cuentas. Por eso es importante ajustar el nivel de control al riesgo. Las lecturas de bajo riesgo y la creación de borradores deberían avanzar con la menor fricción posible, mientras que las operaciones de mayor importancia, con requisitos de confianza más exigentes o costes elevados, deberían requerir la aprobación explícita de una persona. Se considera que esta filosofía de diseño determinará la fiabilidad de los servicios digitales del futuro.
Otro aspecto que no se puede pasar por alto es el tratamiento de los datos. Incluso en situaciones en las que se requieren mayores garantías, es importante diseñar sistemas que comprueben solo la información necesaria para tomar una decisión y no almacenen datos personales adicionales. Es humano querer recopilar más datos cuanto más se refuerzan las comprobaciones, pero los datos recopilados también generan la responsabilidad de protegerlos. Demostrar la intervención humana sin conservar datos superfluos: ese equilibrio parece ser el reto que la autenticación plantea a las empresas en la era de los agentes de IA.
コメント