
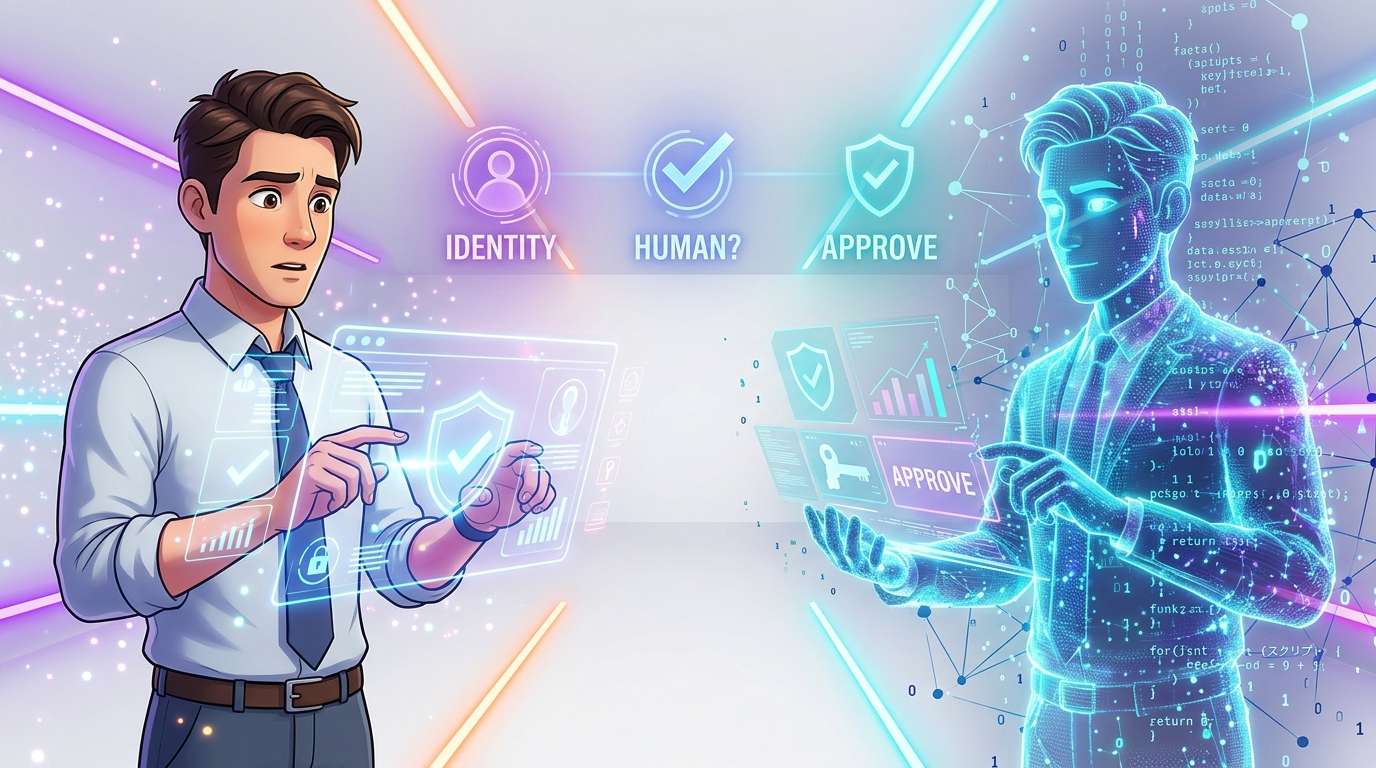
生成AIやAIエージェントが文章、音声、画像を作り、複数のサービスをまたいで操作まで実行できるようになりました。オンラインサービスの側は、相手が実在する人間なのか、自動化されたプログラムなのか、人間から権限を与えられたAIなのかを判別しにくくなっています。
ZDNET Japanが掲載した記事は、企業に求められる「検証(認証)」の考え方を、確認する対象ごとに整理し直す必要があると指摘しています。
人間らしい自動化が、認証の前提を揺さぶる
インターネットは長く、画面の向こうには人間がいるという暗黙の前提で動いてきました。ボットや不正アクセスはもちろん以前から存在しましたが、人間らしい会話を続けたり、自然な音声や画像を作ったり、複数のサービスを横断して操作したりするには、相応のコストと技術が必要でした。生成AIとAIエージェントは、このハードルを大きく下げています。
数字にもその変化は表れています。Cloudflareのデータでは、ウェブリクエストの約57%が自動化されたボットトラフィックで、人間の活動を初めて上回ったとされています。HUMAN Securityの2026年版ベンチマークでは、2025年のAIエージェント由来のトラフィックが前年比で7851%増えたと紹介されています。日本では、警察庁が2024年のSNS型投資・ロマンス詐欺の認知件数を1万237件、被害額を約1272億円と公表しています。
ただし、これらはAIを使った不正だけを数えたものではありません。見るべきは、オンライン上のやりとりで「相手が実在するのか」「信頼できるのか」を確かめる難しさが、社会全体の課題になりつつあるという点です。ボットが増えたという話にとどまらず、量が増えるのと同時に人間らしく見える精度も上がっている。この二つが同時に進んでいることが、今回の議論の核心だと感じます。
パスワードや多要素認証だけでは守りきれない場面
企業のセキュリティは、これまでアカウントを守ることを軸に発展してきました。IDとパスワード、多要素認証、端末管理、シングルサインオン、ゼロトラスト、アクセス権限管理。どれもAI時代になっても価値は変わりません。
とはいえ、これらが確かめているのは主に資格情報、端末、アクセス権限といった「持ち物」や「権利」の正当性です。認証情報が盗まれれば、攻撃者は正規ユーザーのように振る舞えます。ビデオ会議では生成AIによる音声や映像のなりすましが現実のリスクとなり、ECやカスタマーサポートでは、ボットが自然な会話を続けながらレビュー投稿、問い合わせ、購入、キャンセル、クーポン取得までこなせる状況が生まれています。
さらに話を複雑にするのがAIエージェントです。従来のボット対策は、人間ではないアクセスを締め出す発想が中心でした。しかしこれからは、利用者本人が自分の代わりにAIへ操作を任せる場面が増えていきます。「ボットだから拒否」では、正当な代理操作まで止めてしまいかねません。どの操作ならAIに任せ、どの操作で人間の承認を求めるのか。企業にはその線引きの設計が求められます。
本人か、人間か、承認された操作か
ここで役立つのが、確認したい対象を三つに分けて考える整理です。
一つ目は法的な本人確認
「その人は誰か」を確かめるもので、従来から存在してきた枠組みです。金融取引、行政手続き、携帯電話の契約、電子署名など、法令や契約上の責任が絡む場面では、氏名、住所、生年月日といった本人性の確認が欠かせません。
二つ目は人間であることの確認
“Proof of Human”と呼ばれる考え方で、問うのは「ボットではなく、実在する一人の人間か」という点です。サービス側が実名を知る必要は必ずしもありません。一人一回の参加、複数アカウントの抑制、相手が実在する人間であることの表示など、実名を伴わない場面で役に立ちます。
三つ目は人間の意思と承認の確認
AIエージェントが行った操作が、人間の意思や承認に基づいているかを確かめるものです。情報収集や下書き作成ならAIに任せられても、送金、契約締結、個人情報へのアクセス、外部へのデータ送信、管理者権限の変更といった高リスクな操作では、人間が承認した記録が必要になる場合があります。
この三つは似ているようで目的が違います。法的な本人確認が必要な場面で、人間であることの確認だけでは足りないことがあります。反対に、実名まで必要のない場面で過度な本人確認を求めれば、ユーザーの負担もプライバシーリスクも膨らみます。AIの操作に対する承認確認も、本人確認やボット判定とは別の論点として扱うべきでしょう。「本人確認をしているから安全」という一括りの発想が、AI時代には通用しにくくなっているのです。
AIを止めず、危険な操作にだけ人を残す
AIエージェントの価値は、定型業務、情報収集、比較検討、予約の下準備、問い合わせ文の作成といった作業を効率化できるところにあります。あらゆる操作に強い人間確認を挟めば、自動化の意味は大きく薄れてしまいます。
かといって、高リスクな操作を無確認で通せば、責任の所在、不正利用、監査、説明責任といった問題が残ります。そこで重要になるのが、リスクに応じた濃淡です。低リスクな読み取りや下書き作成はなるべく摩擦なく進め、重要度や信頼要件、コストの高い操作では、人間の明示的な承認を求める。この設計思想が、今後のデジタルサービスの信頼性を左右するとされています。
もう一点、見落とせないのがデータの扱いです。より強い保証が求められる場面でも、判断に必要な情報だけを確認し、追加の個人情報を保存しない設計が重要になります。確認を強めるほど情報を集めたくなるのが人情ですが、集めたデータは守る責任も生みます。人間の関与を証明しつつ、余分なデータは持たない。この両立こそが、AIエージェント時代の認証で企業に突きつけられた宿題といえそうです。
コメント