
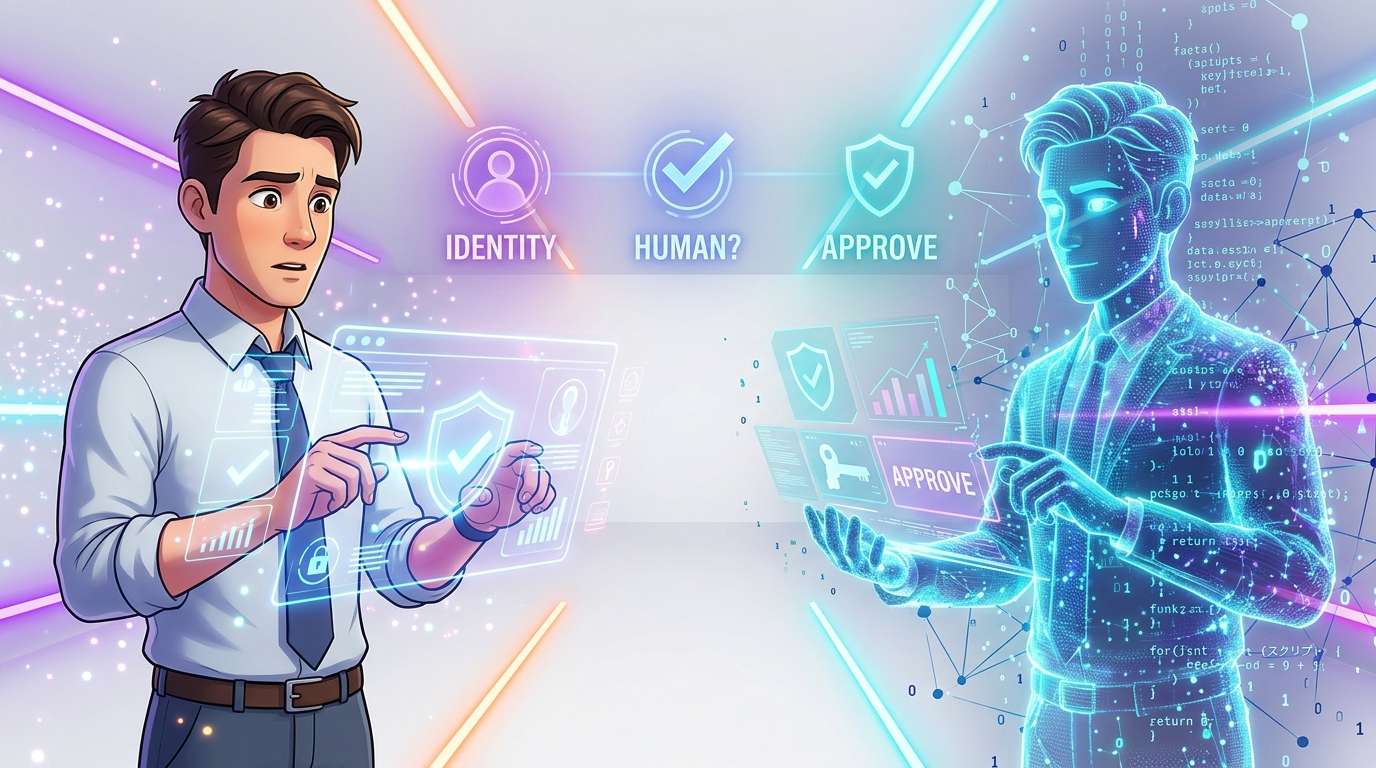
AI generatif dan agen AI kini dapat membuat teks, suara, dan gambar, sekaligus menjalankan tindakan di berbagai layanan. Akibatnya, layanan daring semakin sulit membedakan apakah pihak yang berinteraksi dengan mereka adalah manusia sungguhan, program otomatis, atau AI yang diberi wewenang oleh manusia.
Artikel yang dimuat ZDNET Japan menyoroti perlunya menata ulang cara perusahaan memandang “verifikasi (autentikasi)” berdasarkan apa yang hendak dipastikan.
Otomatisasi yang menyerupai manusia menggoyahkan asumsi dasar autentikasi
Selama ini, internet berjalan dengan asumsi tak tertulis bahwa ada manusia di balik layar. Bot dan akses tidak sah tentu sudah ada sejak lama, tetapi untuk terus melakukan percakapan yang terdengar seperti manusia, membuat suara atau gambar yang alami, maupun beroperasi di berbagai layanan diperlukan biaya dan keterampilan yang tidak sedikit. AI generatif dan agen AI telah menurunkan hambatan itu secara drastis.
Perubahan itu juga tercermin dalam angka. Menurut data Cloudflare, sekitar 57% permintaan web berasal dari lalu lintas bot otomatis—untuk pertama kalinya melampaui aktivitas manusia. Benchmark edisi 2026 dari HUMAN Security menyebutkan bahwa lalu lintas yang berasal dari agen AI pada 2025 meningkat 7851% dibandingkan tahun sebelumnya. Di Jepang, Badan Kepolisian Nasional mengumumkan bahwa pada 2024 tercatat 10.237 kasus penipuan investasi dan romansa melalui SNS, dengan kerugian sekitar 127,2 miliar yen.
Namun, angka-angka tersebut tidak hanya menghitung penipuan yang menggunakan AI. Hal yang perlu diperhatikan adalah bahwa memastikan “apakah pihak yang berinteraksi itu benar-benar ada” dan “apakah pihak tersebut dapat dipercaya” dalam komunikasi daring kian menjadi tantangan bagi masyarakat secara keseluruhan. Masalahnya bukan sekadar jumlah bot yang bertambah: jumlahnya meningkat bersamaan dengan makin akuratnya bot dalam tampil seperti manusia. Menurut saya, kedua hal yang terjadi bersamaan inilah inti pembahasannya.
Situasi yang tak bisa ditangani hanya dengan kata sandi dan autentikasi multifaktor
Selama ini, keamanan perusahaan berkembang dengan perlindungan akun sebagai poros utamanya. ID dan kata sandi, autentikasi multifaktor, pengelolaan perangkat, single sign-on, zero trust, dan pengelolaan hak akses—semuanya tetap bernilai di era AI.
Meski demikian, hal-hal tersebut terutama memeriksa keabsahan “sesuatu yang dimiliki” atau “hak”, seperti kredensial, perangkat, dan hak akses. Jika informasi autentikasi dicuri, penyerang dapat bertindak seolah-olah pengguna yang sah. Dalam konferensi video, pemalsuan suara atau gambar dengan AI generatif menjadi risiko nyata. Sementara itu, di e-commerce dan layanan pelanggan, bot kini dapat melakukan berbagai hal—mulai dari mengirim ulasan dan mengajukan pertanyaan hingga melakukan pembelian, pembatalan, dan memperoleh kupon—sambil bercakap-cakap secara alami.
Agen AI membuat persoalan ini semakin rumit. Selama ini, langkah penanggulangan bot terutama berfokus pada pemblokiran akses yang bukan berasal dari manusia. Namun, ke depan, pengguna akan semakin sering mendelegasikan tindakan kepada AI untuk dilakukan atas nama mereka. Jika akses ditolak hanya karena “bot”, tindakan perwakilan yang sah pun bisa ikut terhenti. Perusahaan perlu merancang batasan: tindakan apa yang boleh didelegasikan kepada AI, dan tindakan apa yang memerlukan persetujuan manusia.
Apakah pihaknya orang yang bersangkutan, manusia, atau tindakan yang disetujui?
Untuk memahami persoalan ini, ada baiknya hal yang hendak dipastikan dibagi menjadi tiga kategori.
Pertama, verifikasi identitas untuk keperluan hukum
Verifikasi ini memastikan “siapa orang tersebut” dan merupakan kerangka yang telah lama digunakan. Dalam transaksi keuangan, prosedur administrasi pemerintahan, kontrak telepon seluler, tanda tangan elektronik, dan situasi lain yang melibatkan tanggung jawab hukum atau kontraktual, identitas seperti nama, alamat, dan tanggal lahir perlu dipastikan.
Kedua, verifikasi bahwa pihak tersebut adalah manusia
Gagasan ini disebut “Proof of Human”. Pertanyaannya adalah “apakah pihak tersebut merupakan satu manusia sungguhan, bukan bot?” Layanan tidak selalu perlu mengetahui nama asli penggunanya. Verifikasi ini berguna untuk hal-hal yang tidak memerlukan nama asli, seperti memastikan satu partisipasi per orang, membatasi banyak akun, atau menunjukkan bahwa pihak yang berinteraksi adalah manusia sungguhan.
Ketiga, verifikasi niat dan persetujuan manusia
Verifikasi ini memastikan apakah tindakan yang dilakukan agen AI didasarkan pada niat atau persetujuan manusia. AI mungkin dapat menangani pengumpulan informasi dan pembuatan draf, tetapi untuk tindakan berisiko tinggi—seperti transfer uang, penandatanganan kontrak, akses ke informasi pribadi, pengiriman data ke pihak luar, atau perubahan hak administrator—catatan persetujuan manusia mungkin diperlukan.
Ketiga hal ini sekilas tampak serupa, tetapi tujuannya berbeda. Dalam situasi yang memerlukan verifikasi identitas untuk keperluan hukum, memastikan bahwa pihaknya manusia saja mungkin tidak cukup. Sebaliknya, jika verifikasi identitas yang berlebihan diminta saat nama asli tidak diperlukan, beban pengguna dan risiko privasi akan meningkat. Verifikasi persetujuan atas tindakan AI juga sebaiknya diperlakukan sebagai persoalan tersendiri, terpisah dari verifikasi identitas atau penentuan apakah pihaknya bot. Gagasan yang menyamaratakan semuanya dengan anggapan “sudah melakukan verifikasi identitas, berarti aman” semakin sulit diterapkan di era AI.
Jangan hentikan AI; libatkan manusia hanya untuk tindakan berisiko
Nilai AI agent terletak pada kemampuannya meningkatkan efisiensi pekerjaan seperti tugas rutin, pengumpulan informasi, perbandingan dan pertimbangan, persiapan pemesanan, serta penyusunan pesan pertanyaan. Jika setiap tindakan harus melalui konfirmasi manusia yang ketat, makna otomatisasi akan banyak berkurang.
Namun, jika tindakan berisiko tinggi dibiarkan tanpa konfirmasi, masalah seperti penentuan pihak yang bertanggung jawab, penyalahgunaan, audit, dan akuntabilitas tetap ada. Karena itu, yang penting adalah menerapkan tingkat pengamanan sesuai risikonya. Aktivitas berisiko rendah seperti membaca atau membuat draf sebaiknya berjalan dengan sesedikit mungkin hambatan, sedangkan tindakan yang penting, menuntut tingkat kepercayaan tinggi, atau berbiaya besar memerlukan persetujuan eksplisit dari manusia. Pendekatan ini diperkirakan akan menentukan keandalan layanan digital di masa mendatang.
Hal lain yang tidak boleh luput dari perhatian adalah pengelolaan data. Bahkan dalam situasi yang menuntut jaminan lebih kuat, penting untuk hanya memeriksa informasi yang diperlukan untuk mengambil keputusan dan merancang sistem agar tidak menyimpan data pribadi tambahan. Wajar jika kita ingin mengumpulkan lebih banyak informasi saat memperketat verifikasi, tetapi data yang terkumpul juga menimbulkan tanggung jawab untuk melindunginya. Membuktikan keterlibatan manusia sekaligus tidak menyimpan data berlebihan—mencapai keduanya tampaknya menjadi tantangan bagi perusahaan dalam era AI agent.
コメント