
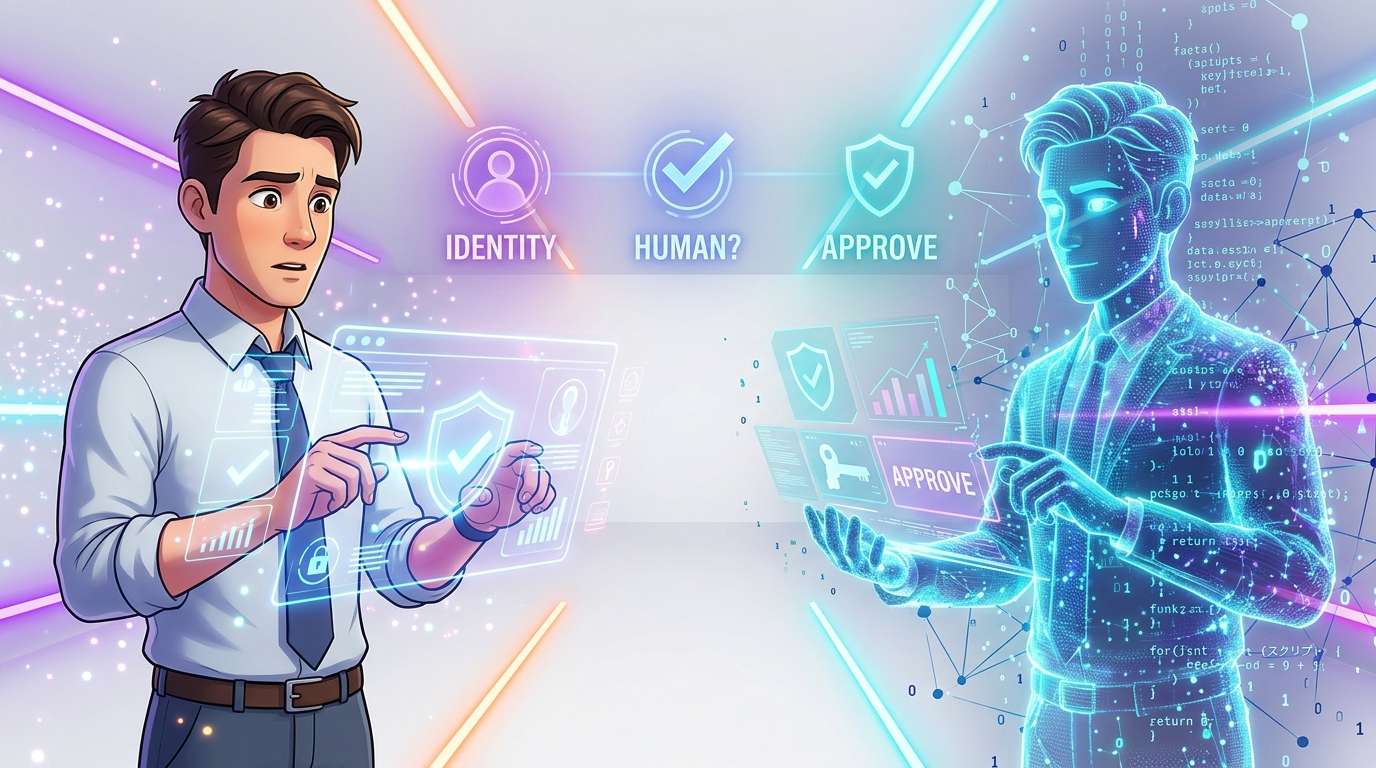
Generative KI und KI-Agenten können inzwischen Texte, Audio und Bilder erstellen und sogar Aktionen über mehrere Dienste hinweg ausführen. Für Online-Dienste wird es immer schwieriger zu erkennen, ob es sich bei ihrem Gegenüber um einen echten Menschen, ein automatisiertes Programm oder eine von einem Menschen autorisierte KI handelt.
Ein von ZDNET Japan veröffentlichter Artikel weist darauf hin, dass Unternehmen neu ordnen müssen, was sie unter „Verifizierung (Authentifizierung)“ verstehen – und zwar danach, was jeweils überprüft werden soll.
Menschenähnliche Automatisierung stellt die Grundlagen der Authentifizierung infrage
Das Internet basierte lange auf der stillschweigenden Annahme, dass sich hinter dem Bildschirm ein Mensch befindet. Bots und unbefugte Zugriffe gab es natürlich schon früher. Doch um menschenähnliche Gespräche zu führen, natürlich klingende Stimmen und realistische Bilder zu erzeugen oder Aktionen über mehrere Dienste hinweg auszuführen, waren bisher erheblicher Aufwand und technisches Know-how nötig. Generative KI und KI-Agenten haben diese Hürden deutlich gesenkt.
Auch Zahlen spiegeln diesen Wandel wider. Daten von Cloudflare zufolge entfallen rund 57 Prozent der Webanfragen auf automatisierten Bot-Traffic – damit soll dieser erstmals menschliche Aktivitäten übertroffen haben. Im Benchmark-Bericht von HUMAN Security für 2026 heißt es, der Traffic von KI-Agenten sei 2025 im Vergleich zum Vorjahr um 7.851 Prozent gestiegen. In Japan meldete die Polizei für 2024 insgesamt 10.237 bekannt gewordene Fälle von über soziale Netzwerke angebahntem Anlage- und Liebesbetrug. Der Schaden belief sich auf rund 127,2 Milliarden Yen.
Diese Zahlen erfassen allerdings nicht ausschließlich Betrug unter Einsatz von KI. Entscheidend ist vielmehr, dass es zunehmend zu einer gesellschaftlichen Herausforderung wird, bei der Online-Kommunikation festzustellen, ob das Gegenüber tatsächlich existiert und vertrauenswürdig ist. Es geht nicht nur darum, dass es mehr Bots gibt: Gleichzeitig steigt auch die Qualität, mit der sie menschlich wirken. Dass beides parallel geschieht, ist meines Erachtens der Kern der aktuellen Debatte.
Passwörter und Mehrfaktor-Authentifizierung bieten nicht in jeder Situation ausreichenden Schutz
Die Sicherheitsmaßnahmen von Unternehmen waren bislang vor allem darauf ausgerichtet, Konten zu schützen: Benutzername und Passwort, Mehrfaktor-Authentifizierung, Gerätemanagement, Single Sign-on, Zero Trust und die Verwaltung von Zugriffsrechten. All diese Maßnahmen bleiben auch im KI-Zeitalter wichtig.
Sie prüfen jedoch vor allem die Legitimität von „Besitz- und Berechtigungsnachweisen“ wie Anmeldedaten, Geräten und Zugriffsrechten. Werden Anmeldedaten gestohlen, können Angreifer sich wie rechtmäßige Nutzer verhalten. Bei Videokonferenzen sind mit generativer KI erzeugte Sprach- und Videofälschungen zu einem realen Risiko geworden. Im E-Commerce und im Kundensupport wiederum können Bots natürlich wirkende Gespräche führen und dabei Bewertungen veröffentlichen, Anfragen stellen, Käufe tätigen, Bestellungen stornieren oder Gutscheine erhalten.
Noch komplizierter wird die Lage durch KI-Agenten. Bisherige Maßnahmen gegen Bots zielten vor allem darauf ab, Zugriffe durch Nichtmenschen zu blockieren. Künftig werden Nutzer jedoch immer häufiger KI mit Aktionen in ihrem Namen beauftragen. Wer nach dem Grundsatz „Bot, also abweisen“ verfährt, könnte damit auch legitime Aktionen im Auftrag eines Menschen verhindern. Unternehmen müssen daher festlegen, welche Aktionen sie einer KI überlassen und bei welchen sie eine menschliche Freigabe verlangen.
Geht es um die eigene Identität, darum, ein Mensch zu sein, oder um die Genehmigung einer Aktion?
Hilfreich ist hier eine Einteilung in drei Kategorien – je nachdem, was überprüft werden soll.
Erstens: die rechtliche Identitätsprüfung
Dabei wird überprüft, „wer die Person ist“ – ein seit Langem etabliertes Verfahren. Bei Finanzgeschäften, Behördengängen, Mobilfunkverträgen oder elektronischen Signaturen ist die Prüfung der Identität anhand von Angaben wie Name, Adresse und Geburtsdatum unverzichtbar, wenn gesetzliche oder vertragliche Pflichten damit verbunden sind.
Zweitens: der Nachweis, dass es sich um einen Menschen handelt
Dieses Konzept wird als „Proof of Human“ bezeichnet. Dabei geht es um die Frage: „Handelt es sich um einen echten Menschen und nicht um einen Bot?“ Der Dienst muss nicht unbedingt den echten Namen kennen. Der Ansatz ist nützlich, wenn kein Klarname erforderlich ist – etwa um eine einmalige Teilnahme pro Person zu ermöglichen, Mehrfachkonten einzudämmen oder anzuzeigen, dass das Gegenüber ein echter Mensch ist.
Drittens: die Bestätigung der menschlichen Absicht und Freigabe
Dabei wird geprüft, ob die von einem KI-Agenten ausgeführte Aktion auf dem Willen oder der Freigabe eines Menschen beruht. Informationen zu sammeln oder Entwürfe zu erstellen, lässt sich einer KI überlassen. Bei risikoreichen Aktionen wie Überweisungen, Vertragsabschlüssen, dem Zugriff auf personenbezogene Daten, dem Versand von Daten an externe Stellen oder der Änderung von Administratorrechten kann jedoch ein Nachweis der menschlichen Freigabe erforderlich sein.
Diese drei Kategorien mögen ähnlich wirken, verfolgen aber unterschiedliche Ziele. Wo eine rechtliche Identitätsprüfung erforderlich ist, reicht der Nachweis, dass es sich um einen Menschen handelt, möglicherweise nicht aus. Umgekehrt steigen sowohl der Aufwand für Nutzer als auch die Datenschutzrisiken, wenn in Situationen ohne Bedarf an einem Klarnamen eine übermäßige Identitätsprüfung verlangt wird. Auch die Freigabe von KI-Aktionen sollte als eigenständige Frage behandelt werden – getrennt von der Identitätsprüfung und der Erkennung von Bots. Die pauschale Annahme „Wir prüfen die Identität, also sind wir sicher“ trägt im KI-Zeitalter immer weniger.
KI nicht ausbremsen, sondern Menschen nur bei riskanten Aktionen einbeziehen
Der Nutzen von KI-Agenten liegt darin, Aufgaben wie Routinearbeiten, die Informationsbeschaffung, Vergleiche und Abwägungen, die Vorbereitung von Reservierungen oder das Verfassen von Anfragen effizienter zu erledigen. Müsste bei jeder Aktion eine strenge menschliche Kontrolle stattfinden, würde der Sinn der Automatisierung stark schwinden.
Werden dagegen risikoreiche Aktionen ohne Prüfung ausgeführt, bleiben Fragen der Verantwortung, des Missbrauchs, der Überwachung und der Rechenschaftspflicht offen. Entscheidend ist daher eine Abstufung nach Risiko. Lesezugriffe mit geringem Risiko und das Erstellen von Entwürfen sollten möglichst reibungslos ablaufen. Bei Aktionen mit hoher Bedeutung, hohen Vertrauensanforderungen oder hohen Kosten sollte hingegen eine ausdrückliche menschliche Genehmigung erforderlich sein. Diese Gestaltungsphilosophie dürfte künftig die Vertrauenswürdigkeit digitaler Dienste maßgeblich beeinflussen.
Ein weiterer wichtiger Punkt ist der Umgang mit Daten. Auch in Situationen, in denen stärkere Garantien erforderlich sind, sollte man nur die für die Entscheidung notwendigen Informationen prüfen und keine zusätzlichen personenbezogenen Daten speichern. Je strenger die Prüfung, desto größer ist die Versuchung, mehr Daten zu sammeln. Doch für die erhobenen Daten entsteht auch die Verantwortung, sie zu schützen. Menschliche Beteiligung nachweisen und zugleich auf überflüssige Daten verzichten: Diese Balance ist eine zentrale Herausforderung für Unternehmen bei der Authentifizierung im Zeitalter der KI-Agenten.
コメント