
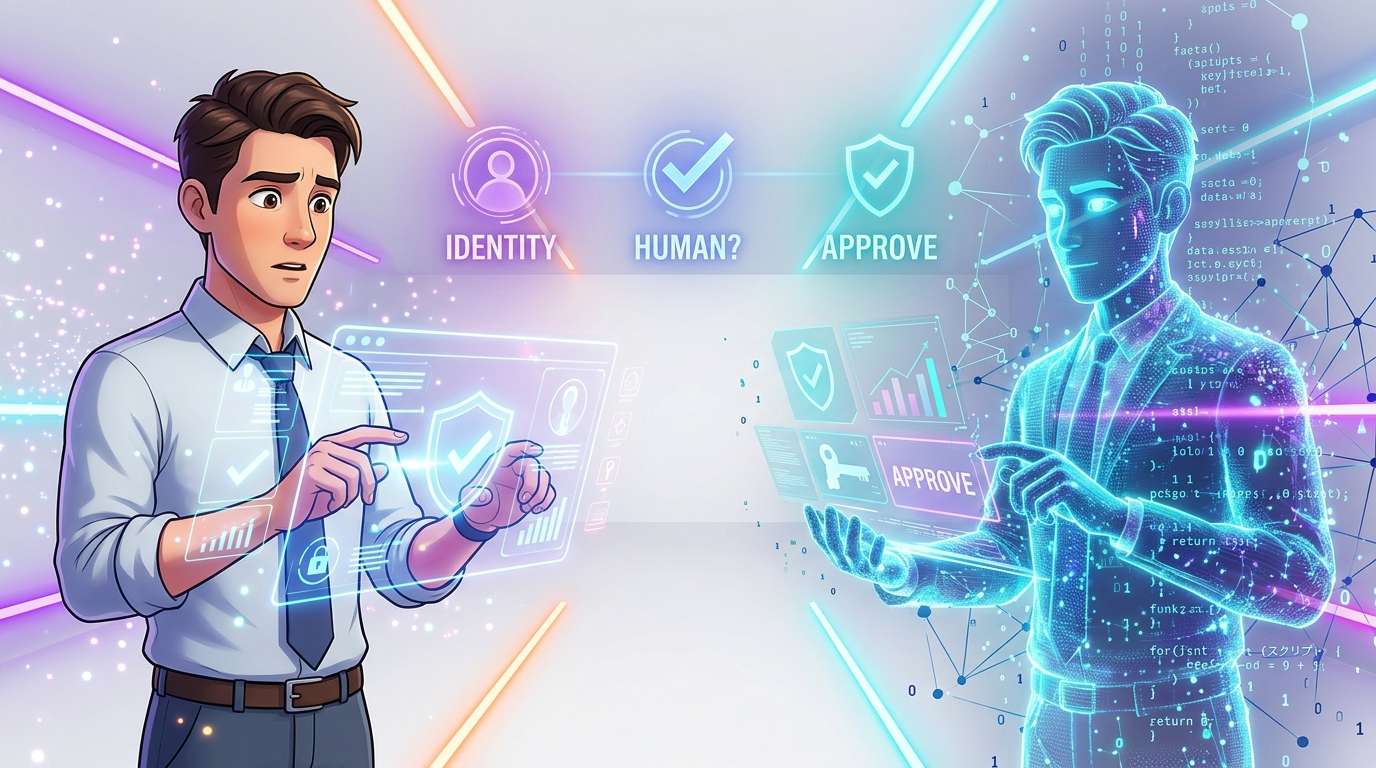
L’IA generativa e gli agenti IA sono ormai in grado di creare testi, audio e immagini e persino di operare su più servizi. Per i servizi online è sempre più difficile distinguere se l’interlocutore sia una persona reale, un programma automatizzato o un’IA a cui una persona ha conferito dei permessi.
Un articolo pubblicato da ZDNET Japan sottolinea che le aziende devono riconsiderare il concetto di «verifica (autenticazione)», organizzandolo in base a ciò che si intende verificare.
L’automazione sempre più simile agli esseri umani mette in discussione i presupposti dell’autenticazione
Per molto tempo internet ha funzionato sulla base dell’assunto implicito che dall’altra parte dello schermo ci fosse una persona. Bot e accessi non autorizzati esistevano già, naturalmente, ma per sostenere conversazioni simili a quelle umane, generare audio e immagini naturali o operare su più servizi servivano competenze tecniche e investimenti considerevoli. L’IA generativa e gli agenti IA hanno abbassato notevolmente questa soglia.
Il cambiamento emerge anche dai numeri. Secondo i dati di Cloudflare, circa il 57% delle richieste web è costituito da traffico automatizzato generato da bot, che per la prima volta ha superato l’attività umana. Il benchmark 2026 di HUMAN Security riporta che nel 2025 il traffico riconducibile agli agenti IA è aumentato del 7851% rispetto all’anno precedente. In Giappone, l’Agenzia nazionale di polizia ha reso noto che nel 2024 sono stati registrati 10.237 casi di truffe sugli investimenti e sentimentali tramite social network, per un totale di circa 127,2 miliardi di yen di danni.
Questi dati, tuttavia, non riguardano soltanto le frodi commesse con l’IA. Il punto è che la difficoltà di accertare, nelle interazioni online, se l’interlocutore sia reale e affidabile sta diventando un problema per l’intera società. Non si tratta solo dell’aumento dei bot: mentre cresce il loro numero, aumenta anche la precisione con cui riescono a sembrare umani. Mi sembra che il cuore della questione stia proprio nel fatto che questi due fenomeni avanzano contemporaneamente.
Password e autenticazione a più fattori non bastano a proteggere in ogni situazione
Finora, la sicurezza aziendale si è sviluppata soprattutto attorno alla protezione degli account. ID e password, autenticazione a più fattori, gestione dei dispositivi, single sign-on, zero trust e gestione dei permessi di accesso: tutti questi strumenti restano importanti anche nell’era dell’IA.
Tuttavia, ciò che verificano è soprattutto la legittimità di «strumenti» o «diritti», come credenziali, dispositivi e permessi di accesso. Se le credenziali vengono rubate, un aggressore può comportarsi come un utente legittimo. Nelle videoconferenze, le imitazioni vocali e visive generate dall’IA sono ormai un rischio concreto; nell’e-commerce e nell’assistenza clienti, i bot riescono a sostenere conversazioni naturali e a pubblicare recensioni, inviare richieste, effettuare acquisti, annullare ordini e ottenere coupon.
A rendere il quadro ancora più complesso sono gli agenti IA. Le tradizionali misure anti-bot puntavano soprattutto a escludere gli accessi non umani. D’ora in poi, però, aumenteranno le situazioni in cui gli utenti delegheranno all’IA determinate operazioni. Rifiutare un’azione solo perché proviene da un bot rischia di bloccare anche operazioni delegate legittimamente. Le aziende devono quindi definire quali operazioni si possono affidare all’IA e per quali è necessaria l’approvazione di una persona.
È la persona interessata? È un essere umano? L’operazione è autorizzata?
A questo scopo può essere utile suddividere in tre categorie ciò che si vuole verificare.
La prima è la verifica legale dell’identità
Serve ad accertare «chi è quella persona» ed è un meccanismo in uso da tempo. In ambiti come le transazioni finanziarie, le procedure amministrative, i contratti di telefonia mobile e le firme elettroniche, dove entrano in gioco responsabilità legali o contrattuali, è indispensabile verificare l’identità attraverso dati come nome, indirizzo e data di nascita.
La seconda è la verifica che si tratti di un essere umano
È un approccio definito “Proof of Human”, che pone la domanda: «Si tratta di una persona reale, e non di un bot?». Il servizio non deve necessariamente conoscere il suo vero nome. È utile in contesti in cui non serve rivelare il nome reale, per esempio per consentire una partecipazione per persona, limitare la creazione di account multipli o indicare che l’interlocutore è una persona reale.
La terza è la verifica dell’intenzione e dell’approvazione umane
Serve ad accertare se le operazioni compiute da un agente IA si basino sulle intenzioni o sull’approvazione di una persona. Si possono affidare all’IA la raccolta di informazioni o la preparazione di bozze; per operazioni ad alto rischio, come trasferimenti di denaro, stipula di contratti, accesso a dati personali, invio di dati all’esterno o modifica dei privilegi di amministratore, può invece essere necessario conservare la prova dell’approvazione umana.
Queste tre verifiche possono sembrare simili, ma hanno finalità diverse. Nei casi in cui è richiesta la verifica legale dell’identità, accertare che si tratti di un essere umano può non essere sufficiente. Al contrario, richiedere una verifica dell’identità eccessiva quando non è necessario conoscere il vero nome aumenta sia il carico per gli utenti sia i rischi per la privacy. Anche l’approvazione delle operazioni dell’IA va trattata come una questione distinta dalla verifica dell’identità o dal rilevamento dei bot. Nell’era dell’IA, l’approccio generalizzante «siamo al sicuro perché verifichiamo l’identità» diventa sempre meno efficace.
Non bloccare l’IA: coinvolgere una persona solo nelle operazioni rischiose
Il valore degli agenti IA sta nella capacità di rendere più efficienti attività come le operazioni di routine, la raccolta di informazioni, il confronto tra opzioni, la preparazione delle prenotazioni e la stesura di richieste di informazioni. Se si imponesse una rigorosa verifica umana per ogni singola operazione, il senso stesso dell’automazione si perderebbe in gran parte.
D’altra parte, se si consentisse di eseguire operazioni ad alto rischio senza alcuna verifica, resterebbero aperte questioni come l’attribuzione delle responsabilità, gli usi impropri, gli audit e l’obbligo di rendere conto delle proprie azioni. Per questo è importante calibrare i controlli in base al rischio. Le attività a basso rischio, come la consultazione di dati o la preparazione di bozze, dovrebbero procedere con il minor attrito possibile; per le operazioni più rilevanti o soggette a requisiti di fiducia o costi elevati, invece, occorre richiedere l’approvazione esplicita di una persona. Si ritiene che questo approccio progettuale determinerà l’affidabilità dei servizi digitali in futuro.
C’è un altro aspetto da non trascurare: il trattamento dei dati. Anche nei contesti in cui sono richieste garanzie più solide, è importante verificare solo le informazioni necessarie per prendere una decisione e progettare i sistemi in modo che non conservino ulteriori dati personali. È naturale voler raccogliere più informazioni quando si rafforzano i controlli, ma i dati raccolti comportano anche la responsabilità di proteggerli. Dimostrare il coinvolgimento di una persona senza conservare dati superflui: questo è il difficile equilibrio che si pone alle aziende nell’era degli agenti IA.
コメント