
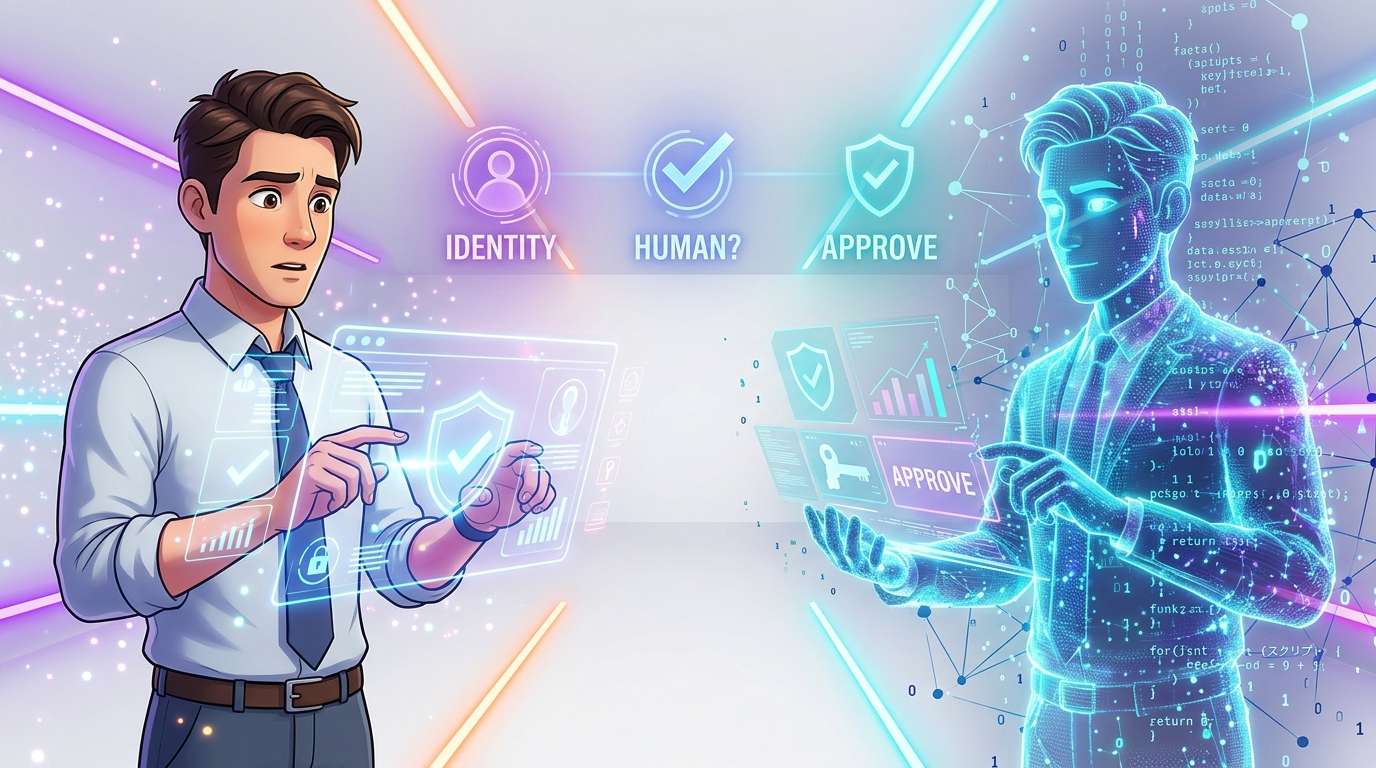
Les IA génératives et les agents d’IA sont désormais capables de produire du texte, de la voix et des images, mais aussi d’effectuer des opérations sur plusieurs services. Les services en ligne ont de plus en plus de mal à déterminer si leur interlocuteur est une personne réelle, un programme automatisé ou une IA à laquelle un humain a accordé des autorisations.
Un article publié par ZDNET Japan estime que les entreprises doivent repenser la notion de « vérification (authentification) » en organisant leur approche selon ce qu’elles cherchent à vérifier.
L’automatisation à apparence humaine remet en question les fondements de l’authentification
Internet a longtemps fonctionné sur le présupposé tacite qu’un humain se trouvait derrière l’écran. Les bots et les accès frauduleux existaient déjà, bien sûr, mais poursuivre une conversation de manière convaincante, produire une voix ou des images naturelles et intervenir sur plusieurs services exigeait des moyens et des compétences considérables. L’IA générative et les agents d’IA ont considérablement abaissé ces barrières.
Les chiffres témoignent eux aussi de cette évolution. Selon les données de Cloudflare, environ 57 % des requêtes web proviennent de trafic automatisé de bots, qui aurait dépassé pour la première fois l’activité humaine. Le rapport de référence 2026 de HUMAN Security indique que le trafic généré par des agents d’IA a augmenté de 7 851 % en 2025 par rapport à l’année précédente. Au Japon, l’Agence nationale de police a annoncé que les escroqueries à l’investissement et sentimentales sur les réseaux sociaux avaient fait l’objet de 10 237 signalements en 2024, pour un préjudice d’environ 127,2 milliards de yens.
Ces chiffres ne comptabilisent toutefois pas uniquement les fraudes faisant appel à l’IA. Le véritable enjeu est que la difficulté à vérifier si son interlocuteur en ligne est réel et digne de confiance devient un problème pour l’ensemble de la société. Il ne s’agit pas seulement d’une hausse du nombre de bots : ils sont aussi de plus en plus convaincants, à mesure que leur volume augmente. C’est la progression simultanée de ces deux phénomènes qui me semble au cœur du débat.
Les mots de passe et l’authentification multifacteur ne suffisent pas toujours
La sécurité des entreprises s’est jusqu’à présent développée autour de la protection des comptes : identifiants et mots de passe, authentification multifacteur, gestion des terminaux, authentification unique, approche Zero Trust et gestion des droits d’accès. Tous ces dispositifs restent utiles à l’ère de l’IA.
Cela dit, ils vérifient principalement la légitimité d’éléments tels que les identifiants, les terminaux et les droits d’accès, autrement dit des « éléments en possession » ou des « autorisations ». Si des identifiants sont dérobés, un attaquant peut se faire passer pour un utilisateur légitime. Dans les visioconférences, l’usurpation de voix ou d’images grâce à l’IA générative constitue désormais un risque réel. Dans le commerce en ligne et le service client, des bots peuvent entretenir des conversations naturelles tout en publiant des avis, en posant des questions, en effectuant des achats ou des annulations, et en obtenant des coupons.
Les agents d’IA compliquent encore la situation. Jusqu’ici, les mesures antibots visaient principalement à bloquer les accès provenant de systèmes non humains. Mais les utilisateurs seront de plus en plus nombreux à déléguer des opérations à une IA pour qu’elle agisse à leur place. Refuser un accès au seul motif qu’il s’agit d’un bot risque alors de bloquer des actions légitimes effectuées par délégation. Les entreprises doivent définir quelles opérations peuvent être confiées à une IA et lesquelles nécessitent l’approbation d’un humain.
S’agit-il bien de la personne concernée, d’un humain ou d’une opération autorisée ?
Il est utile, pour y voir plus clair, de distinguer trois éléments à vérifier.
Premièrement, la vérification légale de l’identité
Il s’agit de vérifier « qui est cette personne », selon un cadre qui existe depuis longtemps. Dans les situations où des responsabilités légales ou contractuelles sont en jeu — transactions financières, démarches administratives, souscription d’un abonnement téléphonique ou signature électronique, par exemple — il est indispensable de vérifier l’identité à l’aide d’éléments tels que le nom, l’adresse et la date de naissance.
Deuxièmement, vérifier qu’il s’agit d’un humain
Cette approche, appelée « Proof of Human », consiste à déterminer si l’on a affaire à une personne réelle plutôt qu’à un bot. Le service n’a pas nécessairement besoin de connaître son identité réelle. Elle est utile dans les situations où le nom réel n’est pas requis, par exemple pour garantir une participation unique, limiter la création de comptes multiples ou indiquer que l’interlocuteur est bien une personne réelle.
Troisièmement, vérifier l’intention et l’approbation d’un humain
Il s’agit de vérifier si les actions effectuées par un agent d’IA reposent sur l’intention ou l’approbation d’un humain. L’IA peut se charger de rechercher des informations ou de préparer un brouillon, mais les opérations à haut risque — comme un virement, la conclusion d’un contrat, l’accès à des données personnelles, l’envoi de données à l’extérieur ou la modification de droits d’administrateur — peuvent nécessiter une trace de l’approbation humaine.
Ces trois vérifications peuvent sembler similaires, mais elles répondent à des objectifs différents. Dans certaines situations, vérifier qu’une personne est humaine ne suffit pas : une vérification légale de son identité est nécessaire. À l’inverse, exiger une vérification d’identité excessive lorsque le nom réel n’est pas requis alourdit la démarche pour les utilisateurs et accroît les risques pour leur vie privée. La vérification de l’approbation des actions d’une IA doit également être traitée séparément de la vérification d’identité ou de la détection des bots. À l’ère de l’IA, l’idée générale selon laquelle « l’identité a été vérifiée, donc tout est sûr » ne tient plus aussi bien.
Ne pas bloquer l’IA : réserver l’intervention humaine aux opérations à risque
La valeur des agents d’IA réside dans leur capacité à rendre plus efficaces des tâches comme les opérations courantes, la recherche d’informations, les comparaisons, la préparation de réservations ou la rédaction de demandes. Imposer une vérification humaine rigoureuse à chaque opération réduirait considérablement l’intérêt de l’automatisation.
À l’inverse, laisser passer sans vérification des opérations à haut risque soulève des questions de responsabilité, d’utilisation abusive, d’audit et de redevabilité. D’où l’importance d’adapter le niveau de contrôle au risque. Les opérations peu risquées, comme la consultation de données ou la rédaction de brouillons, doivent se dérouler avec le moins de friction possible ; celles qui sont importantes, soumises à des exigences de confiance élevées ou coûteuses doivent, elles, nécessiter l’approbation explicite d’un humain. Cette philosophie de conception devrait déterminer la fiabilité des services numériques de demain.
Un autre aspect à ne pas négliger est le traitement des données. Même lorsqu’un niveau de garantie supérieur est nécessaire, il importe de ne vérifier que les informations indispensables à la décision et de ne pas conserver de données personnelles supplémentaires. Il est naturel de vouloir recueillir davantage d’informations à mesure que les contrôles se renforcent, mais les données collectées engagent aussi la responsabilité de les protéger. Prouver l’intervention humaine sans conserver de données superflues : tel semble être le défi que l’authentification à l’ère des agents d’IA pose aux entreprises.
コメント