
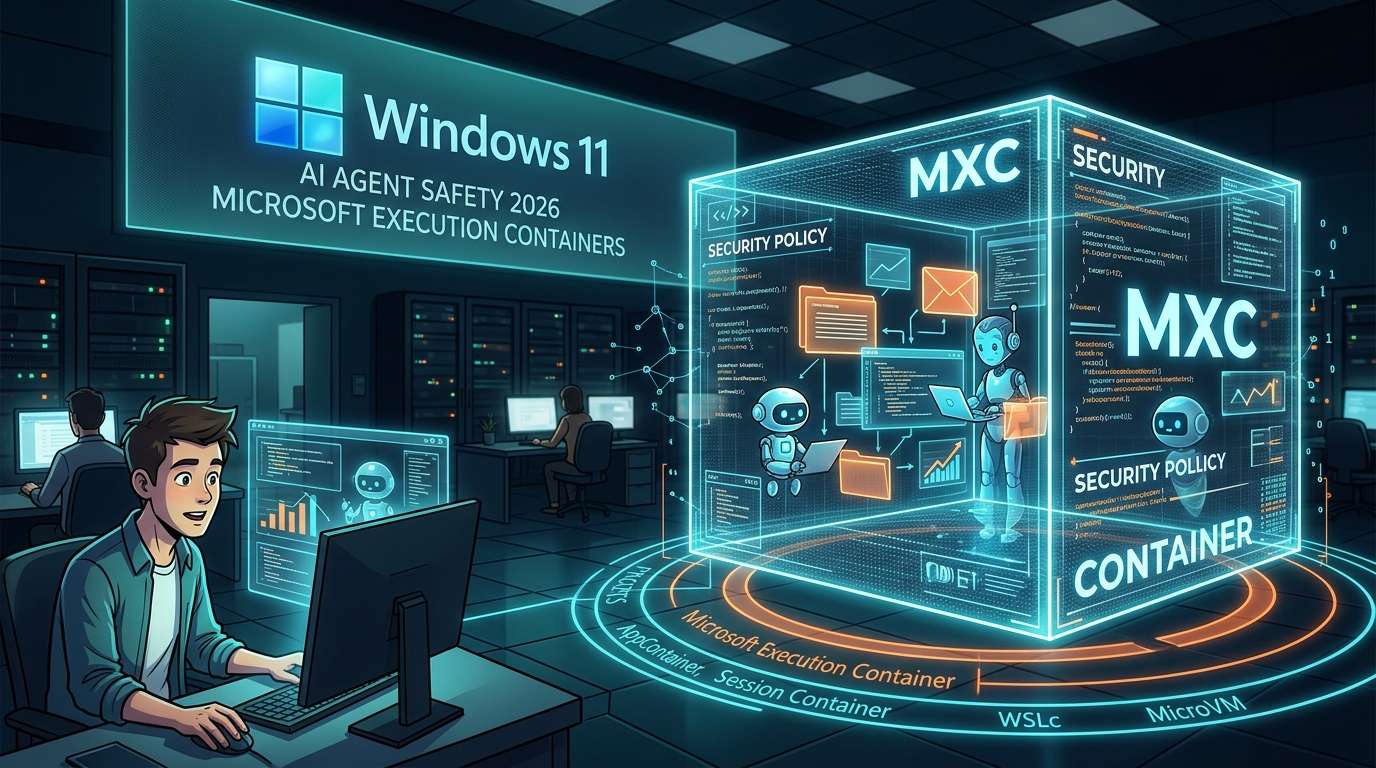
Pada 7 Oktober 2026 waktu setempat, Microsoft mengumumkan peluncuran resmi Microsoft Execution Containers (MXC), lingkungan terisolasi untuk menjalankan agen AI dengan aman di Windows 11. Mekanisme ini memungkinkan pengguna menentukan file dan jaringan yang dapat diakses agen melalui kebijakan saat runtime, sekaligus membatasi ruang gerak agen, membedakan tindakan manusia dan agen, serta memantau aktivitasnya.
Semakin banyak pekerjaan yang diserahkan, semakin diperlukan batasan
Membalas email, mengatur jadwal, dan merapikan file. Agen AI otonom seperti OpenClaw telah mencapai tahap ketika mereka dapat menangani pekerjaan rutin semacam ini di PC, menggantikan manusia. Sumber kemudahannya adalah kemampuan agen untuk berinteraksi langsung dengan file dan aplikasi. Sebaliknya, semakin luas akses yang dimiliki, semakin besar pula risiko seperti terhapusnya file penting secara tidak sengaja atau komunikasi yang tidak diinginkan.
MXC menyediakan bukan pagar untuk menghentikan agen, melainkan ruang pembatas untuk menetapkan terlebih dahulu area yang boleh dijangkau. Pengguna dapat menempatkan agen, beserta plugin, alat, harness agen, hingga hasil yang dihasilkannya, ke dalam MXC. Pengumuman ini memberi kesan bahwa pusat perhatian mulai bergeser dari masa ketika yang diperebutkan adalah “apa yang bisa dilakukan” menuju masa ketika yang dirancang adalah “sejauh mana agen boleh melakukannya”.
Melalui akun resmi Windows Developer, Microsoft juga menjelaskan bahwa pengguna dapat menentukan akses ke file dan jaringan serta menerapkan kebijakan saat runtime. MXC diposisikan sebagai bagian dari upaya menjadikan Windows platform paling aman bagi agen.
Memilih tingkat isolasi sesuai kebutuhan
Salah satu keunggulan MXC adalah pengguna dapat memilih dari beberapa backend dengan tingkat isolasi yang berbeda. Ibarat kunci rumah, ada situasi ketika kunci pintu depan saja sudah cukup, tetapi ada juga yang memerlukan brankas.
### Tingkat proses dan akun
Isolasi proses menggunakan AppContainer, sandbox bawaan Windows, disebut cocok untuk agen pengodean dan eksekusi alat oleh agen. Metode ini tampaknya sesuai untuk proses yang perlu dijalankan dengan ringan.
Satu tingkat lebih jauh adalah session container. Agen berjalan dengan akun yang berbeda dari pengguna manusia, dan desktop, clipboard, antarmuka pengguna, input, serta sesi aktif semuanya dipisahkan. Metode ini cocok untuk agen yang berjalan otomatis dalam waktu lama, seperti OpenClaw. Ibaratnya, saat Anda bekerja di layar, agen bekerja di “ruangan” lain.
### Isolasi melalui virtualisasi
Selain itu, tersedia WSL container (WSLc), yaitu virtualisasi berbasis kontainer di WSL, serta MicroVM yang mengisolasi pada tingkat perangkat keras. Tingkat isolasi dapat dinaikkan secara bertahap, dari proses ke akun lalu virtualisasi, sehingga pengguna dapat memilih berdasarkan izin yang diperlukan dan durasi eksekusi.
Berikut ringkasan fungsi masing-masing metode.
Metode / Unit isolasi / Penggunaan yang sesuai
AppContainer / Proses / Agen pengodean, eksekusi alat
Session container / Akun dan sesi terpisah / Agen yang beroperasi lama, seperti OpenClaw
WSL container (WSLc) / Virtualisasi berbasis kontainer di WSL / Situasi yang memerlukan pemisahan pada tingkat virtualisasi
MicroVM / Tingkat perangkat keras / Situasi yang memerlukan isolasi lebih kuat
Keamanan ditentukan oleh konfigurasi dan pengoperasian
Pada metode apa pun, kebijakan dapat digunakan untuk mengatur apakah akses ke file dan jaringan diizinkan. Artinya, pengguna tidak hanya menyediakan ruang pembatas, tetapi juga dapat menentukan apa yang boleh dilakukan di dalamnya. Untuk organisasi, dukungan konfigurasi kebijakan melalui Windows Intune juga direncanakan. Ini menunjukkan bahwa Microsoft mempertimbangkan penggunaan MXC untuk menerapkan agen ke banyak PC yang dikelola perusahaan, bukan hanya perangkat pribadi.
Terkait dukungan, Microsoft mengumumkan bahwa banyak mitra, termasuk OpenClaw dan Claude Code dari Anthropic, akan mendukung MXC. Jika fitur isolasi tersedia secara bawaan di tingkat OS dan semakin banyak pembuat agen memanfaatkannya, MXC berpotensi menjadi landasan pengoperasian agen, bukan sekadar komponen bagi pengembang.
Keamanan dalam praktik ditentukan oleh rancangan tentang apa yang diizinkan dan apa yang dilarang. Jika terlalu banyak hal diizinkan, manfaat isolasi akan berkurang; jika batasannya terlalu ketat, agen tidak dapat bekerja. Praktik pengoperasian yang akan dituntut dalam pemanfaatan agen ke depan adalah memulai dengan izin minimum, lalu memperluasnya sesuai kebutuhan dan sifat pekerjaan yang diserahkan.









コメント