
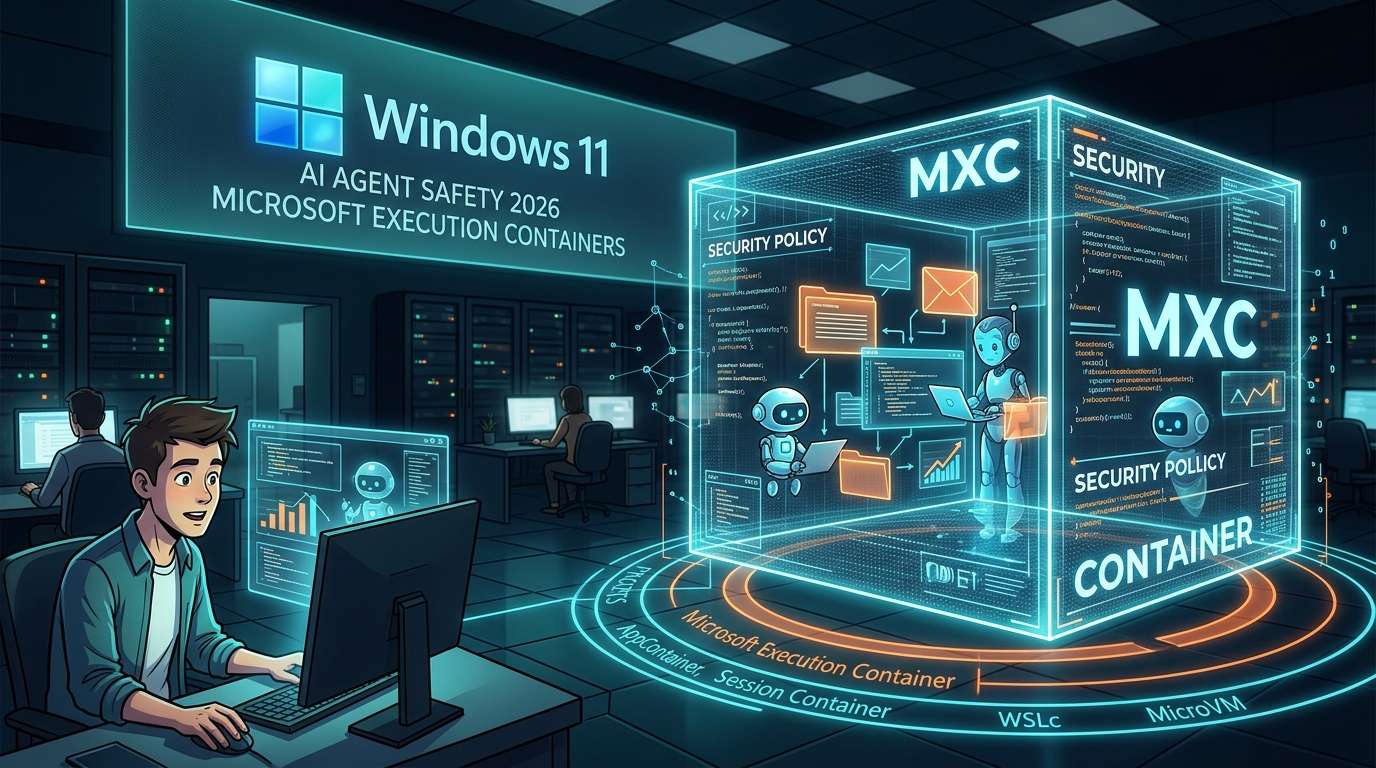
Microsoft ने 7 अक्टूबर 2026 (स्थानीय समय) को Windows 11 पर AI एजेंटों को सुरक्षित रूप से चलाने के लिए बनाए गए अलग-थलग वातावरण «Microsoft Execution Containers» (MXC) की आधिकारिक रिलीज़ की घोषणा की। यह व्यवस्था रनटाइम नीतियों के ज़रिए तय करने देती है कि एजेंट किन फ़ाइलों और नेटवर्क तक पहुँच सकते हैं। इससे एजेंटों के काम का दायरा सीमित करने, इंसानों और एजेंटों की गतिविधियों में अंतर करने और उनकी गतिविधियों पर निगरानी रखने की सुविधा मिलती है।
जितने ज़्यादा काम सौंपें, उतनी ही ज़रूरी है सीमा तय करना
ईमेल का जवाब देना, शेड्यूल तय करना, फ़ाइलें व्यवस्थित करना। OpenClaw जैसे स्वायत्त AI एजेंट अब उस मुकाम पर पहुँच गए हैं जहाँ वे PC पर ऐसे रोज़मर्रा के काम इंसानों की जगह कर सकते हैं। उनकी उपयोगिता इस बात से आती है कि वे फ़ाइलों और ऐप्लिकेशन के साथ सीधे काम कर सकते हैं। लेकिन इसका दूसरा पहलू यह है कि उनकी पहुँच जितनी व्यापक होगी, ज़रूरी फ़ाइलें गलती से मिटने या अनचाहे संचार जैसे जोखिम भी उतने ही बढ़ेंगे।
MXC एजेंटों को रोकने के लिए बाड़ नहीं लगाता, बल्कि पहले से तय करने का तरीका देता है कि वे कहाँ तक काम कर सकते हैं। उपयोगकर्ता एजेंट के साथ-साथ प्लग-इन, टूल, एजेंट हार्नेस और उसके बनाए आउटपुट को भी MXC के भीतर रख सकते हैं। यह घोषणा बताती है कि चर्चा का केंद्र «एजेंट क्या कर सकते हैं» से हटकर «उन्हें कितना करने देना चाहिए» की योजना बनाने की ओर बढ़ रहा है।
Microsoft ने अपने आधिकारिक Windows Developer अकाउंट पर भी बताया कि फ़ाइलों और नेटवर्क तक पहुँच के गंतव्य तय किए जा सकते हैं और नीतियाँ रनटाइम पर लागू की जा सकती हैं। यह पहल Windows को एजेंटों के लिए सबसे सुरक्षित प्लेटफ़ॉर्म बनाने की कोशिश का हिस्सा है।
ज़रूरत के मुताबिक अलगाव का स्तर चुनें
MXC की खासियत यह है कि इसमें अलग-अलग स्तर का अलगाव देने वाले कई बैकएंड में से चुनाव किया जा सकता है। इसकी तुलना घर के ताले से करें: कुछ स्थितियों में मुख्य दरवाज़े का ताला ही काफ़ी होता है, जबकि कुछ में तिजोरी भी चाहिए।
### प्रक्रिया-स्तर और अकाउंट-स्तर पर अलगाव
Windows के मानक सैंडबॉक्स AppContainer के ज़रिए प्रक्रिया को अलग रखना, कोडिंग एजेंटों और एजेंटों द्वारा टूल चलाने के लिए उपयुक्त बताया गया है। हल्के ढंग से चलाए जाने वाले कामों के लिए यह तरीका सही बैठता है।
इससे एक कदम आगे सेशन कंटेनर है। एजेंट इंसानी उपयोगकर्ता से अलग अकाउंट पर चलता है और उसका डेस्कटॉप, क्लिपबोर्ड, यूज़र इंटरफ़ेस, इनपुट और सक्रिय सेशन—सब अलग रखे जाते हैं। यह OpenClaw जैसे लंबे समय तक अपने-आप काम करते रहने वाले एजेंटों के लिए उपयुक्त है। इसे ऐसे समझ सकते हैं कि आप स्क्रीन पर अपना काम कर रहे हैं, जबकि एजेंट एक अलग «कमरे» में काम कर रहा है।
### वर्चुअलाइज़ेशन के ज़रिए अलगाव
इसके अलावा, WSL पर कंटेनर-आधारित वर्चुअलाइज़ेशन यानी WSL कंटेनर (WSLc) और हार्डवेयर-स्तर पर अलगाव देने वाला MicroVM भी इस्तेमाल किया जा सकता है। प्रक्रिया से अकाउंट और फिर वर्चुअलाइज़ेशन तक, अलगाव का स्तर क्रमशः बढ़ाया जा सकता है। इससे ज़रूरी अनुमतियों और काम की अवधि के अनुसार विकल्प चुनना संभव होता है।
हर तरीके की भूमिका इस प्रकार है।
तरीका / अलगाव की इकाई / उपयुक्त उपयोग
AppContainer / प्रक्रिया / कोडिंग एजेंट, टूल चलाना
सेशन कंटेनर / अलग अकाउंट और अलग सेशन / OpenClaw जैसे लंबे समय तक चलने वाले एजेंट
WSL कंटेनर (WSLc) / WSL पर कंटेनर-आधारित वर्चुअलाइज़ेशन / जहाँ वर्चुअलाइज़ेशन स्तर पर अलगाव चाहिए
MicroVM / हार्डवेयर स्तर / जहाँ अधिक मज़बूत अलगाव की ज़रूरत हो
सुरक्षा सेटिंग और संचालन पर निर्भर करती है
हर तरीके में फ़ाइलों और नेटवर्क तक पहुँच की अनुमति नीतियों के ज़रिए तय की जा सकती है। यानी सिर्फ़ एक सुरक्षित दायरा तैयार करना ही नहीं, बल्कि उसके भीतर क्या-क्या करने की अनुमति होगी, यह भी तय किया जा सकता है। संगठनों के लिए Windows Intune के ज़रिए नीतियाँ सेट करने की सुविधा भी देने की योजना है। इसका दायरा सिर्फ़ व्यक्तिगत डिवाइस तक सीमित नहीं, बल्कि कंपनी के प्रबंधन में आने वाले कई PC पर एजेंट तैनात करने तक फैला है।
संगतता के मोर्चे पर Microsoft ने घोषणा की है कि OpenClaw और Anthropic का Claude Code समेत कई साझेदार MXC को सपोर्ट करेंगे। अगर अलगाव की सुविधा OS में मानक रूप से उपलब्ध हो जाए और एजेंट बनाने वाले इसका इस्तेमाल करने लगें, तो MXC केवल डेवलपरों के एक घटक तक सीमित न रहकर एजेंटों के संचालन की बुनियाद बन सकता है।
वास्तविक सुरक्षा इस बात पर निर्भर करेगी कि किस चीज़ की अनुमति दी जाए और किसे रोका जाए। बहुत व्यापक अनुमति देने पर अलगाव का उद्देश्य कमज़ोर पड़ जाएगा, जबकि बहुत ज़्यादा पाबंदी लगाने पर एजेंट काम नहीं कर पाएगा। सौंपे गए काम की प्रकृति के अनुसार न्यूनतम अनुमतियों से शुरुआत करके, ज़रूरत पड़ने पर उनका दायरा बढ़ाना चाहिए। आने वाले समय में एजेंटों का इस्तेमाल करते हुए ऐसे ही संचालन-सिद्धांतों की अहमियत परखी जाएगी।









コメント