
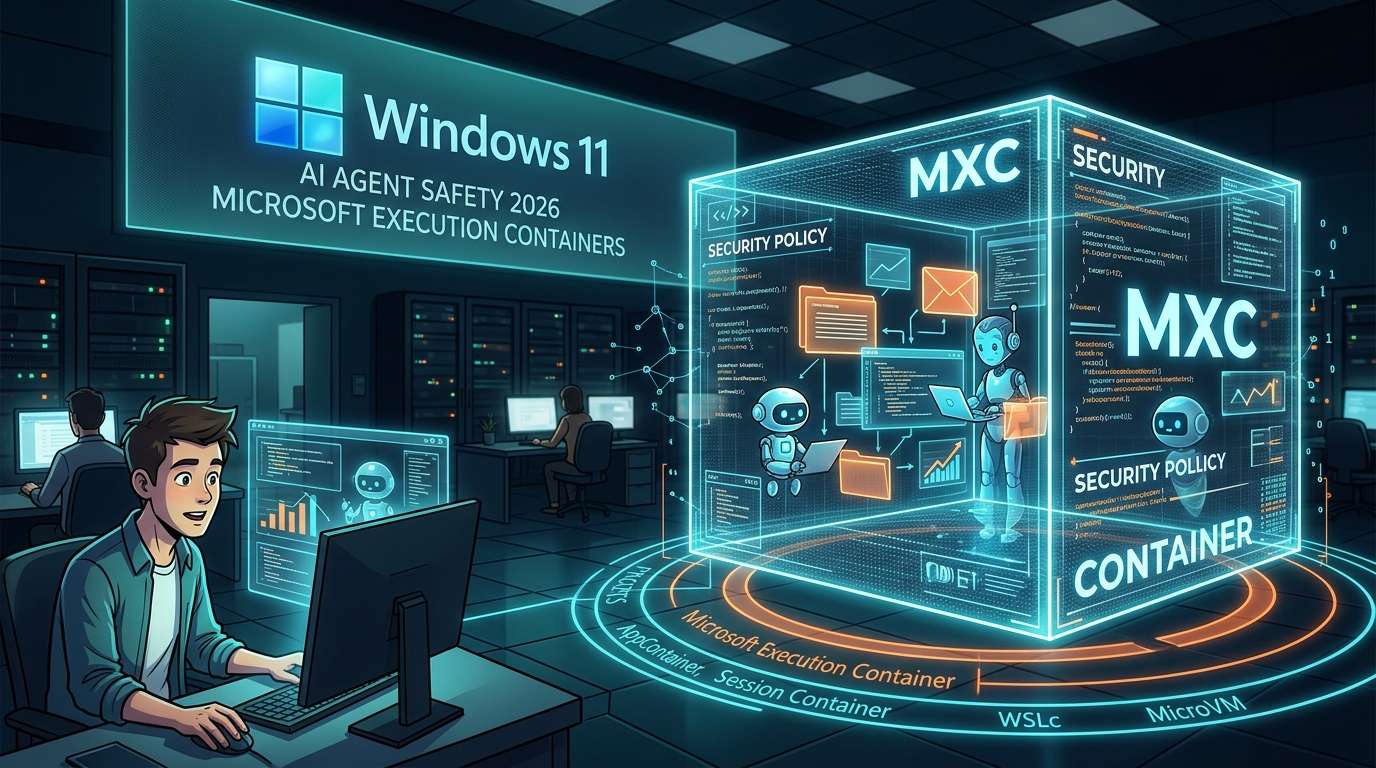
Microsoftは2026年10月7日(現地時間)、Windows 11上でAIエージェントを安全に動かす隔離環境「Microsoft Execution Containers」(MXC)の正式リリースを発表しました。エージェントがアクセスできるファイルやネットワークを実行時のポリシーで定義でき、行動範囲の制限、人間とエージェントの操作の区別、活動の監視の3点を実現する仕組みです。
任せる仕事が増えるほど、境界線が要る
メールの返信、スケジュール調整、ファイル整理。OpenClawに代表される自律型のAIエージェントは、こうした雑務を人間に代わってPC上でこなせる段階に入りました。便利さの源は、エージェントが実際にファイルやアプリを触れることにあります。裏を返せば、触れる範囲が広いほど、重要なファイルの誤削除や意図しない通信といったリスクも膨らみます。
MXCが用意するのは、エージェントを止めるための柵ではなく、動いてよい範囲を先に決めておくための囲いです。利用者はエージェント本体に加え、プラグインやツール、エージェントハーネス、出力された生成物までまとめてMXCの中に収められます。「何ができるか」を競う時期から「どこまでやらせるか」を設計する時期へ、話題の重心が移りつつあることを感じさせる発表です。
Microsoftは公式のWindows Developerアカウントでも、ファイルとネットワークのアクセス先を定義し、ポリシーを実行時に適用できると説明しています。Windowsをエージェントにとって最も安全なプラットフォームにしていく取り組みの一環という位置づけです。
用途に応じて隔離の強さを選ぶ
MXCの特徴は、隔離の強さが異なる複数のバックエンドから選べる点にあります。家の鍵にたとえるなら、玄関の錠前だけで足りる場面もあれば、金庫まで必要な場面もある、というイメージです。
### プロセス単位とアカウント単位
Windows標準のサンドボックスであるAppContainerを使ったプロセス隔離は、コーディングエージェントや、エージェントによるツール実行に向いているとされています。軽く動かしたい処理には、この方式が収まりよさそうです。
もう一段踏み込んだのがセッションコンテナです。エージェントは人間のユーザーとは別アカウントで動き、デスクトップ、クリップボード、ユーザーインターフェイス、入力、アクティブなセッションがすべて分離されます。OpenClawのように長時間、自動で動き続けるエージェントに適した方式です。自分が画面で作業している裏で、エージェントが別の「部屋」で働く構図といえます。
### 仮想化による隔離
このほか、WSL上のコンテナ型仮想化であるWSLコンテナ(WSLc)と、ハードウェアレベルで隔離するMicroVMも使えます。プロセスからアカウント、さらに仮想化へと階段状に強度を上げられるため、必要な権限と実行時間に応じた選択が可能です。
方式ごとの位置づけを整理すると次のとおりです。
方式 / 隔離の単位 / 向いている用途
AppContainer / プロセス / コーディングエージェント、ツール実行
セッションコンテナ / 別アカウント・別セッション / OpenClawなど長時間稼働のエージェント
WSLコンテナ(WSLc) / WSL上のコンテナ型仮想化 / 仮想化レベルで分けたい場面
MicroVM / ハードウェアレベル / より強い隔離が必要な場面
安全性は設定と運用で決まる
どの方式でも、ファイルやネットワークへのアクセスを許可するかどうかはポリシーで設定できます。囲いを用意するだけでなく、その中で何を許すかを書き込めるわけです。組織向けにはWindows Intuneによるポリシー設定にも対応する予定とされており、個人の端末だけでなく、会社の管理下にある多数のPCへエージェントを展開する場面も視野に入っています。
対応面では、MicrosoftはOpenClawやAnthropicのClaude Codeをはじめ、多くのパートナーがMXCに対応すると発表しています。隔離機能がOSの側に標準で備わり、エージェントを作る側がそれに乗る流れが広がれば、MXCは開発者向けの部品にとどまらず、エージェント運用の土台として定着していく可能性があります。
実際の安全性を左右するのは、どこまで許可しどこから禁じるかという設計です。広く許可すれば隔離の意味は薄れ、絞りすぎればエージェントは働けません。任せる仕事の性質に合わせて、最小限の権限から始めて必要に応じて広げる。そんな運用の作法が、これからのエージェント活用では問われていくはずです。








コメント