
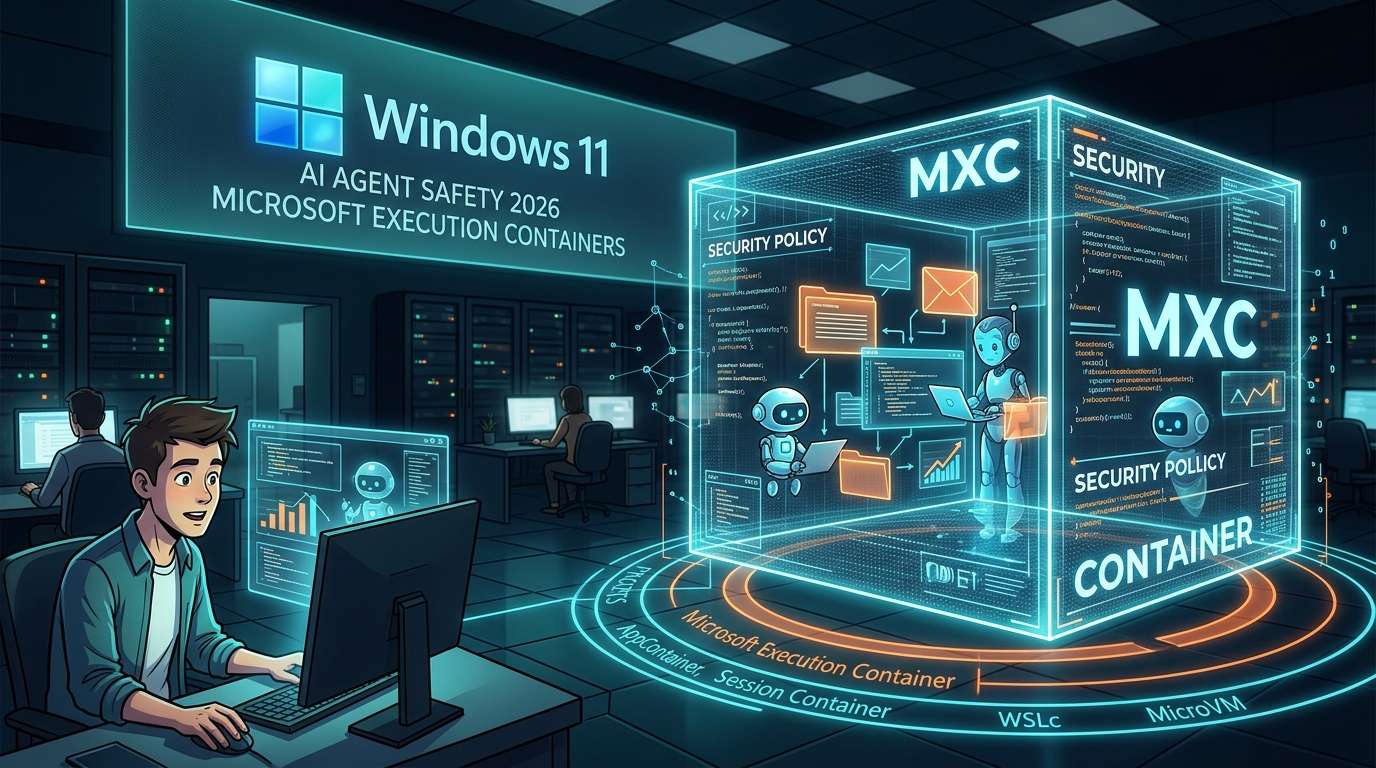
Microsoft hat am 7. Oktober 2026 (Ortszeit) die offizielle Veröffentlichung von „Microsoft Execution Containers“ (MXC) angekündigt, einer isolierten Umgebung für den sicheren Betrieb von KI-Agenten unter Windows 11. Über Laufzeit-Richtlinien lassen sich die Dateien und Netzwerke festlegen, auf die Agenten zugreifen können. So können ihr Handlungsspielraum begrenzt, menschliche und agentengesteuerte Aktionen voneinander unterschieden und Aktivitäten überwacht werden.
Je mehr Aufgaben man ihnen anvertraut, desto wichtiger sind klare Grenzen
E-Mails beantworten, Termine koordinieren, Dateien sortieren: Autonome KI-Agenten wie OpenClaw sind inzwischen in der Lage, solche Routineaufgaben am PC für Menschen zu erledigen. Ihr Nutzen beruht darauf, dass sie tatsächlich auf Dateien und Anwendungen zugreifen können. Umgekehrt gilt: Je größer ihr Zugriffsspielraum, desto höher das Risiko, wichtige Dateien versehentlich zu löschen oder unbeabsichtigt Daten zu übertragen.
MXC ist kein Zaun, der Agenten stoppen soll, sondern eine Umgrenzung, die vorab festlegt, in welchem Bereich sie sich bewegen dürfen. Neben dem Agenten selbst können Nutzer auch Plugins, Tools, das Agenten-Harness und die erzeugten Ausgaben gemeinsam in MXC unterbringen. Die Ankündigung lässt erkennen, dass sich der Schwerpunkt der Debatte allmählich verlagert: weg von der Frage „Was können sie?“ und hin zu „Wie weit lassen wir sie gehen?“
Auch über seinen offiziellen Windows-Developer-Account erklärte Microsoft, dass sich Datei- und Netzwerkzugriffe festlegen und Richtlinien zur Laufzeit durchsetzen lassen. MXC ist Teil der Bemühungen, Windows zur sichersten Plattform für Agenten zu machen.
Je nach Einsatzgebiet den passenden Isolierungsgrad wählen
Ein Merkmal von MXC ist, dass sich zwischen mehreren Backends mit unterschiedlichem Isolierungsgrad wählen lässt. Bildlich gesprochen: Manchmal reicht ein Haustürschloss, in anderen Fällen braucht man zusätzlich einen Tresor.
### Isolation auf Prozess- und Kontoebene
Die Prozessisolierung mit AppContainer, der Windows-eigenen Sandbox, eignet sich laut Microsoft für Coding-Agenten und die Ausführung von Tools durch Agenten. Für Aufgaben, die möglichst ressourcenschonend laufen sollen, dürfte diese Methode gut passen.
Einen Schritt weiter geht der Sitzungskontainer. Der Agent läuft unter einem separaten Konto, getrennt vom menschlichen Nutzer; Desktop, Zwischenablage, Benutzeroberfläche, Eingaben und aktive Sitzung sind vollständig isoliert. Diese Methode eignet sich für Agenten wie OpenClaw, die über längere Zeit autonom arbeiten. Man kann sich das so vorstellen, dass der Agent in einem anderen „Raum“ arbeitet, während man selbst am Bildschirm tätig ist.
### Isolation durch Virtualisierung
Darüber hinaus stehen der Container für WSL (WSLc), eine containerbasierte Virtualisierung unter WSL, sowie MicroVMs zur Verfügung, die auf Hardwareebene isolieren. Der Isolierungsgrad lässt sich stufenweise erhöhen – vom Prozess über das Konto bis hin zur Virtualisierung. So ist eine Auswahl entsprechend den benötigten Berechtigungen und der Laufzeit möglich.
Die verschiedenen Methoden im Überblick:
Methode / Isolationsebene / Geeignete Einsatzgebiete
AppContainer / Prozess / Coding-Agenten, Tool-Ausführung
Sitzungskontainer / Separates Konto und separate Sitzung / Lang laufende Agenten wie OpenClaw
WSL-Container (WSLc) / Containerbasierte Virtualisierung unter WSL / Einsatzgebiete, in denen eine Trennung auf Virtualisierungsebene gewünscht ist
MicroVM / Hardwareebene / Einsatzgebiete, in denen eine stärkere Isolation erforderlich ist
Sicherheit hängt von Konfiguration und Betrieb ab
Bei allen Methoden lässt sich per Richtlinie festlegen, ob der Zugriff auf Dateien und Netzwerke erlaubt ist. Es wird also nicht nur eine Umgrenzung geschaffen, sondern auch festgelegt, was darin zulässig ist. Für Unternehmen soll künftig auch die Konfiguration von Richtlinien über Windows Intune unterstützt werden. Damit nimmt Microsoft nicht nur einzelne private Geräte, sondern auch den Einsatz von Agenten auf zahlreichen unternehmenseigenen PCs in den Blick.
Zur Kompatibilität kündigte Microsoft an, dass zahlreiche Partner MXC unterstützen werden, darunter OpenClaw und Claude Code von Anthropic. Wenn Isolierungsfunktionen standardmäßig im Betriebssystem verfügbar sind und sich immer mehr Agentenentwickler darauf einstellen, könnte MXC sich von einer Entwicklerkomponente zu einer Grundlage für den Betrieb von Agenten entwickeln.
Wie sicher die Lösung in der Praxis ist, hängt davon ab, was erlaubt und was untersagt wird. Werden zu viele Zugriffe gestattet, verliert die Isolation an Bedeutung; sind die Einschränkungen zu streng, kann der Agent seine Aufgaben nicht erfüllen. Die Rechte sollten an die jeweilige Aufgabe angepasst werden: zunächst nur die unbedingt nötigen Berechtigungen erteilen und sie bei Bedarf erweitern. Eine solche Betriebspraxis wird bei der künftigen Nutzung von Agenten gefragt sein.









コメント