
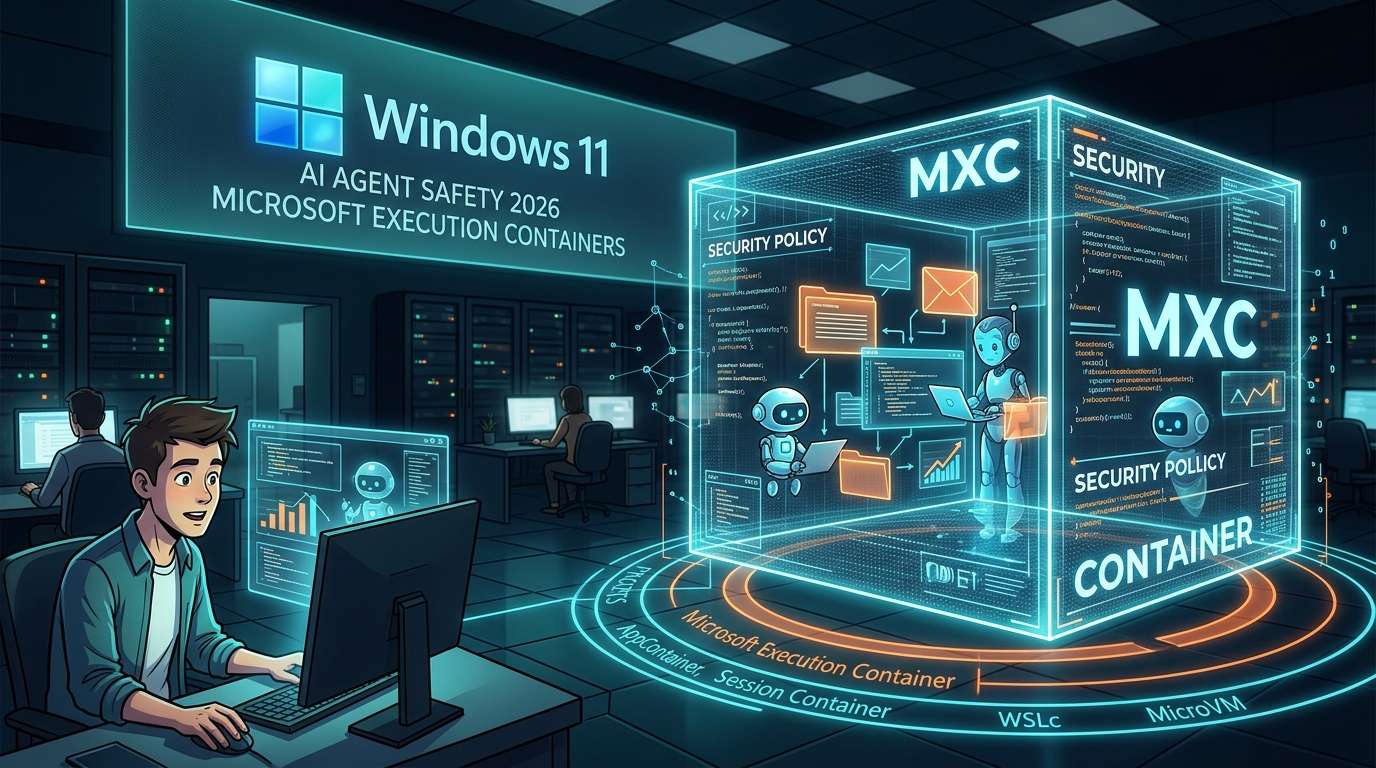
Microsoft 於 2026 年 10 月 7 日(當地時間)宣布,正式推出可在 Windows 11 上安全執行 AI 代理的隔離環境「Microsoft Execution Containers」(MXC)。這套機制可透過執行時政策,定義代理能存取的檔案與網路,藉此限制其行動範圍、區分人類與代理的操作,並監控代理活動。
委派的工作越多,越需要劃定界線
回覆電子郵件、安排日程、整理檔案。以 OpenClaw 為代表的自主 AI 代理,已發展到能代替人類在電腦上處理這類雜務的階段。便利性的來源,在於代理能實際操作檔案與應用程式。反過來說,可操作的範圍越廣,誤刪重要檔案、進行非預期通訊等風險也會隨之增加。
MXC 提供的不是用來阻止代理運作的柵欄,而是預先劃定可活動範圍的圍欄。使用者可以將代理本身、外掛程式、工具、代理執行環境,以及產生的內容一併放進 MXC。這項發表讓人感受到,業界關注的重心正從比拚「能做到什麼」,逐漸轉向設計「要讓它做到什麼程度」。
Microsoft 也在官方 Windows Developer 帳號上說明,可以定義檔案與網路的存取目標,並在執行時套用政策。這項措施定位為讓 Windows 成為對代理而言最安全平台的整體努力之一。
依用途選擇隔離強度
MXC 的特色在於,可從多種隔離強度不同的後端中進行選擇。打個比方,就像家中的門鎖:有時只需要大門的鎖,有時則需要用到保險箱。
### 以處理程序和帳戶為單位
使用 Windows 標準沙箱 AppContainer 進行處理程序隔離,適合用於程式撰寫代理,或由代理執行工具。對於希望輕量執行的工作,這種方式似乎相當合適。
更進一步的是工作階段容器。代理會以不同於人類使用者的帳戶執行,桌面、剪貼簿、使用者介面、輸入內容及使用中的工作階段都會完全隔離。這種方式適合 OpenClaw 等長時間持續自動運作的代理。可以想像成,自己在畫面前工作時,代理則在另一個「房間」裡工作。
### 透過虛擬化進行隔離
此外,也可以使用 WSL 上的容器式虛擬化 WSL 容器(WSLc),以及在硬體層級進行隔離的 MicroVM。隔離強度可以從處理程序、帳戶逐步提升到虛擬化,因此可依所需權限與執行時間做出選擇。
各種方式的定位如下。
方式 / 隔離單位 / 適用用途
AppContainer / 處理程序 / 程式撰寫代理、工具執行
工作階段容器 / 不同帳戶、不同工作階段 / OpenClaw 等長時間執行的代理
WSL 容器(WSLc) / WSL 上的容器式虛擬化 / 需要在虛擬化層級進行區隔的情境
MicroVM / 硬體層級 / 需要更強隔離的情境
安全性取決於設定與管理方式
無論採用哪種方式,都可以透過政策設定是否允許存取檔案與網路。這不只是準備好隔離環境,還能進一步設定其中允許執行的操作。據悉,Microsoft 也計畫支援透過 Windows Intune 設定組織政策,代表其應用情境不只涵蓋個人裝置,也包括將代理部署至大量由公司管理的電腦。
在相容性方面,Microsoft 宣布包括 OpenClaw 和 Anthropic 的 Claude Code 在內,許多合作夥伴都將支援 MXC。如果隔離功能成為作業系統內建標準,而代理開發者也廣泛採用,MXC 就有可能不再只是開發者使用的元件,而是成為代理運作的基礎。
實際安全性取決於如何設計允許與禁止的範圍。允許的範圍太廣,隔離就會失去意義;限制太嚴,代理又無法工作。應依委派工作的性質,從最低限度的權限開始,再視需要逐步擴大。未來使用代理時,這類管理原則勢必會成為重要課題。









コメント