
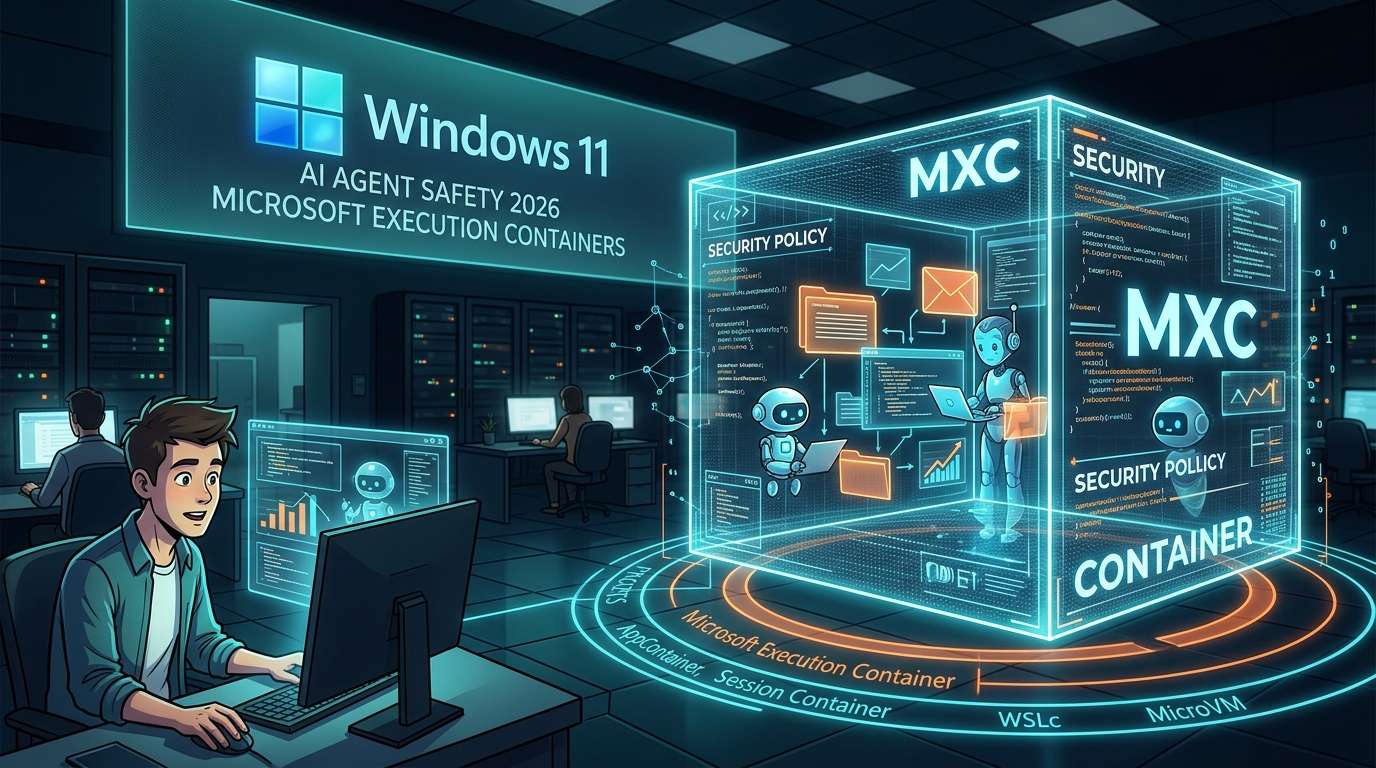
Microsoft anunció el 7 de octubre de 2026 (hora local) el lanzamiento oficial de Microsoft Execution Containers (MXC), un entorno aislado que permite ejecutar agentes de IA de forma segura en Windows 11. El sistema permite definir mediante políticas en tiempo de ejecución los archivos y las redes a los que pueden acceder los agentes, y ofrece tres funciones: limitar su ámbito de actuación, distinguir las acciones de las personas de las de los agentes y supervisar su actividad.
Cuanto más trabajo delegamos, más necesarios son los límites
Responder correos electrónicos, organizar horarios, ordenar archivos. Los agentes de IA autónomos, como OpenClaw, han llegado a un punto en el que pueden encargarse de estas tareas rutinarias en el PC en lugar de las personas. Su utilidad radica en que pueden interactuar directamente con archivos y aplicaciones. Pero, cuanto más amplio sea su acceso, mayores serán también los riesgos, como borrar por error archivos importantes o establecer comunicaciones no deseadas.
MXC no ofrece una valla para detener a los agentes, sino un recinto que permite delimitar de antemano hasta dónde pueden actuar. Además del propio agente, los usuarios pueden alojar dentro de MXC sus complementos y herramientas, el arnés del agente y hasta los archivos que este genere. El anuncio refleja el desplazamiento del debate: de competir por «lo que puede hacer» a diseñar «hasta dónde se le permite llegar».
Microsoft también explica en la cuenta oficial Windows Developer que se pueden definir los destinos de acceso a archivos y redes y aplicar políticas en tiempo de ejecución. La iniciativa forma parte de sus esfuerzos para convertir Windows en la plataforma más segura para los agentes.
Elegir el nivel de aislamiento según el uso
Una característica de MXC es que permite elegir entre varios backends con distintos niveles de aislamiento. Como si se tratara de las cerraduras de una casa: a veces basta con la de la puerta principal, mientras que en otras ocasiones hace falta también una caja fuerte.
### Aislamiento por proceso y por cuenta
El aislamiento de procesos mediante AppContainer, el entorno aislado estándar de Windows, está pensado para agentes de programación y para ejecutar herramientas mediante agentes. Parece una opción adecuada para las tareas que deben ejecutarse de forma ligera.
Un paso más allá están los contenedores de sesión. El agente se ejecuta con una cuenta distinta de la del usuario y quedan aislados el escritorio, el portapapeles, la interfaz de usuario, las entradas y la sesión activa. Es una opción adecuada para agentes que funcionan de forma autónoma durante largos periodos, como OpenClaw. La idea es que, mientras el usuario trabaja en la pantalla, el agente lo hace en otra «habitación».
### Aislamiento mediante virtualización
También se pueden utilizar los contenedores WSL (WSLc), una modalidad de virtualización basada en contenedores en WSL, y las MicroVM, que aíslan a nivel de hardware. El nivel de aislamiento puede aumentarse gradualmente, desde el proceso a la cuenta y, después, a la virtualización, lo que permite elegir según los permisos necesarios y el tiempo de ejecución.
A continuación se resumen las características de cada modalidad.
Modalidad / Unidad de aislamiento / Uso recomendado
AppContainer / Proceso / Agentes de programación y ejecución de herramientas
Contenedor de sesión / Cuenta y sesión distintas / Agentes de larga duración, como OpenClaw
Contenedor WSL (WSLc) / Virtualización basada en contenedores en WSL / Situaciones en las que se necesita aislamiento a nivel de virtualización
MicroVM / Nivel de hardware / Situaciones que requieren un aislamiento más estricto
La seguridad depende de la configuración y la gestión
En cualquiera de las modalidades, las políticas permiten configurar si se autoriza el acceso a archivos y redes. No solo se crea un recinto: también se puede especificar qué se permite dentro de él. Está previsto que las organizaciones puedan configurar políticas mediante Windows Intune, lo que apunta a un despliegue de agentes no solo en dispositivos personales, sino también en numerosos PC gestionados por empresas.
En cuanto a la compatibilidad, Microsoft anunció que muchos socios, entre ellos OpenClaw y Claude Code de Anthropic, admitirán MXC. Si el sistema operativo incorpora de serie funciones de aislamiento y cada vez más desarrolladores de agentes las aprovechan, MXC podría consolidarse como una base para gestionar agentes, en lugar de limitarse a ser un componente para desarrolladores.
La seguridad real dependerá de cómo se decida qué se permite y qué se prohíbe. Si se autoriza demasiado, el aislamiento pierde sentido; si se restringe en exceso, el agente no puede trabajar. Habrá que empezar por los permisos mínimos y ampliarlos cuando sea necesario, según la naturaleza del trabajo delegado. Esta será una de las claves de la gestión de agentes en el futuro.









コメント