
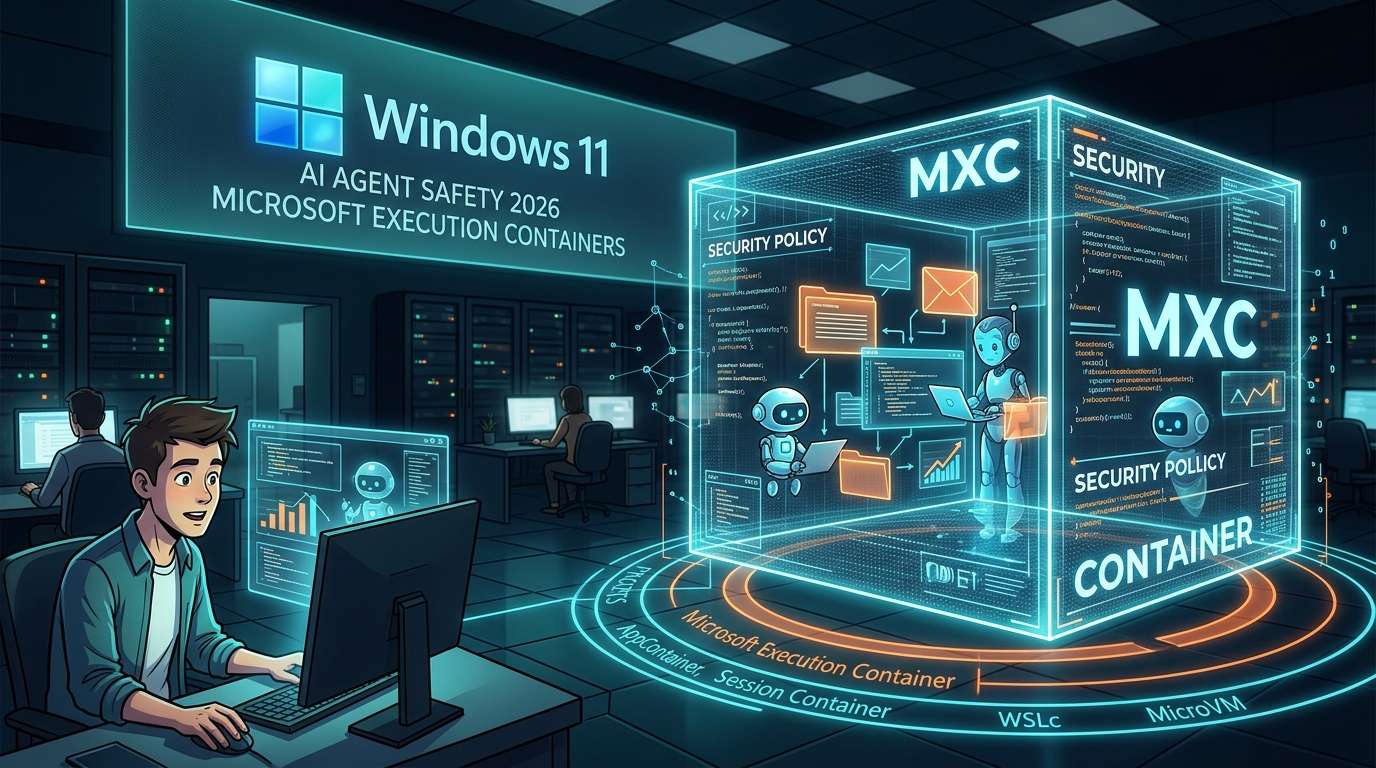
微软于2026年10月7日(当地时间)宣布,正式发布用于在 Windows 11 上安全运行 AI 代理的隔离环境“Microsoft Execution Containers”(MXC)。该机制可通过运行时策略定义代理能够访问的文件和网络,实现三项功能:限制代理的活动范围、区分人与代理的操作,以及监控活动。
委托的工作越多,越需要划清边界
回复邮件、安排日程、整理文件。以 OpenClaw 为代表的自主 AI 代理,已经能够在 PC 上代替人类处理这些琐事。它们之所以方便,正是因为能够实际操作文件和应用程序。反过来说,可操作的范围越大,误删重要文件或进行非预期通信等风险也会随之增加。
MXC 提供的不是用来阻止代理运行的围栏,而是预先划定其可活动范围的隔离区。除了代理本身,用户还可以将插件、工具、代理运行框架以及生成的内容一并置于 MXC 之中。这项发布让人感到,行业关注的重心正从比拼“能做什么”,转向设计“允许它做到什么程度”。
微软也通过官方 Windows Developer 账号说明,MXC 可以定义文件和网络的访问目标,并在运行时应用策略。这是微软致力于将 Windows 打造成对代理而言最安全平台的举措之一。
根据用途选择隔离强度
MXC 的特点是可以从多个隔离强度各不相同的后端中进行选择。打个比方,就像家中的门锁:有时只需锁好大门,有时则需要用上保险箱。
### 按进程和按账户隔离
使用 Windows 标准沙盒 AppContainer 进行进程隔离,适用于编程代理以及代理执行工具的场景。对于希望轻量运行的任务,这种方式似乎很合适。
更进一步的是会话容器。代理使用与人类用户不同的账户运行,桌面、剪贴板、用户界面、输入和活动会话都会完全隔离。这种方式适用于 OpenClaw 这类长时间自动运行的代理。可以说,代理在你工作时,会在另一个“房间”里独自工作。
### 通过虚拟化实现隔离
此外,还可以使用基于 WSL 的容器化虚拟化方案 WSL 容器(WSLc),以及在硬件层面进行隔离的 MicroVM。隔离强度可以从进程、账户逐级提升到虚拟化,因此能够根据所需权限和运行时长选择合适的方案。
各方案的定位如下。
方式 / 隔离单位 / 适用场景
AppContainer / 进程 / 编程代理、工具执行
会话容器 / 不同账户、不同会话 / OpenClaw 等长时间运行的代理
WSL 容器(WSLc) / WSL 上的容器化虚拟化 / 需要在虚拟化层面隔离的场景
MicroVM / 硬件层面 / 需要更强隔离的场景
安全性取决于配置和运维
无论采用哪种方式,是否允许访问文件和网络,都可以通过策略进行配置。也就是说,除了设置隔离区,还可以明确规定其中允许执行哪些操作。据称,面向组织的策略设置也将支持通过 Windows Intune 实现,这意味着该方案不仅适用于个人设备,也着眼于在公司管理的众多 PC 上部署代理。
在兼容性方面,微软宣布,包括 OpenClaw 和 Anthropic 的 Claude Code 在内的许多合作伙伴都将支持 MXC。如果操作系统内置隔离功能、代理开发者也逐渐采用这一机制,MXC 就有望不再只是面向开发者的组件,而是成为代理运行的基础。
实际安全性取决于如何设计权限边界:哪些操作允许,哪些操作禁止。开放过多权限,隔离就会失去意义;限制过严,代理又无法开展工作。应根据委托任务的性质,从最小权限开始,并在需要时逐步扩大范围。今后使用代理时,这类运维规范将受到考验。









コメント