
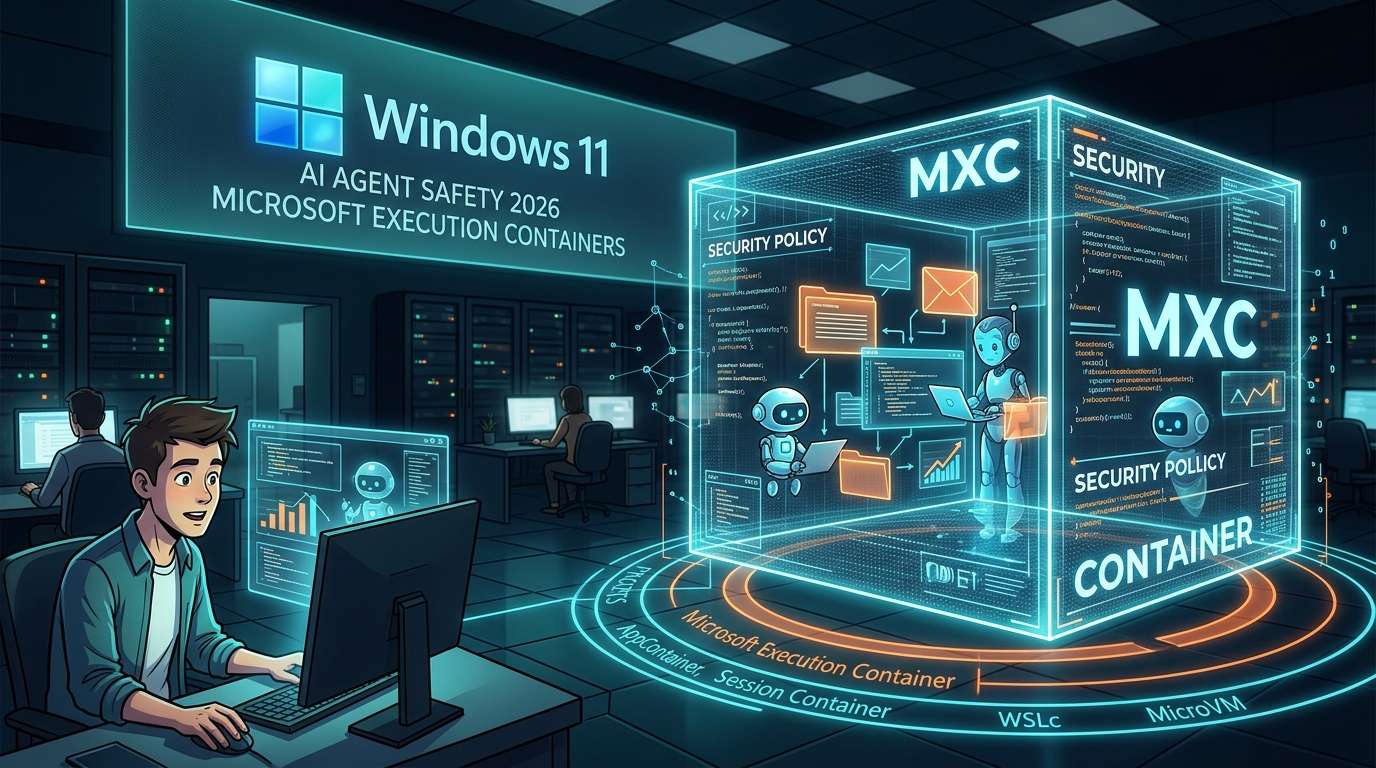
أعلنت مايكروسوفت في 7 أكتوبر 2026 (بالتوقيت المحلي) الإطلاق الرسمي لبيئة «Microsoft Execution Containers» (MXC)، وهي بيئة معزولة لتشغيل وكلاء الذكاء الاصطناعي بأمان على Windows 11. وتتيح آلية MXC تحديد الملفات والشبكات التي يمكن للوكلاء الوصول إليها من خلال سياسات تُطبَّق وقت التشغيل، بما يحقق ثلاثة أهداف: تقييد نطاق تحركاتهم، والتمييز بين عمليات المستخدم وعمليات الوكيل، ومراقبة الأنشطة.
كلما زادت المهام الموكلة إليهم، ازدادت الحاجة إلى وضع حدود
الرد على رسائل البريد الإلكتروني، وتنسيق الجداول، وترتيب الملفات. وصلت وكلاء الذكاء الاصطناعي المستقلة، مثل OpenClaw، إلى مرحلة يمكنها فيها إنجاز هذه الأعمال الروتينية على الكمبيوتر نيابة عن البشر. وتكمن فائدة هذه الوكلاء في قدرتها على التعامل فعليًا مع الملفات والتطبيقات. لكن اتساع نطاق ما يمكنها الوصول إليه يعني أيضًا تزايد مخاطر مثل حذف ملفات مهمة عن طريق الخطأ أو إجراء اتصالات غير مقصودة.
ما توفره MXC ليس حاجزًا لإيقاف الوكيل، بل مساحة تحدد مسبقًا النطاق المسموح له بالعمل داخله. ويمكن للمستخدمين وضع الوكيل نفسه، إلى جانب الإضافات والأدوات وإطار تشغيل الوكيل والمخرجات التي ينشئها، داخل MXC. ويعكس هذا الإعلان انتقال مركز الاهتمام من مرحلة التنافس على «ما الذي يمكن للوكلاء فعله؟» إلى مرحلة تصميم حدود «إلى أي مدى نسمح لهم بالعمل؟».
وأوضحت مايكروسوفت عبر حساب Windows Developer الرسمي أيضًا إمكانية تحديد الملفات والشبكات التي يُسمح بالوصول إليها، وتطبيق السياسات وقت التشغيل. وتأتي هذه الخطوة في إطار مساعي الشركة لجعل Windows المنصة الأكثر أمانًا لوكلاء الذكاء الاصطناعي.
اختيار مستوى العزل وفقًا للاستخدام
تتمثل إحدى ميزات MXC في إتاحة الاختيار بين عدة أنظمة خلفية تختلف في مستوى العزل. ويمكن تشبيه ذلك بأقفال المنزل: ففي بعض الحالات يكفي قفل الباب الأمامي، بينما تتطلب حالات أخرى خزنة أيضًا.
### على مستوى العملية وعلى مستوى الحساب
يُعد عزل العمليات باستخدام AppContainer، وهي آلية العزل القياسية في Windows، مناسبًا لوكلاء البرمجة أو لتشغيل الأدوات بواسطة الوكلاء. ويبدو هذا الأسلوب ملائمًا للمهام التي يُراد تشغيلها بخفة.
أما حاويات الجلسات فتذهب خطوة أبعد. إذ يعمل الوكيل باستخدام حساب منفصل عن حساب المستخدم البشري، مع عزل سطح المكتب والحافظة وواجهة المستخدم والإدخال والجلسة النشطة بالكامل. وهذا الأسلوب مناسب للوكلاء الذين يعملون تلقائيًا لفترات طويلة، مثل OpenClaw. ويمكن تصور الأمر كما لو أن الوكيل يعمل في «غرفة» منفصلة بينما ينجز المستخدم عمله على الشاشة.
### العزل بالافتراضية
تتوفر أيضًا حاويات WSL (WSLc)، وهي افتراضية قائمة على الحاويات ضمن WSL، إلى جانب MicroVM التي توفر العزل على مستوى الأجهزة. وبما أن مستوى العزل يمكن تصعيده تدريجيًا من العملية إلى الحساب ثم إلى الافتراضية، يمكن اختيار الأسلوب وفقًا للصلاحيات المطلوبة ومدة التشغيل.
يمكن تلخيص وظيفة كل أسلوب على النحو الآتي:
الأسلوب / وحدة العزل / الاستخدامات المناسبة
AppContainer / العملية / وكلاء البرمجة، وتشغيل الأدوات
حاويات الجلسات / حساب وجلسة منفصلان / الوكلاء الذين يعملون لفترات طويلة، مثل OpenClaw
حاويات WSL (WSLc) / افتراضية قائمة على الحاويات ضمن WSL / الحالات التي تتطلب العزل على مستوى الافتراضية
MicroVM / مستوى الأجهزة / الحالات التي تتطلب عزلًا أقوى
السلامة تعتمد على الإعدادات وطريقة التشغيل
يمكن ضبط سياسة تتيح أو تمنع الوصول إلى الملفات والشبكات، أيًا كان الأسلوب المستخدم. فالأمر لا يقتصر على توفير مساحة معزولة، بل يشمل أيضًا تحديد ما يُسمح به داخلها. ومن المقرر أن تدعم الخدمة إعداد السياسات عبر Windows Intune للمؤسسات، ما يشير إلى أنها تستهدف كذلك نشر الوكلاء على أعداد كبيرة من أجهزة الكمبيوتر الخاضعة لإدارة الشركات، لا الأجهزة الشخصية فحسب.
وفي ما يتعلق بالتوافق، أعلنت مايكروسوفت أن كثيرًا من الشركاء، ومنهم OpenClaw وClaude Code من Anthropic، سيدعمون MXC. وإذا أصبحت وظائف العزل مدمجة في نظام التشغيل، واتسع توجه مطوري الوكلاء إلى الاستفادة منها، فقد تترسخ MXC بوصفها أساسًا لتشغيل الوكلاء، بدلًا من أن تظل مجرد مكوّن للمطورين.
ما يحدد السلامة الفعلية هو كيفية تصميم ما يُسمح به وما يُمنع. فالسماح بنطاق واسع يضعف جدوى العزل، بينما يؤدي الإفراط في التقييد إلى تعطيل الوكيل عن أداء عمله. وينبغي البدء بأقل قدر من الصلاحيات، ثم توسيعها عند الحاجة وفقًا لطبيعة المهام الموكلة. ومن المرجح أن تصبح هذه الممارسة التشغيلية موضع اختبار مع تزايد استخدام الوكلاء.









コメント