
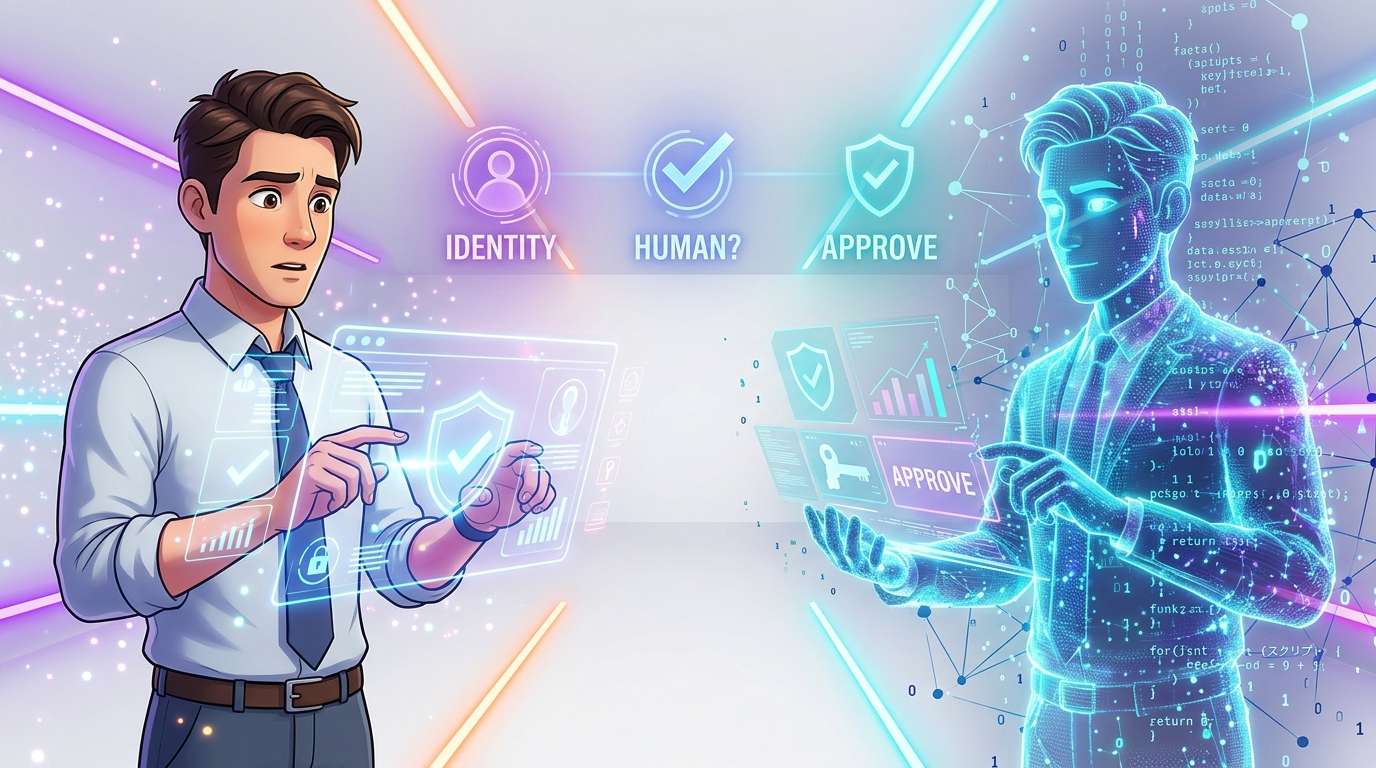
A IA generativa e os agentes de IA já conseguem criar texto, áudio e imagens, bem como executar operações em vários serviços. Os serviços online têm cada vez mais dificuldade em distinguir se estão a interagir com uma pessoa real, um programa automatizado ou uma IA a quem uma pessoa concedeu autorização.
Um artigo publicado pela ZDNET Japan defende que é necessário repensar a forma como as empresas abordam a «verificação (autenticação)», organizando-a de acordo com aquilo que se pretende confirmar.
A automação com aspeto humano põe em causa os pressupostos da autenticação
Durante muito tempo, a Internet funcionou com base no pressuposto tácito de que havia uma pessoa do outro lado do ecrã. Os bots e os acessos não autorizados já existiam, naturalmente, mas era preciso investir recursos e conhecimentos técnicos consideráveis para manter conversas com aspeto humano, criar áudio ou imagens naturais ou operar em vários serviços. A IA generativa e os agentes de IA reduziram significativamente essa barreira.
A mudança também se reflete nos números. Segundo dados da Cloudflare, cerca de 57% dos pedidos web correspondem a tráfego automatizado de bots, que ultrapassou pela primeira vez a atividade humana. O benchmark de 2026 da HUMAN Security refere que, em 2025, o tráfego proveniente de agentes de IA aumentou 7851% face ao ano anterior. No Japão, a Agência Nacional de Polícia anunciou que, em 2024, foram registados 10 237 casos de fraudes de investimento e românticas através das redes sociais, com prejuízos de cerca de 127,2 mil milhões de ienes.
No entanto, estes números não contabilizam apenas fraudes que recorrem à IA. O que importa é que a dificuldade em confirmar se a outra parte é real e digna de confiança nas interações online está a tornar-se um problema para toda a sociedade. Não se trata apenas do aumento do número de bots: ao mesmo tempo que aumenta o volume, melhora também a capacidade de parecerem humanos. A meu ver, o cerne desta discussão está no avanço simultâneo destas duas tendências.
Há situações em que as palavras-passe e a autenticação multifator não bastam para proteger
A segurança das empresas desenvolveu-se, até agora, em torno da proteção das contas. Identificação e palavra-passe, autenticação multifator, gestão de dispositivos, single sign-on, zero trust e gestão de permissões de acesso. Todos estes mecanismos continuam a ser importantes na era da IA.
Ainda assim, aquilo que verificam é, sobretudo, a legitimidade de «elementos na posse» ou «direitos», como credenciais, dispositivos e permissões de acesso. Se as credenciais forem roubadas, um atacante pode fazer-se passar por um utilizador legítimo. Nas videoconferências, a falsificação de voz e imagem com recurso à IA generativa é um risco real. No comércio eletrónico e no apoio ao cliente, os bots já conseguem manter conversas naturais enquanto publicam avaliações, enviam pedidos de informação, fazem compras e cancelamentos e obtêm cupões.
Os agentes de IA tornam a questão ainda mais complexa. Até agora, as medidas contra bots centravam-se sobretudo em bloquear acessos que não fossem humanos. Mas, daqui para a frente, será cada vez mais comum os próprios utilizadores delegarem operações em IA para que esta aja em seu nome. Rejeitar um acesso por ser de um bot pode acabar por impedir operações delegadas legítimas. As empresas terão de definir os limites: que operações podem ser delegadas à IA e em que casos é necessária a aprovação de uma pessoa.
Confirmar a identidade, que se trata de uma pessoa e que a operação foi autorizada
É útil, neste contexto, dividir aquilo que se pretende confirmar em três categorias.
A primeira é a verificação legal da identidade
Serve para confirmar «quem é essa pessoa» e corresponde a um quadro que existe há muito. Em situações que envolvem responsabilidades legais ou contratuais — como transações financeiras, procedimentos administrativos, contratos de telemóvel ou assinaturas eletrónicas — é indispensável confirmar a identidade, nomeadamente o nome, a morada e a data de nascimento.
A segunda é a confirmação de que se trata de uma pessoa
É uma abordagem conhecida como “Proof of Human”, que procura responder à pergunta: «É uma pessoa real, e não um bot?» O serviço não precisa necessariamente de saber o nome verdadeiro dessa pessoa. Esta confirmação é útil em situações que não exigem a divulgação do nome, como limitar a participação a uma vez por pessoa, reduzir a criação de várias contas ou assinalar que a outra parte é uma pessoa real.
A terceira é a confirmação da intenção e da aprovação humanas
Serve para confirmar se as operações realizadas por um agente de IA se baseiam na intenção ou na aprovação de uma pessoa. A IA pode encarregar-se de tarefas como recolher informação ou preparar rascunhos. Mas, em operações de alto risco — como transferências de dinheiro, celebração de contratos, acesso a dados pessoais, envio de dados para o exterior ou alteração de privilégios de administrador — pode ser necessário manter um registo da aprovação humana.
Estas três categorias podem parecer semelhantes, mas têm objetivos diferentes. Em situações que exigem a verificação legal da identidade, confirmar apenas que se trata de uma pessoa pode não ser suficiente. Por outro lado, exigir uma verificação excessiva da identidade quando não é necessário saber o nome verdadeiro aumenta tanto o incómodo para os utilizadores como os riscos para a privacidade. A confirmação de que as operações da IA foram aprovadas também deve ser tratada como uma questão distinta da verificação da identidade ou da deteção de bots. Na era da IA, é cada vez mais difícil confiar na ideia generalizada de que «é seguro porque verificámos a identidade».
Não travar a IA: manter a intervenção humana apenas nas operações de risco
O valor dos agentes de IA reside na capacidade de tornar mais eficientes tarefas como o trabalho rotineiro, a recolha de informação, a comparação de opções, a preparação de reservas e a elaboração de mensagens de contacto. Se cada operação exigir uma verificação rigorosa por parte de uma pessoa, o propósito da automatização ficará bastante comprometido.
Por outro lado, permitir operações de alto risco sem qualquer verificação deixa por resolver questões como a atribuição de responsabilidades, a utilização indevida, a auditoria e a prestação de contas. É por isso que importa ajustar o nível de controlo ao risco. As tarefas de baixo risco, como a consulta de informação ou a criação de rascunhos, devem avançar com o mínimo de fricção possível; para operações de maior importância, com requisitos de confiança mais exigentes ou custos mais elevados, deve ser pedida uma aprovação explícita por parte de uma pessoa. Considera-se que esta abordagem de conceção determinará a fiabilidade dos serviços digitais no futuro.
Há ainda outro aspeto que não pode ser ignorado: o tratamento dos dados. Mesmo em situações que exigem garantias mais fortes, é importante conceber sistemas que confirmem apenas a informação necessária para tomar uma decisão e não armazenem dados pessoais adicionais. É natural que, quanto mais rigorosa for a verificação, maior seja a tentação de recolher informação; mas os dados recolhidos também acarretam a responsabilidade de os proteger. Provar que houve intervenção humana sem conservar dados desnecessários: este parece ser o desafio que a autenticação na era dos agentes de IA coloca às empresas.
コメント