
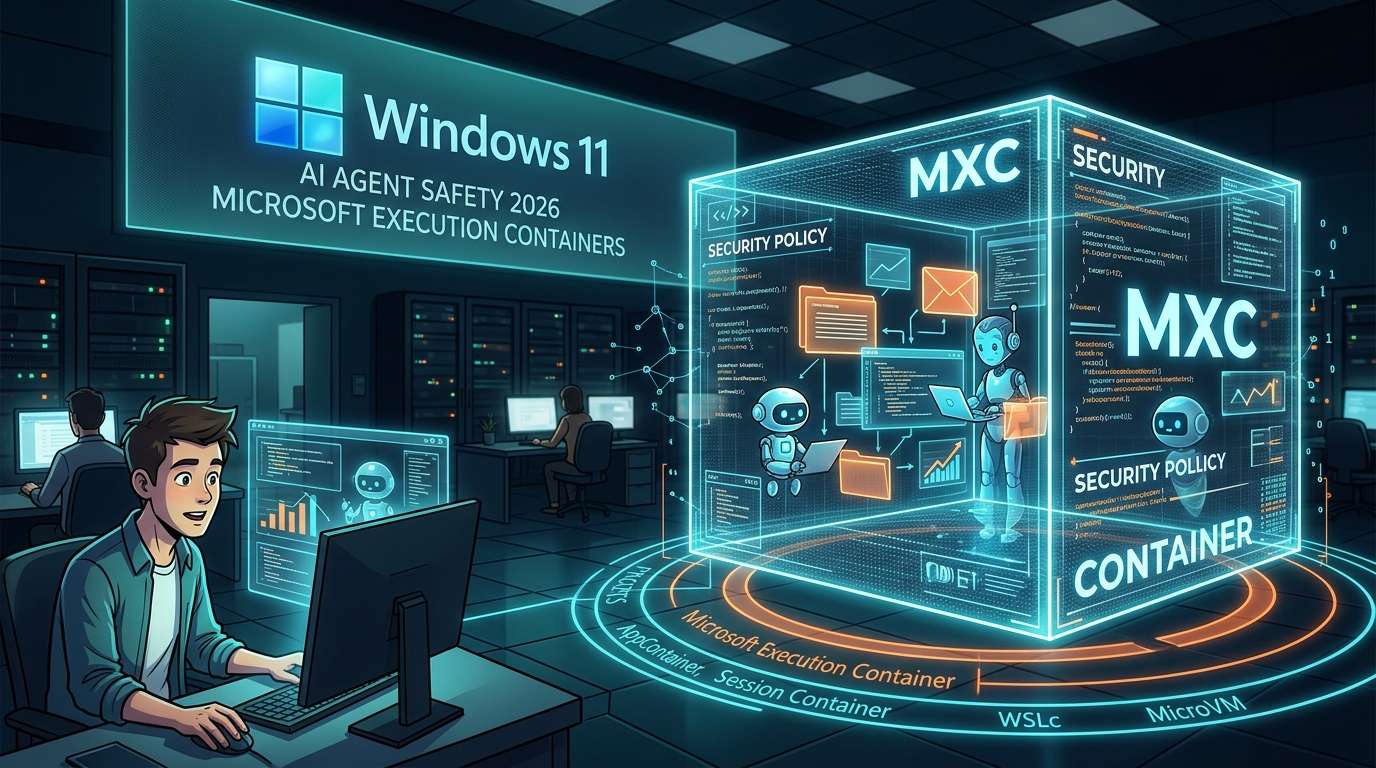
A Microsoft anunciou, a 7 de outubro de 2026 (hora local), o lançamento oficial do «Microsoft Execution Containers» (MXC), um ambiente isolado para executar agentes de IA em segurança no Windows 11. O sistema permite definir, através de políticas aplicadas em tempo de execução, os ficheiros e as redes a que os agentes podem aceder, possibilitando limitar o seu âmbito de ação, distinguir as operações dos humanos das dos agentes e monitorizar a atividade.
Quanto mais tarefas lhes confiamos, mais precisamos de estabelecer limites
Responder a e-mails, gerir horários, organizar ficheiros. Os agentes de IA autónomos, como o OpenClaw, já conseguem tratar destas tarefas rotineiras num PC em vez dos humanos. A sua utilidade deve-se ao facto de poderem interagir efetivamente com ficheiros e aplicações. Por outro lado, quanto mais amplo for o seu acesso, maiores serão também os riscos, como a eliminação acidental de ficheiros importantes ou comunicações não intencionais.
O MXC não cria uma barreira para impedir os agentes de funcionar, mas sim um espaço delimitado onde se define antecipadamente aquilo que podem fazer. Além do próprio agente, os utilizadores podem alojar no MXC, em conjunto, plug-ins, ferramentas, o ambiente de execução do agente e até os conteúdos gerados. O anúncio mostra que o foco está a deslocar-se da questão «O que conseguem fazer?» para «Até onde os devemos deixar ir?».
A Microsoft explicou também, na conta oficial Windows Developer, que é possível definir os destinos de acesso a ficheiros e redes e aplicar políticas em tempo de execução. A iniciativa faz parte dos esforços para tornar o Windows na plataforma mais segura para os agentes.
Escolher o nível de isolamento conforme a utilização
Uma das características do MXC é permitir escolher entre vários back-ends com diferentes níveis de isolamento. É como uma fechadura de casa: em algumas situações basta a da porta de entrada, enquanto noutras também é preciso um cofre.
### Ao nível do processo e da conta
O isolamento de processos através do AppContainer, a sandbox integrada no Windows, é indicado para agentes de programação e para a execução de ferramentas por agentes. Este método parece adequado para tarefas que precisam de funcionar de forma leve.
Um nível mais avançado é o contentor de sessão. O agente funciona com uma conta separada da do utilizador humano, ficando isolados o ambiente de trabalho, a área de transferência, a interface do utilizador, as entradas e a sessão ativa. É um método adequado para agentes que funcionam automaticamente durante longos períodos, como o OpenClaw. É como se, enquanto trabalhamos no ecrã, o agente trabalhasse noutra «divisão».
### Isolamento através de virtualização
Também é possível usar contentores WSL (WSLc), uma forma de virtualização baseada em contentores no WSL, e MicroVMs, que oferecem isolamento ao nível do hardware. A proteção pode ser reforçada gradualmente, passando do processo à conta e depois à virtualização, o que permite escolher em função das permissões necessárias e do tempo de execução.
Em resumo, as opções são as seguintes.
Método / Unidade de isolamento / Utilizações indicadas
AppContainer / Processo / Agentes de programação, execução de ferramentas
Contentor de sessão / Conta e sessão separadas / Agentes de longa duração, como o OpenClaw
Contentor WSL (WSLc) / Virtualização baseada em contentores no WSL / Situações em que se pretende separar ao nível da virtualização
MicroVM / Nível do hardware / Situações que exigem um isolamento mais forte
A segurança depende das configurações e da utilização
Em qualquer um dos métodos, é possível definir através de políticas se o acesso a ficheiros e redes é permitido. Não basta criar um espaço delimitado: também é possível especificar o que se pode fazer dentro dele. Está previsto que as políticas para organizações também possam ser configuradas através do Windows Intune, tendo em vista não só os dispositivos pessoais, mas também a implementação de agentes em muitos PCs geridos pelas empresas.
Quanto à compatibilidade, a Microsoft anunciou que muitos parceiros, incluindo o OpenClaw e o Claude Code, da Anthropic, vão suportar o MXC. Se as funções de isolamento passarem a estar integradas no sistema operativo e os criadores de agentes começarem a adotá-las, o MXC poderá tornar-se não apenas um componente para programadores, mas também uma base para a gestão de agentes.
A segurança efetiva dependerá da forma como se define o que é permitido e o que é proibido. Se se permitir demasiado, o isolamento perde o sentido; se as restrições forem excessivas, o agente não conseguirá trabalhar. Será importante começar pelas permissões mínimas e alargá-las conforme necessário, em função da natureza das tarefas confiadas. Esta será uma das boas práticas a considerar na utilização de agentes daqui para a frente.








コメント