
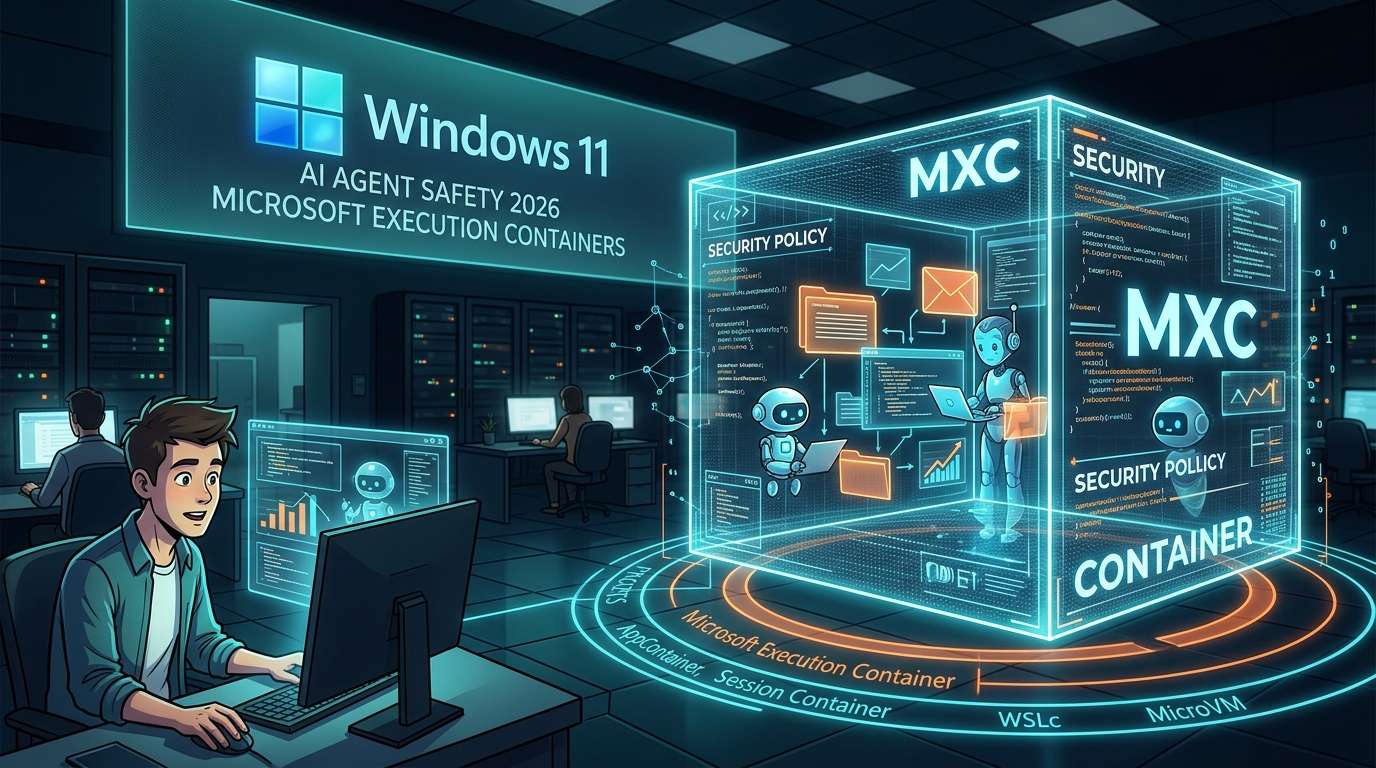
Il 7 ottobre 2026 (ora locale), Microsoft ha annunciato il rilascio ufficiale di Microsoft Execution Containers (MXC), un ambiente isolato che consente di eseguire in sicurezza agenti IA su Windows 11. Il sistema permette di definire, tramite policy applicate durante l’esecuzione, i file e le reti a cui gli agenti possono accedere. In questo modo consente di limitare il loro raggio d’azione, distinguere le operazioni degli esseri umani da quelle degli agenti e monitorarne le attività.
Più compiti si delegano, più servono confini
Rispondere alle e-mail, organizzare gli appuntamenti, riordinare i file. Gli agenti IA autonomi, come OpenClaw, sono ormai in grado di svolgere al posto delle persone questo tipo di incombenze sul PC. La loro utilità deriva dal fatto che possono interagire direttamente con file e applicazioni. D’altro canto, più ampio è il loro raggio d’azione, maggiori sono i rischi, come la cancellazione accidentale di file importanti o comunicazioni non volute.
MXC non offre una barriera per fermare gli agenti, ma un perimetro entro cui stabilire in anticipo dove possono operare. Gli utenti possono racchiudere nell’ambiente MXC non solo l’agente vero e proprio, ma anche plug-in, strumenti, harness dell’agente e contenuti generati. L’annuncio suggerisce che l’attenzione si stia spostando dalla domanda «che cosa può fare?» a «fino a che punto gli permettiamo di farlo?».
Anche sull’account ufficiale Windows Developer, Microsoft spiega che è possibile definire le risorse a cui accedere tra file e reti e applicare le policy durante l’esecuzione. L’iniziativa rientra nell’impegno a rendere Windows la piattaforma più sicura per gli agenti.
Scegliere il livello di isolamento in base all’uso
Una caratteristica di MXC è la possibilità di scegliere tra diversi backend con livelli di isolamento differenti. Per usare una metafora, a volte basta la serratura della porta d’ingresso, mentre in altri casi serve anche una cassaforte.
### A livello di processo e di account
L’isolamento dei processi tramite AppContainer, la sandbox integrata in Windows, è indicato per gli agenti di programmazione e per l’esecuzione di strumenti da parte degli agenti. Questa modalità sembra adatta alle attività che devono essere eseguite con un ingombro ridotto.
Un livello ulteriore è offerto dai container di sessione. L’agente opera con un account distinto da quello dell’utente e sono completamente separati desktop, clipboard, interfaccia utente, input e sessione attiva. È una modalità adatta agli agenti che, come OpenClaw, restano in esecuzione automatica per periodi prolungati. In pratica, mentre l’utente lavora al computer, l’agente opera in un’altra «stanza».
### Isolamento tramite virtualizzazione
Sono disponibili anche i container WSL (WSLc), una forma di virtualizzazione basata su container in WSL, e le MicroVM, che isolano a livello hardware. Si può aumentare gradualmente il livello di protezione, passando dal processo all’account e poi alla virtualizzazione, scegliendo in base ai privilegi necessari e alla durata dell’esecuzione.
Ecco una sintesi delle diverse modalità e dei relativi ambiti d’uso.
Modalità / Livello di isolamento / Uso consigliato
AppContainer / Processo / Agenti di programmazione, esecuzione di strumenti
Container di sessione / Account e sessione separati / Agenti a lunga esecuzione, come OpenClaw
Container WSL (WSLc) / Virtualizzazione basata su container in WSL / Casi in cui serve isolamento a livello di virtualizzazione
MicroVM / Livello hardware / Casi in cui serve un isolamento più forte
La sicurezza dipende dalla configurazione e dalla gestione
Con tutte le modalità, le policy consentono di stabilire se autorizzare o meno l’accesso a file e reti. Non basta predisporre un perimetro: è possibile specificare anche ciò che è consentito al suo interno. Per le organizzazioni è previsto anche il supporto alla configurazione delle policy tramite Windows Intune, con l’obiettivo di estendere gli agenti non solo ai dispositivi personali, ma anche a numerosi PC gestiti dalle aziende.
Sul fronte della compatibilità, Microsoft ha annunciato che molti partner, tra cui OpenClaw e Claude Code di Anthropic, supporteranno MXC. Se l’isolamento diventerà una funzionalità standard del sistema operativo e i creatori di agenti inizieranno a integrarla, MXC potrebbe affermarsi non solo come componente per sviluppatori, ma anche come base per la gestione degli agenti.
La sicurezza effettiva dipende da come si decide che cosa autorizzare e che cosa vietare. Se si concede troppo, l’isolamento perde significato; se si impongono troppi limiti, l’agente non può lavorare. Occorre partire dai privilegi minimi e ampliarli quando necessario, in base alla natura dei compiti delegati. Questo approccio alla gestione sarà sempre più importante nell’uso degli agenti.








コメント