
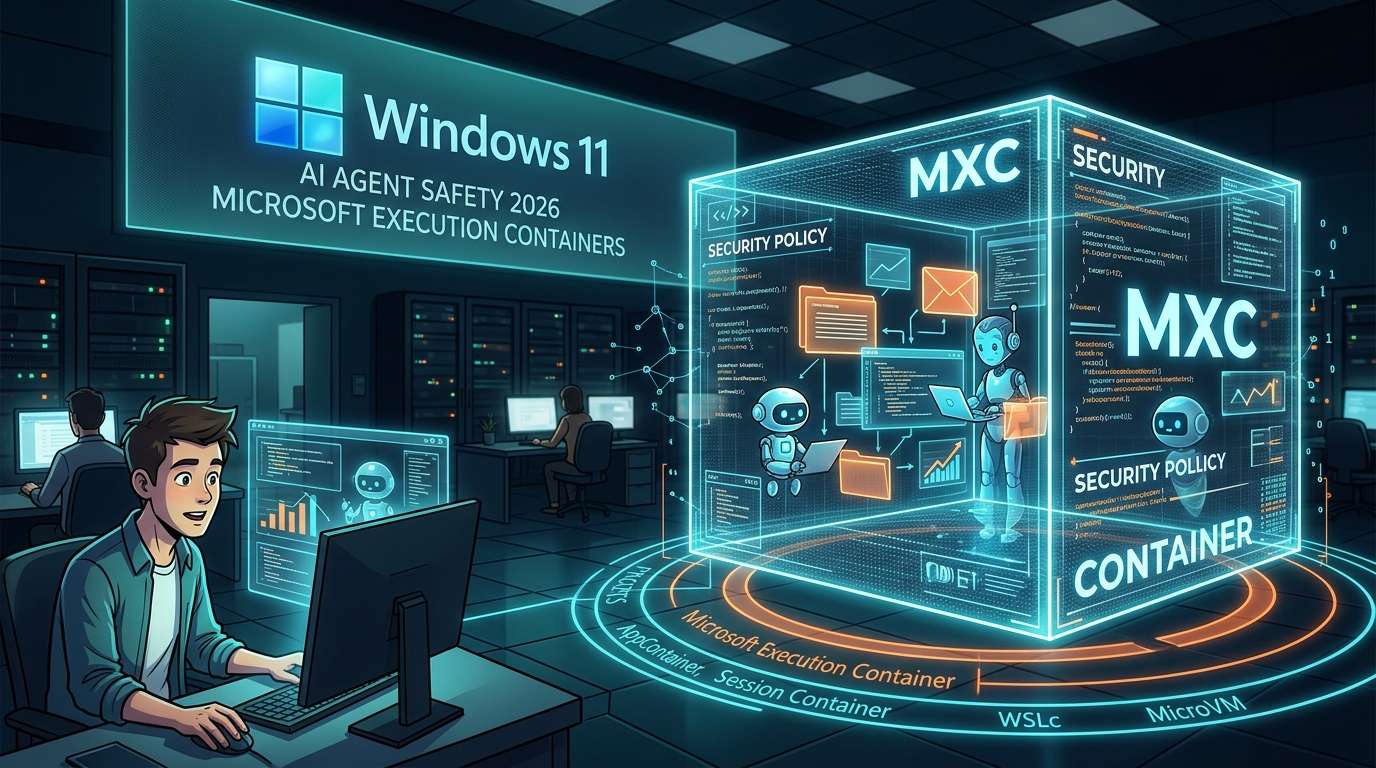
Le 7 octobre 2026 (heure locale), Microsoft a annoncé le lancement officiel de Microsoft Execution Containers (MXC), un environnement isolé permettant d’exécuter en toute sécurité des agents d’IA sous Windows 11. Des règles d’exécution définissent les fichiers et les réseaux auxquels les agents peuvent accéder. Le système permet ainsi de limiter leur champ d’action, de distinguer les opérations des humains de celles des agents et de surveiller leur activité.
Plus on confie de tâches aux agents, plus il faut fixer des limites
Répondre aux e-mails, organiser son agenda, trier des fichiers. Les agents d’IA autonomes, comme OpenClaw, sont désormais capables d’effectuer ce type de tâches fastidieuses sur un PC à la place des humains. Leur utilité tient au fait qu’ils peuvent manipuler concrètement des fichiers et des applications. Mais plus leur champ d’action est étendu, plus les risques augmentent : suppression accidentelle de fichiers importants ou communications non souhaitées, par exemple.
MXC ne cherche pas à empêcher les agents d’agir, mais à définir à l’avance le périmètre dans lequel ils peuvent évoluer. Les utilisateurs peuvent regrouper dans MXC l’agent lui-même, ses plug-ins et ses outils, son harnais d’exécution ainsi que les contenus générés. Cette annonce témoigne d’un déplacement du débat : après s’être demandé « ce qu’un agent peut faire », on s’interroge désormais sur « jusqu’où le laisser aller ».
Sur son compte officiel Windows Developer, Microsoft explique également qu’il est possible de définir les fichiers et les réseaux accessibles, puis d’appliquer des règles au moment de l’exécution. MXC s’inscrit dans la démarche visant à faire de Windows la plateforme la plus sûre pour les agents.
Choisir le niveau d’isolation en fonction des besoins
L’une des particularités de MXC est de proposer plusieurs mécanismes d’isolation, de niveaux différents. Pour reprendre l’image d’une maison, un simple verrou à la porte d’entrée peut suffire dans certains cas, tandis qu’un coffre-fort sera nécessaire dans d’autres.
### Isolation au niveau du processus et du compte
L’isolation des processus avec AppContainer, le bac à sable intégré à Windows, est présentée comme adaptée aux agents de programmation et à l’exécution d’outils par des agents. Cette méthode semble convenir aux tâches que l’on souhaite exécuter de manière légère.
Le conteneur de session offre un niveau d’isolation supplémentaire. L’agent fonctionne avec un compte distinct de celui de l’utilisateur humain, et le bureau, le presse-papiers, l’interface utilisateur, les entrées ainsi que la session active sont tous isolés. Cette méthode convient aux agents qui fonctionnent de manière autonome pendant de longues périodes, comme OpenClaw. L’agent travaille alors dans une autre « pièce », pendant que l’utilisateur poursuit ses activités à l’écran.
### Isolation par virtualisation
MXC prend également en charge les conteneurs WSL (WSLc), une forme de virtualisation par conteneur sous WSL, ainsi que les MicroVM, qui assurent une isolation au niveau matériel. L’isolation peut ainsi être renforcée par étapes — du processus au compte, puis à la virtualisation — pour choisir une solution en fonction des autorisations nécessaires et de la durée d’exécution.
Voici un récapitulatif des différentes méthodes :
Méthode / Niveau d’isolation / Usages adaptés
AppContainer / Processus / Agents de programmation, exécution d’outils
Conteneur de session / Compte et session distincts / Agents fonctionnant longtemps, comme OpenClaw
Conteneur WSL (WSLc) / Virtualisation par conteneur sous WSL / Situations nécessitant une isolation au niveau de la virtualisation
MicroVM / Niveau matériel / Situations nécessitant une isolation renforcée
La sécurité dépend de la configuration et de la gestion
Quelle que soit la méthode choisie, des règles permettent de définir si l’accès aux fichiers et aux réseaux est autorisé. Il ne s’agit donc pas seulement de créer une enceinte isolée : on peut aussi préciser ce qui y est permis. Pour les organisations, la configuration des règles via Windows Intune devrait également être prise en charge. Microsoft envisage ainsi le déploiement d’agents non seulement sur des appareils personnels, mais aussi sur de nombreux PC gérés par des entreprises.
Microsoft a annoncé que de nombreux partenaires, dont OpenClaw et Claude Code d’Anthropic, prendront en charge MXC. Si l’isolation est intégrée par défaut au système d’exploitation et que les développeurs d’agents s’appuient sur cette fonctionnalité, MXC pourrait s’imposer comme un socle pour la gestion des agents, et non rester un simple composant destiné aux développeurs.
La sécurité réelle dépend de la manière dont on définit ce qui est autorisé et ce qui est interdit. Si les permissions sont trop larges, l’isolation perd de son intérêt ; si elles sont trop restrictives, l’agent ne peut plus travailler. Il faudra commencer par accorder le minimum de droits, puis les élargir si nécessaire, en fonction de la nature des tâches confiées. Ces bonnes pratiques de gestion seront incontournables à mesure que l’usage des agents se développera.








コメント